2단계 인증을 켜 두면 비밀번호가 새도 안전하다고 배웁니다. 대체로 맞습니다. 그런데 요즘은 아이디·비밀번호·OTP를 다 제대로 입력했는데 계정이 넘어가는 사고가 늘고 있습니다.
공격이 훔치는 대상이 비밀번호가 아니라 로그인이 끝난 뒤 발급되는 세션으로 바뀌었기 때문입니다.
 사용자와 진짜 서비스 사이에 끼어든 프록시를 표현한 3D 에디터리얼 콘셉트 씬 — 출처: 개념 컷 · agy 자가 생성
훔치는 대상이 비밀번호에서 세션으로 옮겨갔다
예전 피싱은 진짜와 똑같이 생긴 가짜 로그인 페이지를 만들어 두고, 사용자가 친 아이디·비밀번호를 그대로 받아 챙기는 방식이었습니다. 2단계 인증이 이걸 막았어요. 비밀번호를 알아도 2차 인증(OTP·문자·앱 승인)을 못 넘으니까요.
그래서 공격자는 2차 인증을 사용자가 직접 통과하게 두고 통과한 결과만 가로채는 쪽으로 방법을 바꿨습니다.
 사용자와 진짜 서비스 사이에서 중계하며 세션을 빼가는 프록시를 표현한 3D 에디터리얼 콘셉트 씬 — 출처: 개념 컷 · agy 자가 생성
AitM(중간자 공격, Adversary-in-the-Middle)은 가짜 페이지 뒤에 중계 서버(리버스 프록시)를 세웁니다. 사용자가 가짜 주소에 접속하면 그 화면은 진짜 로그인 페이지를 실시간으로 그대로 비춰 줍니다.
사용자가 아이디·비밀번호를 넣으면 중계 서버가 그걸 진짜 서비스에 그대로 전달합니다. 진짜 서비스가 OTP나 앱 승인을 요구하면 그것도 사용자에게 그대로 보여 주고, 사용자가 승인하면 다시 진짜에 넘깁니다. 로그인은 정상적으로 성공합니다.
로그인에 성공하면 서비스는 이 사람은 인증됐다는 표시로 세션 쿠키를 발급합니다. 다음부터 비밀번호를 다시 안 물어도 되게 해 주는 인증 정보예요. 중계 서버는 이 쿠키를 전달 과정에서 복사합니다. 공격자는 그 쿠키를 자기 브라우저에 붙여넣어, 비밀번호도 OTP도 없이 이미 로그인된 상태로 들어갑니다.
OTP·문자·앱 승인이 다 뚫리는 이유
이 인증들은 사용자가 진짜로 통과합니다. 공격자는 인증을 깨는 게 아니라, 사용자가 통과시켜 준 결과물(세션)을 훔칠 뿐이에요. 그러니 2차 인증 수단이 무엇이든 상관이 없습니다.
| 인증 수단 | 사람이 하는 일 | AitM 방어 |
|---|---|---|
| 문자·이메일 코드 | 코드를 옮겨 적는다 | 안 됨 |
| OTP 앱 | 코드를 옮겨 적는다 | 안 됨 |
| 푸시 승인 | 버튼을 누른다 | 안 됨 |
| 하드웨어 보안키 | 기기가 주소를 대조 | 됨 |
| 패스키(FIDO2) | 기기가 주소를 대조 | 됨 |
문자·OTP·푸시 승인은 사람이 코드를 넣거나 버튼을 누르는 방식이라 중계 서버가 그 과정을 그대로 전달할 수 있고, 하드웨어 보안키와 패스키는 사람이 아니라 기기가 판단합니다.
이건 서비스처럼 팔린다
AitM은 고급 기술을 가진 공격자만의 것이 아닙니다. 리버스 프록시를 갖춘 피싱 키트가 구독 상품으로 판매됩니다. 대표격인 Tycoon 2FA는 Telegram·Signal을 통해 10일 17만 원(120달러), 웹 관리 패널을 포함한 한 달 49만 원(350달러) 선에 팔렸습니다. 상용화된 Evilginx 계열인 EvilProxy는 월 21만~84만 원(150~600달러) 선이고, Google 계정을 노리는 쪽이 더 비쌉니다.
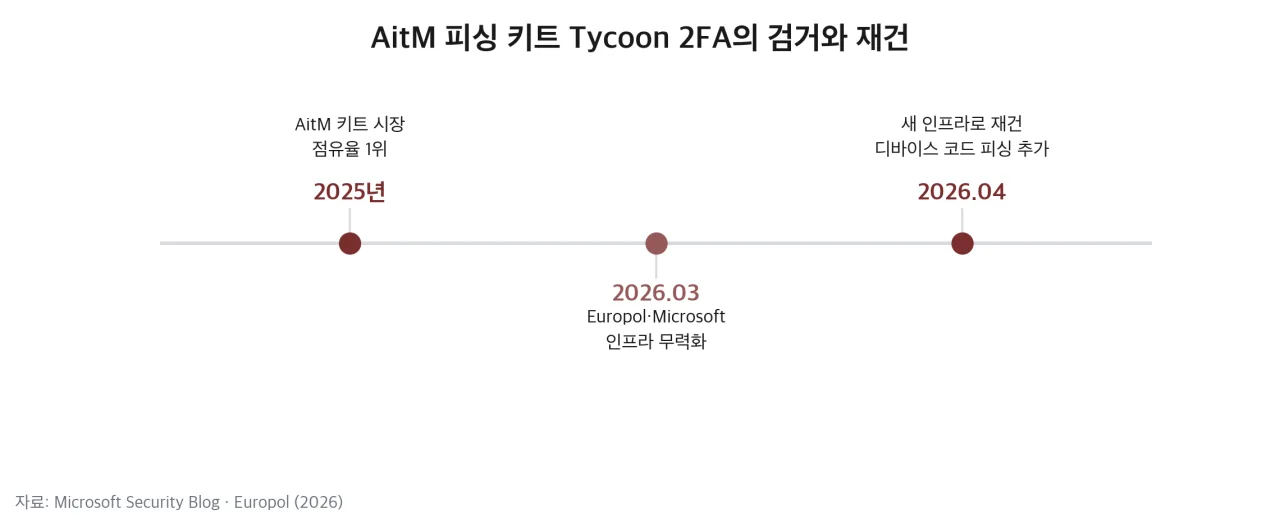 AitM 피싱 키트 Tycoon 2FA의 검거와 재건 — 출처: Microsoft Security Blog·Europol 기반 자가 렌더
Tycoon 2FA는 2025년 내내 AitM 키트 시장의 1위였습니다. 2026년 3월 Europol이 주도하고 Microsoft가 참여한 국제 공조로 인프라가 무력화됐고, 이 조직이 연루된 공격이 6만 4천 건으로 집계됐습니다.
그런데 운영자들은 몇 주 만에 새 인프라로 재건했고, 4월 말에는 디바이스 코드 피싱 기능까지 새로 붙였습니다. 판매 구조가 남아 있는 한 인프라 한 번 끊는 것으로는 정리되지 않는다는 게 이 사건의 결론이에요.
사흘 만에 26개국 3만 5천 명
규모도 실제로 큽니다. Microsoft Defender Research 팀은 2026년 4월 14일부터 16일까지 단 사흘 동안 26개국 13,000개 조직의 이용자 3만 5천 명 이상을 노린 AitM 캠페인을 관측했습니다.
미끼는 사내 행동강령(code of conduct) 위반 통보를 가장한 PDF였습니다. 첨부 파일 이름에 날짜를 넣어 진짜 사건 통지처럼 보이게 하고, PDF 안의 “사건 자료 검토” 링크를 누르면 중계 서버로 넘어가는 구조였어요.
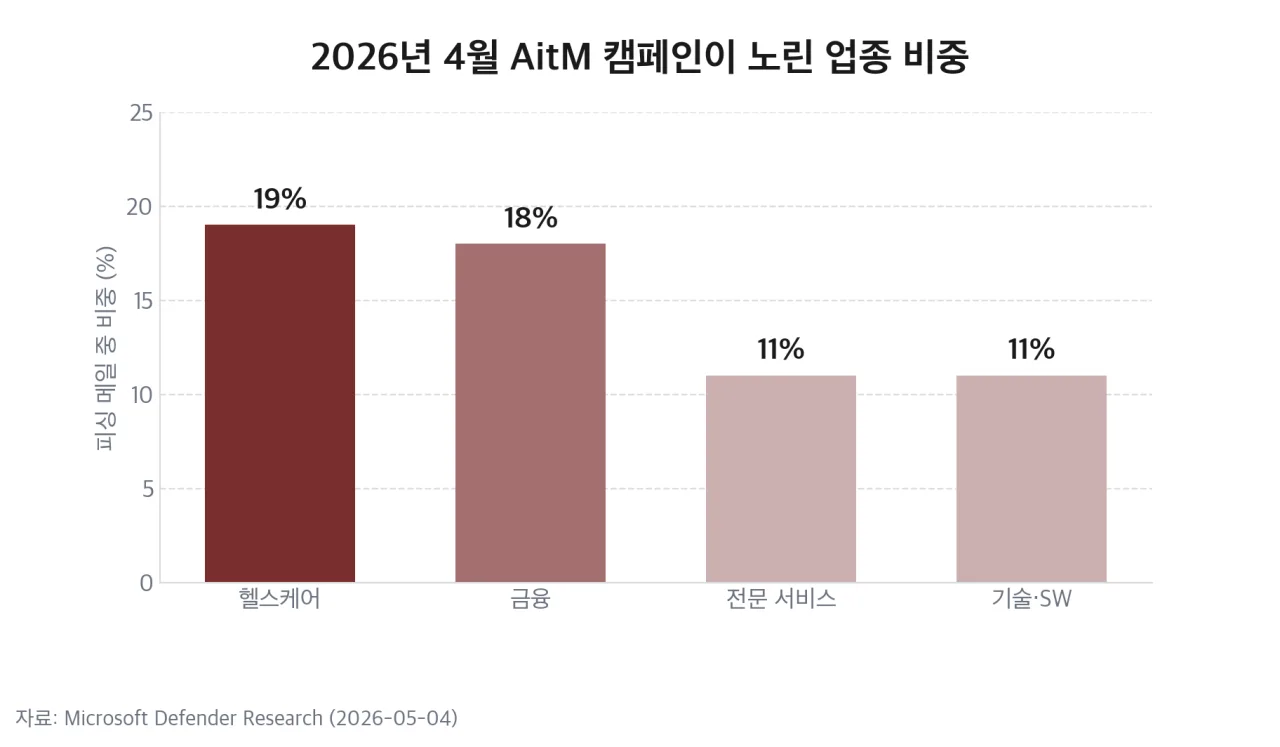 2026년 4월 AitM 캠페인이 노린 업종 비중 — 출처: Microsoft Defender Research 기반 자가 렌더
표적은 무작위가 아니었습니다. 표적의 92%가 미국이었고, 업종으로는 헬스케어·생명과학과 금융이 앞섰어요. 로그인 하나로 환자 기록이나 자금 이체 권한에 닿는 업종이 먼저 선택된 셈입니다.
국내에서도 3억 개가 털렸다
세션 쿠키 탈취는 AitM 말고 다른 경로로도 일어납니다. 기기에 심긴 정보 탈취 악성코드(인포스틸러)가 브라우저에 저장된 쿠키를 통째로 긁어 가는 방식이에요.
NordVPN이 1년간의 인포스틸러 유출 데이터를 분석한 결과, 전 세계에서 탈취된 브라우저 쿠키가 524억 개였고 그중 한국 발생분이 3억 761만 개로 세계 29위였습니다. 국민 한 사람당 5.83개꼴이에요.
| 항목 | 수치 |
|---|---|
| 전 세계 탈취 쿠키 | 524억 개 |
| 한국분 | 3억 761만 개 |
| 세계 순위 | 29위 |
| 국민 1인당 | 5.83개 |
| 보안 SW 켜진 기기 | 96% |
분석된 감염 로그의 96%가 보안 소프트웨어가 켜져 있던 기기에서 나왔습니다. 백신을 깔아 두는 것으로 세션 쿠키를 지킬 수 있다는 전제가 이 수치에서 무너집니다.
국내 보안업계도 같은 방향을 짚습니다. 안랩 ASEC의 2026년 2분기 공격 기법 동향 보고서는 신원·자격증명 영역의 주요 위협으로 OAuth 디바이스 코드 피싱과 AitM, 탈취 토큰·세션 악용을 나란히 올렸습니다.
패스키만 막는 이유, 도메인 바인딩
패스키(FIDO2·WebAuthn)는 구조가 다릅니다. 패스키로 로그인할 때 브라우저가 “지금 접속한 주소가 이 패스키를 등록한 그 주소가 맞는지”를 먼저 확인합니다. 맞을 때만 서명을 내주고, 주소가 다르면 아예 안 내줍니다. 이걸 도메인 바인딩이라고 합니다.
AitM의 가짜 페이지는 주소가 진짜와 다릅니다. 그래서 사용자가 그 화면에서 패스키로 로그인하려 해도, 브라우저가 등록된 진짜 주소가 아니라는 걸 알아채고 서명을 안 내줍니다. 로그인 자체가 성립하지 않으니 중계 서버가 훔칠 세션도 안 생깁니다.
OTP는 사람이 코드를 눈으로 보고 옮겨 적으니 어느 화면에서든 입력할 수 있어서 중계됩니다. 패스키는 사람이 아니라 브라우저가 주소를 대조하니, 사람이 속아도 기계가 안 속습니다.
패스키 도입 현황
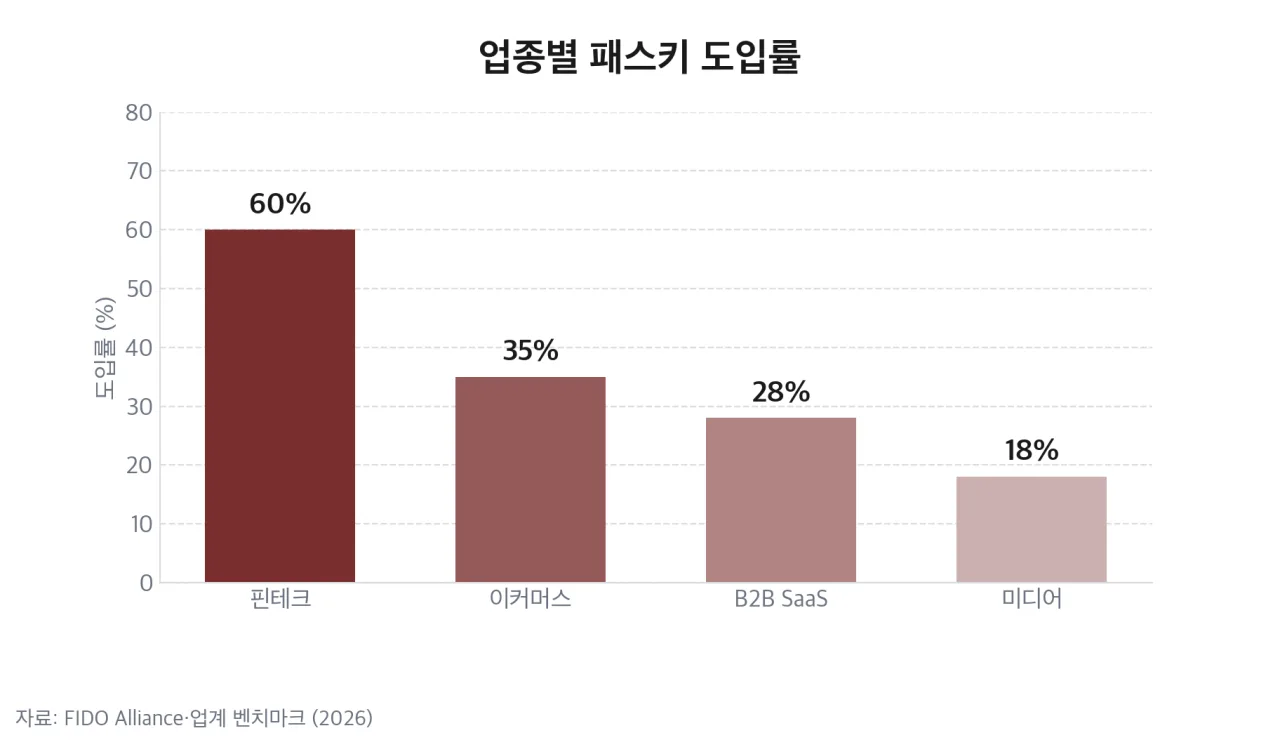 업종별 패스키 도입률 — 출처: FIDO Alliance·업계 벤치마크 기반 자가 렌더
FIDO Alliance의 2026년 집계로 전 세계에서 쓰이는 패스키가 50억 개를 넘었습니다. 10개국 소비자 1만 1천 명과 기업 의사결정자 1,400명을 조사한 결과로는 90%가 패스키를 알고, 75%가 최소 한 계정에 등록했으며, 49%가 가능할 때 정기적으로 사용합니다. 기업 쪽은 68%가 직원 로그인에 도입했거나 도입 중이에요.
다만 서비스가 얼마나 받아 주느냐는 업종마다 크게 갈립니다. 핀테크가 60%인 반면 미디어는 18%라, 계정마다 켤 수 있는지부터 달라요.
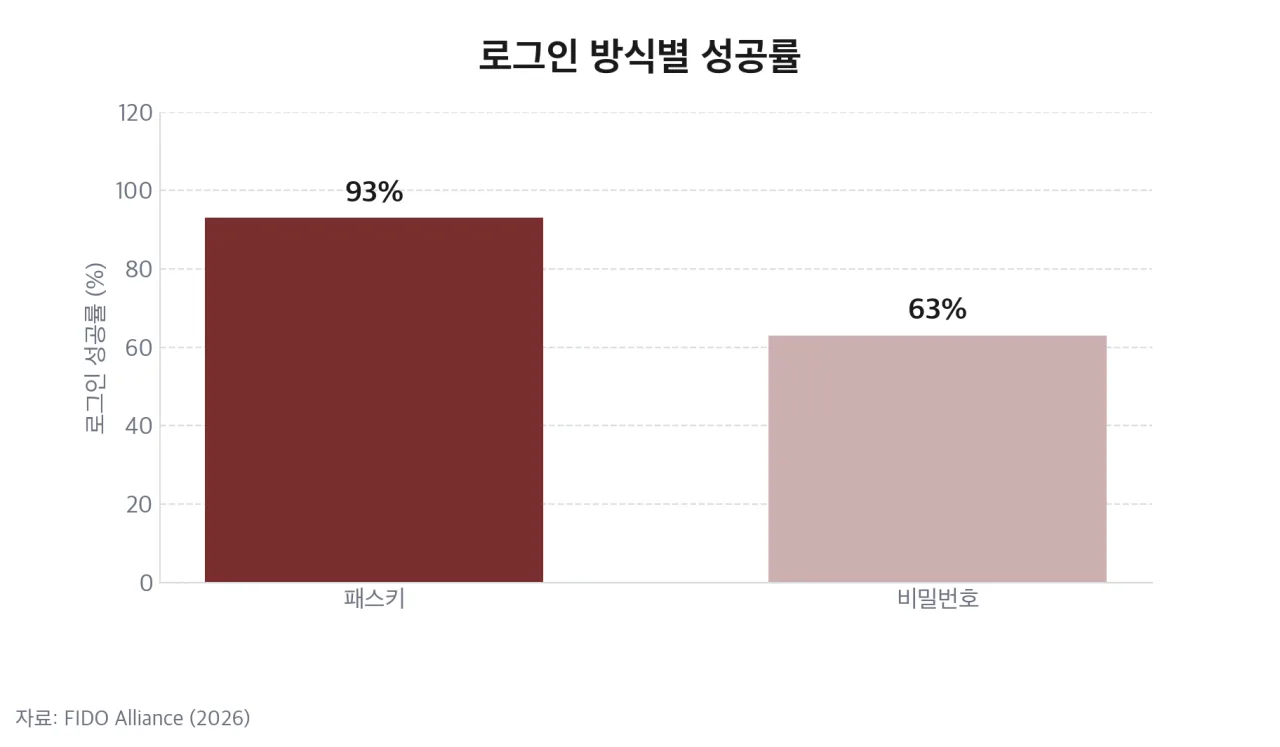 로그인 방식별 성공률 — 출처: FIDO Alliance 기반 자가 렌더
보안만의 문제도 아닙니다. 로그인 성공률이 패스키 93%, 비밀번호 63%로 갈립니다. 비밀번호를 잊거나 잘못 치는 실패가 그만큼 많다는 뜻이라, 패스키는 안전한 쪽이면서 동시에 덜 실패하는 쪽입니다.
국내도 이미 됩니다. 카카오는 2024년 11월 25일 카카오계정에 패스키 로그인을 도입했고, 웹 기반으로 만들어 기기를 가리지 않게 했습니다. 네이버·Google·Apple·Microsoft 계정도 모두 지원해서, 계정 설정의 보안 메뉴에서 몇 분이면 등록됩니다.
오늘 할 것
| 대상 | 할 것 |
|---|---|
| 개인 | 주요 계정에 패스키 등록 |
| 개인 | 로그인은 즐겨찾기·앱으로만 |
| 개인 | 브라우저 저장 로그인 상태 정리 |
| 기업 | 관리자 계정 패스키·보안키 의무화 |
| 기업 | 조건부 접근(기기·위치·IP) 적용 |
| 기업 | 세션 수명 단축·이상 세션 강제 종료 |
네이버·카카오의 문자·앱 승인 2단계 인증은 편하지만 AitM에는 취약하고, 두 곳 다 이미 패스키를 지원합니다. 계정 설정에서 패스키를 켜 두는 것이 지금 개인이 할 수 있는 가장 확실한 조치입니다.
수상한 링크를 안 누르는 습관은 여전히 유효합니다. 다만 인포스틸러 통계의 96%가 보여 주듯 사람이 완벽하게 조심하기는 어렵고 AitM은 바로 그 틈을 노리니, 그것만으로는 부족해졌어요. 사람이 속아도 로그인이 성립하지 않는 구조로 옮겨 가는 것이 방향입니다.
참고 출처
- [Microsoft Security Blog] Breaking the code (행동강령 위장 다단계 피싱과 AitM 토큰 탈취 (2026-05-04))
- [Microsoft Security Blog] Inside Tycoon2FA (AitM 피싱 키트의 운영 구조 (2026-03-04))
- [The Hacker News] Europol 주도 Tycoon 2FA 인프라 무력화 (6만 4천 건 연루)
- [데일리시큐] NordVPN 분석 (국내 세션 쿠키 3억 761만 개 탈취)
- [ASEC] 2026년 2분기 공격 기법 동향 보고서 (디바이스 코드 피싱·AitM·세션 악용)
- [FIDO Alliance] World Passkey Day 2026 (패스키 50억 개·도입률 조사)
- [카카오] 카카오계정 패스키 로그인 도입 (2024-11-25)
- [Cisco Talos] State-of-the-art phishing (MFA 우회 중계 프록시 원리)
- 피싱 키트 가격은 보안업계가 관측한 판매 게시 기준으로, 시점·표적 서비스에 따라 달라집니다
- 업종별 패스키 도입률은 서비스가 패스키를 지원하는 비율 기준이며, 조사 표본에 따라 값이 다릅니다
- 패스키가 막는 것은 원격 중계(AitM)이며, 단말기 자체가 인포스틸러에 감염된 경우는 별개의 문제입니다
- 환율은 1달러 ≈ 1,400원 기준 환산입니다