티빙 유출 사고의 정부 조사 결과가 2026년 9월 3일 나왔습니다. 6월에 확인된 CI·DI 유출이 어디까지였는지, 공격자가 어떻게 들어왔는지가 이날 숫자로 정리됐어요.
규모는 알려진 것보다 컸고, 원인은 정교한 해킹 기술이 아니라 소스코드에 그대로 적혀 있던 접속키였습니다.
티빙 개인정보 유출 (2) — CI·DI 까지 새어 나간 2차 피해
 티빙(TVING) 로고 — 출처: TVING
계정 3,954만 개, 소스코드 30.35GB, 정보보호 전담 인력 4명
조사 결과, 확정된 규모
 티빙 침해사고에서 확인된 계정 수 — 출처: 과학기술정보통신부 민관합동조사단 발표 기반 자가 렌더
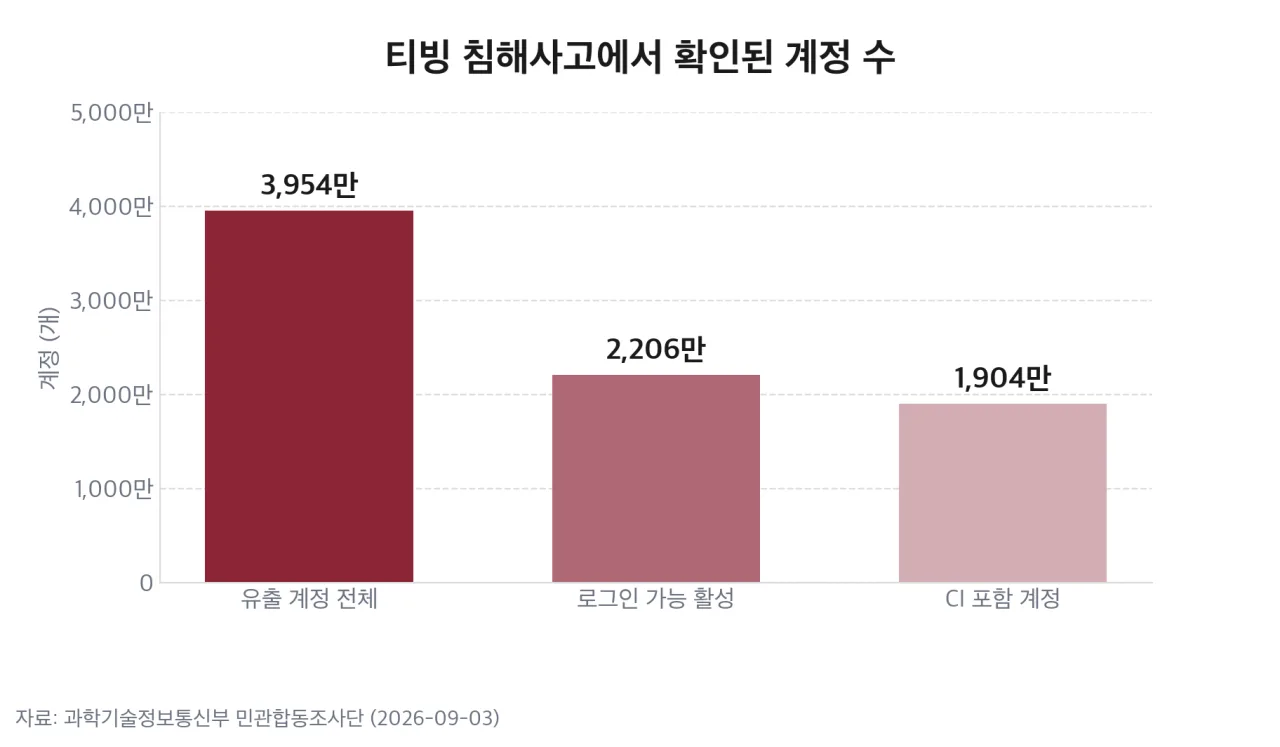
과학기술정보통신부 민관합동조사단은 9월 3일 티빙에서 중복 포함 3,954만 개 계정의 정보가 빠져나갔다고 발표했습니다. 이 가운데 실제로 로그인이 가능한 활성 계정은 2,206만 개였어요.
계정 수와 사람 수가 다른 이유는 티빙의 가입 경로가 여러 갈래이기 때문입니다. 자체 가입, CJ ONE 통합회원, SNS 간편가입이 각각 계정을 만들어서 조사단은 동일인이 최대 13개 계정을 가진 사례까지 확인했습니다.
그래서 이 숫자는 피해자 수가 아니라 계정 수로 읽어야 합니다. 6월에 언론이 쓰던 가입자 700만 명이라는 표현과 이번 3,954만 개는 애초에 세는 단위가 다릅니다.
1,953만 명이라는 숫자는 뭔가
조사 결과 발표 전후로 1,953만 명이라는 수치가 함께 돌았습니다. 이정헌 더불어민주당 의원실이 개인정보보호위원회와 과기정통부 자료를 근거로 제시한 값인데, 티빙의 유료 가입자와 월간 활성 이용자를 크게 웃도는 규모예요.
탈퇴·휴면 계정과 간편로그인 계정이 어디까지 포함됐는지가 정리되지 않아 실제 사람 수는 이보다 적을 가능성이 있습니다. 개인정보보호위원회가 과징금을 산정하면서 유출 규모를 다시 확정할 예정이라, 지금은 확정치가 아니라 국회 자료 기준 추정치로 봐야 합니다.
무엇이 털렸고, 무엇은 아닌가
 계정 유형별 평균 유출 항목 수 — 출처: 과학기술정보통신부 민관합동조사단 발표 기반 자가 렌더
유출 항목은 20개 항목, 70종입니다. 성명, 생년월일, 휴대전화번호, 이메일 주소, 연계정보(CI)가 포함됐어요.
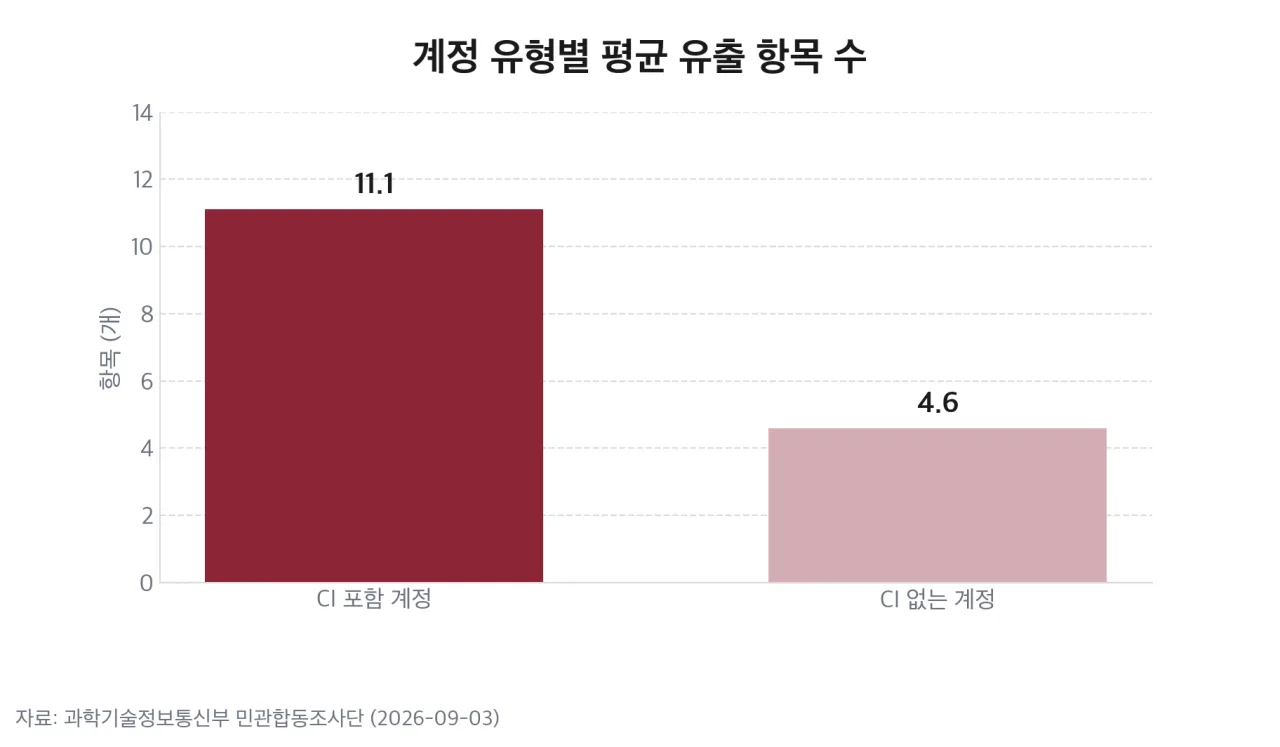
계정마다 털린 양은 크게 갈렸습니다. CI를 가진 1,904만 개 계정은 평균 11.1개 항목이 나갔고, CI가 없는 2,040만 개 계정은 평균 4.6개였어요. 같은 사고라도 어느 경로로 가입했느냐에 따라 노출 폭이 두 배 넘게 차이 난 셈입니다.
여기서 갈라 읽어야 하는 게 암호화 여부입니다.
| 항목 | 상태 |
|---|---|
| 비밀번호 | 단방향 암호화 |
| 환불 계좌번호 | 암호화 |
| 휴대전화번호 | 암호화키 함께 유출 |
| 이메일 주소 | 암호화키 함께 유출 |
| CI·DI | 평문 노출 |
비밀번호와 환불 계좌번호는 암호화된 상태로 나갔습니다. 문제는 전화번호와 이메일이에요. 조사단은 암호화키까지 함께 유출돼 복호화가 가능하다고 밝혔습니다. 암호화됐다는 말이 안전하다는 뜻이 아닌 대표적인 경우입니다.
기술 자산도 함께 나갔습니다. 소스코드가 담긴 티빙 개발 프로젝트 361건, 30.35GB가 외부로 반출됐어요. 서비스 내부 구조가 통째로 공격자 손에 있다는 뜻이라, 앞으로의 취약점 발굴에 그대로 쓰일 수 있습니다.
어떻게 뚫렸나, 접속키가 소스코드에 있었다
이번 사고의 출발점은 개발자가 쓰던 개발환경 접속키였습니다.
- 공격자가 개발환경 접속키를 탈취
- 그 키로 접근한 곳에서 운영환경 접속키를 다시 탈취
- 운영환경에 침투해 여러 차례 데이터 반출 시도
티빙이 관리하던 운영환경 접속키 43개 가운데 상당수가 소스코드에 하드코딩되거나 환경변수에 평문으로 저장돼 있었고, 공격자는 그중 2개를 확보했습니다. 개발 쪽 접속키 하나가 운영 쪽 접속키 접근으로 이어지는 경로가 열려 있었던 셈입니다.
티빙은 이미 2024년 모의침투 점검에서 접속키를 소스코드에 하드코딩하는 취약점을 지적받았지만 개선하지 않았습니다.
침투부터 신고까지
| 시점 | 무슨 일 |
|---|---|
| 5월 30일 | 1차 침투 시도, 탐지됨 |
| 5월 31일 | 재침투 성공 |
| 5월 31일 | 개인정보 24GB 반출 |
| 6월 1일 15:08 | KISA 신고 |
5월 30일 첫 시도는 CPU 사용률이 100%까지 치솟아 탐지됐습니다. 공격자는 다음 날 CPU 사용률을 10% 이내로 눌러 다시 들어왔고, 그날 개인정보 24GB를 해외 서버로 빼냈어요. 탐지 기준을 피해 가는 방식으로 조정한 겁니다.
신고는 6월 1일 오후 3시 8분에 이뤄졌습니다. 정보통신망법이 정한 인지 후 24시간을 넘긴 시점이라 과태료 대상이 됐습니다.
최초 탈취 경로는 끝내 못 찾았다
공격자가 개발환경 접속키를 애초에 어떻게 손에 넣었는지는 끝내 규명되지 않았습니다.
조사단은 피싱, 악성코드, 공급망 공격(supply chain attack), 접속키 오남용, 취약점 악용까지 다섯 가지 시나리오를 모두 조사했지만, 로그 보관 기간이 지나 근거가 남아 있지 않아 어느 쪽도 확인하지 못했습니다.
로그 관리 부실은 사고 원인 목록에도 올랐어요. 조사단이 꼽은 원인은 키 관리 체계 미비, 비정상 행위 모니터링 체계 부재, 정보보호 인력 부족, 로그 관리 부실, 2024년 지적 사항 미조치입니다.
인력 숫자를 보면 마지막 항목이 눈에 들어옵니다. 티빙의 전체 임직원은 265명, 개발 인력은 149명인데 정보보호 전담 인력은 외주를 빼면 약 4명이었습니다.
데이터가 국내가 아닌 해외 계정으로 반출된 것은 확인됐지만, 정확한 국가나 서버 위치는 수사 영역이라 공개되지 않았습니다. 공격자 배후도 특정되지 않아 현재 경찰이 수사 중이며, 특정 국가를 지목한 정부 발표는 아직 없어요.
처벌은 어디까지 갈까
 국내 개인정보 유출 과징금 사례와 티빙 산정 상한 — 출처: 개인정보보호위원회 처분 내역 기반 자가 렌더
제재는 두 갈래로 나뉩니다.
첫째는 신고 지연 과태료입니다. 과기정통부는 24시간을 넘긴 신고에 대해 정보통신망법상 과태료를 부과할 예정인데, 상한이 3,000만 원이라 액수 자체는 크지 않습니다.
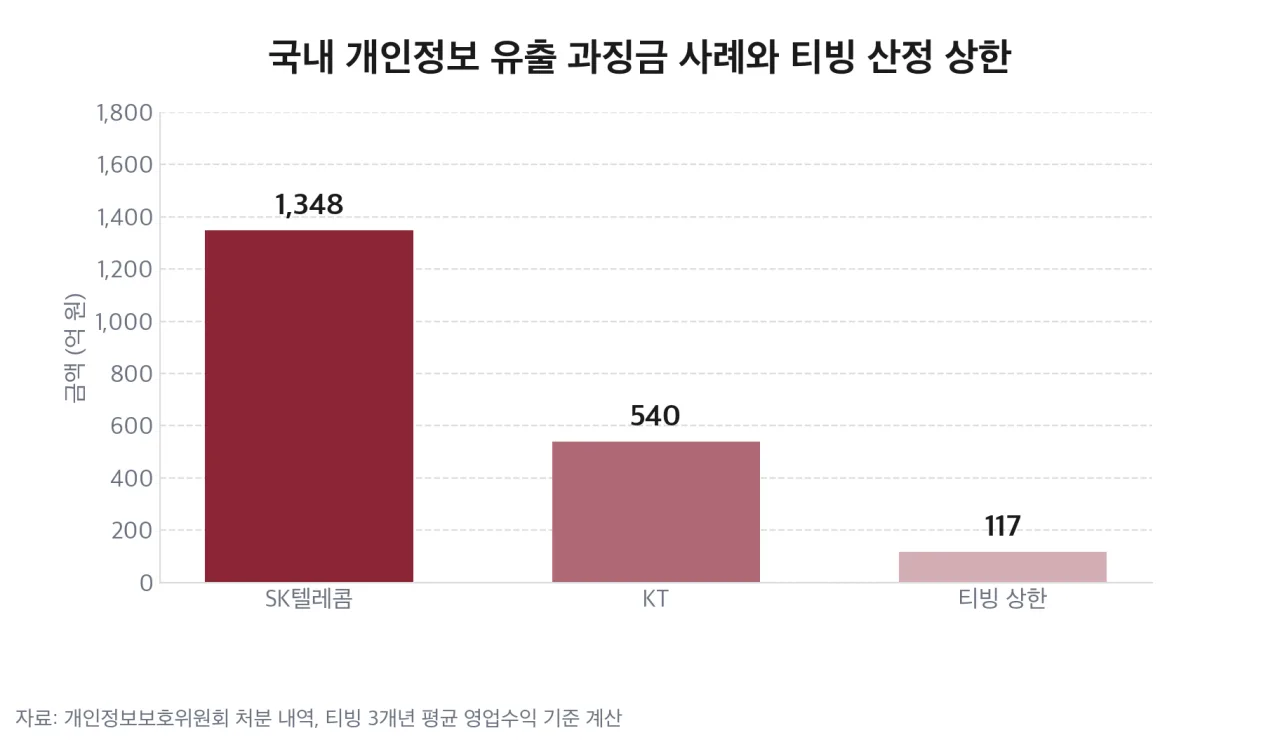
둘째는 핵심 제재인 개인정보보호위원회 과징금입니다. 티빙의 최근 3개 사업연도 평균 영업수익은 약 3,893억 원이고, 현행 상한인 3%를 단순 적용하면 최대 약 116억 8,000만 원이 나오는데, 실제로는 위반행위와 무관한 매출을 뺀 뒤 중대성을 반영해 정해집니다.
비교 대상으로는 2024년 SK텔레콤의 1,347억 9,100만 원, 2025년 7월 KT의 약 540억 원이 있습니다. 통신사 사례와 규모가 크게 다른 이유는 과징금 산정 기준이 회사 매출에 연동되기 때문이에요.
개정 정보통신망법 시행일은 10월 1일이라, 이번 5월 30일 사고는 개정법 적용 대상이 아닙니다. 앞으로 같은 사고가 나면 제재 수위가 달라질 수 있다는 뜻입니다.
티빙이 내놓은 보상과 대책
같은 날 티빙도 서울 종로구에서 사과 기자회견을 열었습니다. 최주희 티빙 대표이사는 “이번 사고로 고객 여러분께 심려와 불안을 끼쳐드린 점을 진심으로 사과드린다”고 밝혔어요.
보상안은 네 가지로 구성됩니다.
[해킹·피싱 안심보험] 1년간 1인 최대 300만 원, 금융사기·쇼핑몰 사기·직거래 사기까지 포함
[티빙 포인트] 콘텐츠 구매에 쓰는 5,000원 상당
[엔터테인먼트 쿠폰] 웨이브·CGV 중 선택하는 5,000원 할인
[시청 환경 업그레이드] 프리미엄급으로 자동 상향, 별도 비용 없음
신청 기간은 9월 7일부터 30일까지이고, 적용은 10월 6일입니다. 신청하지 않으면 받지 못하는 구조라 기간을 넘기지 않는 게 중요합니다.
재발 방지 대책으로는 5년간 정보보호 투자를 기존의 4배인 120억 원 규모로, 보안 인력을 3배로 늘리겠다고 했습니다. 제로 트러스트(zero trust, 내부 접속도 매번 검증하는 보안 모델) 기반 재구축, 키 이력과 접근 권한 관리 체계, 비정상 행위 탐지, 로그 저장 정책 수립, CEO 직속 정보보호혁신 자문위원회 신설이 함께 발표됐어요.
정부 일정도 정해졌습니다. 티빙은 9월 중 재발 방지 대책 이행 계획을 제출하고, 과기정통부가 10월부터 12월까지 이행 여부를 점검합니다.
이용자가 지금 할 수 있는 것
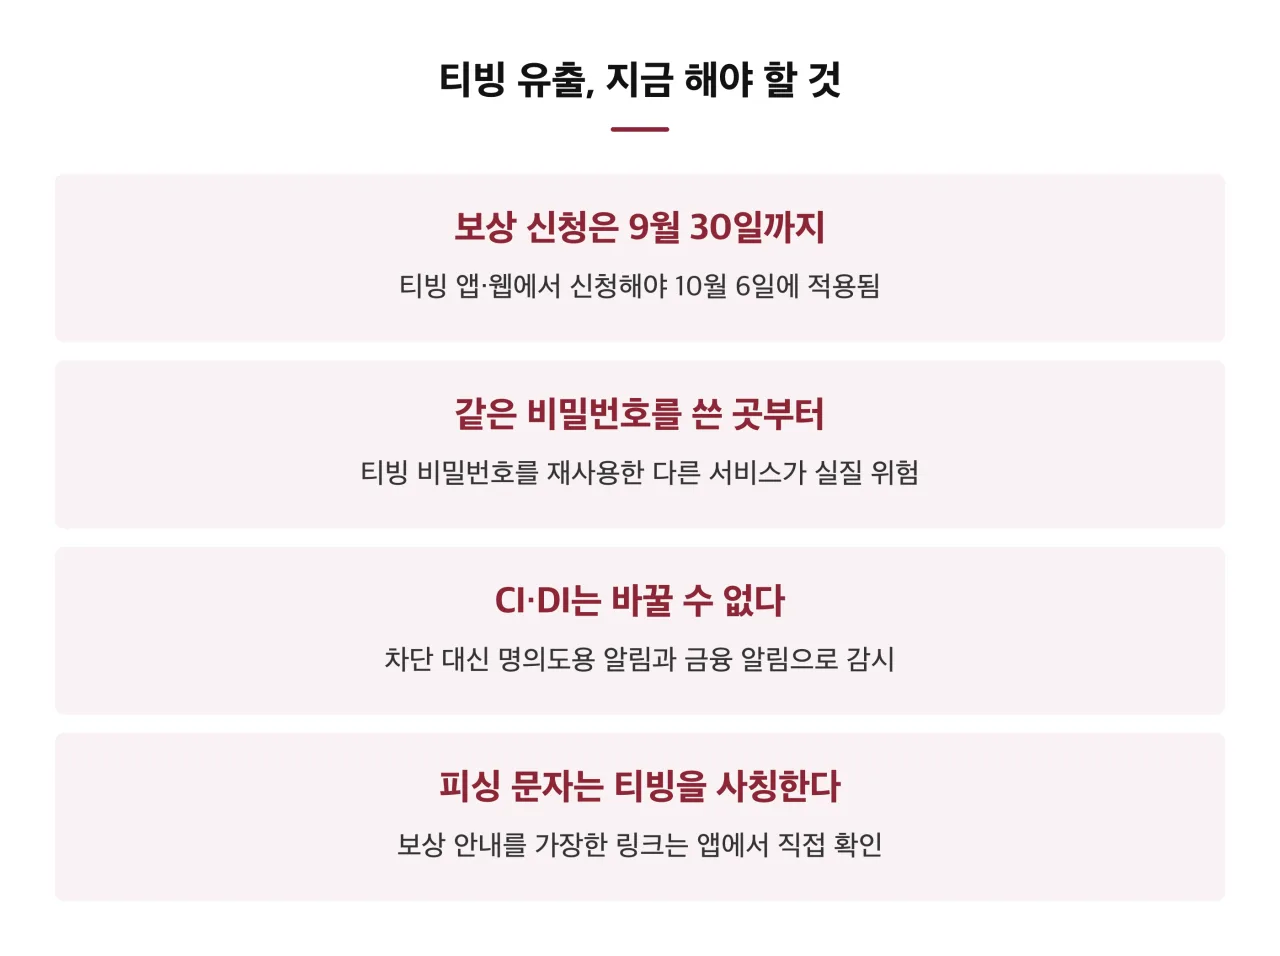 티빙 유출, 지금 해야 할 것 정리 카드 — 출처: 본문 정리 · 자가 렌더
CI와 DI는 이용자가 바꿀 수 없습니다. 비밀번호처럼 재설정할 수 있는 값이 아니라 본인 확인 과정에서 부여되는 고유 식별값이라, 유출을 되돌릴 방법이나 개인이 차단할 수단은 현재 없습니다.
대신 할 수 있는 것은 있습니다.
- 보상 신청을 9월 30일 안에 마친다
- 티빙 비밀번호를 바꾸고, 같은 비밀번호를 쓴 다른 서비스를 전부 교체한다
- 주요 계정에 2단계 인증을 켠다
- 금융기관 앱에서 계좌·카드 알림을 켜고 명의도용 알림 서비스를 신청한다
- 티빙을 사칭한 보상 안내 문자·메일의 링크를 누르지 않고 앱에서 직접 확인한다
전화번호와 이메일이 복호화 가능한 상태로 나갔다는 점 때문에 보상 안내를 가장한 피싱이 특히 위험합니다. 실제 보상 신청은 티빙 앱과 공식 웹에서만 하시는 게 안전합니다.
침해 신고나 상담이 필요하면 개인정보침해신고센터(국번 없이 118)로 연락할 수 있습니다.
🔗 링크 첨부 - https://privacy.kisa.or.kr
앞으로 주목할 점
- 개인정보보호위원회의 과징금 확정과 유출 규모 재산정
- 경찰 수사에서 공격자 특정과 최초 탈취 경로 규명 여부
- 10월부터 12월까지 진행되는 과기정통부 이행 점검 결과
- 법무법인 지향이 제기한 손해배상 소송의 1심 진행
- 10월 1일 시행되는 개정 정보통신망법이 이후 사고에 적용되는 방식
3개월 만에 나온 조사 결과는 기술적으로 특별한 공격이 아니었다는 점을 보여줍니다. 소스코드에 남은 접속키 하나와 지키지 않은 점검 지적이 3,954만 개 계정으로 이어졌어요. 보상 신청 기간은 9월 30일까지니 티빙을 쓰신 분이라면 잊지 말고 챙기시길 바랍니다.
참고 출처
- [이데일리] 티빙, 활성계정 2200만개 털려, 접속키 평문 보관이 화근 (2026-09-03, 계정 수·타임라인·인력 수치)
- [이데일리] 정부 티빙 해킹범 탈취경로 못찾아 일문일답 (2026-09-03, 로그 부재·해외 반출·법 적용)
- [서울파이낸스] 티빙, 접속키 관리 부실에 3954만 계정 유출 (2026-09-03, 원인 항목·소스코드 유출)
- [파이낸셜뉴스] 고개 숙인 티빙, 보안 투자 4배 늘리고 피싱 피해시 최대 300만원 보상 (2026-09-03, 보상안·대책)
- [데일리안] 티빙 개인정보 유출 제재 임박, 1953만명 실체는 (2026-09, 과징금 산정·국회 자료 수치)
- [데이터넷] 티빙 개인정보 유출, 개발·운영환경 키 관리 소홀로 인해 발생 (2026-09-03, 키 관리 경위)