개인정보 유출 소식이 오면 보통 고객 몇 명분이 샜는지부터 봅니다. 이번 두 건은 그 칸이 비어 있어요.
8월 말부터 9월 초 사이 롯데케미칼과 SK이노베이션의 내부 시스템이 잇달아 외부 공격을 받았는데, 빠져나간 것은 고객 데이터베이스가 아니라 임직원 명부였습니다. 이름과 사번, 직급, 사내 이메일 주소가 대상이고 주민등록번호나 금융정보는 포함되지 않았어요.
민감정보가 빠졌으니 가벼운 사고냐 하면 그렇지 않습니다. 이 조합은 그 자체로 다음 공격의 수단이 됩니다.
 사내 명부 한 장이 표적 목록이 되는 장면 — 출처: 개념 컷 · agy 자가 생성
무슨 일이 있었나
먼저 확인된 쪽은 롯데케미칼입니다. 뉴스저널리즘에 따르면 8월 27일 내부 시스템 ECOMS가 외부 공격을 받아 임직원 개인정보가 유출됐고, 회사는 8월 31일 홈페이지 공지로 이 사실을 알렸어요.
회사는 해당 시스템을 차단하고 관계기관에 신고했으며, 내부 인력과 외부 전문기관이 함께 사고 원인과 영향 범위를 조사하고 있다고 밝혔습니다.
SK이노베이션 쪽은 하루 뒤 알려졌습니다. 비즈니스포스트는 9월 2일, 이름과 부서, 직위, 연락처, 사내 이메일 주소가 담긴 내부 이용자 정보 페이지를 외부에서 접근해 조회하고 열람한 정황이 확인됐다고 보도했습니다. 회사는 주민등록번호나 금융정보 같은 민감한 개인정보는 유출되지 않았고, 현재까지 특별한 2차 피해도 확인되지 않았다고 밝혔어요.
두 회사 모두 인지 직후 해당 시스템의 외부 접근을 끊고 한국인터넷진흥원(KISA) 등 관계기관에 신고했습니다. 공격자가 누구인지, 어떤 경로로 들어왔는지는 아직 공개되지 않았어요.
- 롯데케미칼 8월 27일 침해 · 8월 31일 공지 · 시스템 차단과 신고 완료
- SK이노베이션은 내부 이용자 정보 페이지 외부 조회 정황 · 민감정보 유출 없음
| 날짜 | 확인된 사실 |
|---|---|
| 8월 27일 | 롯데케미칼 ECOMS 침해 |
| 8월 31일 | 롯데케미칼 공지 |
| 9월 1일 | 롯데케미칼 건 보도 |
| 9월 2일 | SK이노베이션 건 보도 |
무엇이 털렸고 무엇은 아닌가
개인정보 유출이라는 한 단어 안에 주민등록번호가 샌 경우와 사내 이메일 주소가 샌 경우가 같이 들어가 있어서, 나누지 않으면 독자가 자기 위험을 가늠할 수 없어요.
| 구분 | 롯데케미칼 | SK이노베이션 |
|---|---|---|
| 침해 대상 | 내부 시스템 ECOMS | 내부 이용자 정보 |
| 신원 | 성명·사번·직급 | 이름·부서·직위 |
| 계정·연락처 | 로그인 ID·휴대전화·이메일 | 연락처·사내 이메일 |
| 민감정보 | 공지에 언급 없음 | 유출되지 않음 |
| 대상 인원 | 미공개 | 미공개 |
규모가 비어 있는 것은 숨긴 게 아니라 아직 나오지 않은 값입니다. 롯데케미칼은 영향 범위를 조사 중이라고 밝혔고, SK이노베이션도 대상 인원을 공개하지 않았어요.
롯데케미칼 건에는 로그인 ID가 포함돼 있어요. 계정 접속에 필요한 아이디와 비밀번호 가운데 아이디가 이미 외부에 나가 있다는 뜻입니다.
왜 고객 정보가 아니라 임직원 명부였나
고객 데이터베이스는 팔기 좋고 임직원 명부는 쓰기 좋습니다.
이름과 부서, 직급이 함께 있으면 조직도가 복원됩니다. 누가 누구에게 보고하는지가 보이면 사칭 메일의 발신자와 수신자를 고를 수 있어요. 재무팀 사원에게 그 팀장 이름으로 보내는 메일은 아무 이름으로 보내는 메일과 열리는 확률이 다릅니다.
사내 이메일 주소는 그 메일이 도착할 주소이자, 회사가 쓰는 주소 형식을 알려주는 표본입니다. 사번은 인사·급여를 사칭할 때 붙이는 신원 확인용 숫자가 되고, 로그인 ID는 계정 탈취 시도의 출발점이 돼요.
그래서 이런 유출은 유출 시점에 피해가 나지 않습니다. 명부가 정리돼 표적 목록이 된 다음, 그 목록으로 메일이 나갈 때 납니다. 두 회사가 현재까지 2차 피해가 확인되지 않았다고 밝힌 것도 이 시차와 맞물려 있어요. 확인되지 않았다는 말은 없었다는 말과 다릅니다.
- 이름·부서·직급 → 조직도 복원과 사칭 대상 선정
- 사내 이메일·사번 → 인사·급여 사칭 메일의 신뢰 장치
- 로그인 ID → 계정 탈취 시도의 절반
올해 침해사고 추세는 이례적인가
이례적이지 않다는 점이 문제입니다. 과학기술정보통신부와 KISA가 발표한 2026년도 상반기 국내 사이버 위협 동향을 보면 상반기 침해사고 신고는 1,236건으로 지난해 같은 기간 1,034건보다 19.5% 늘었어요.
유형별로는 서버 해킹이 487건으로 전체의 39.4%를 차지해 가장 많았습니다. 디도스가 373건으로 지난해 238건에서 56.7% 늘었고, 랜섬웨어는 145건으로 82건에서 76.8% 뛰었어요. 서버 해킹만 531건에서 487건으로 8.3% 줄었는데, 줄어든 상태로도 여전히 신고의 열 건 중 네 건입니다.
이번 두 건은 그 열 건 중 네 건 자리에 들어가는 사고예요. 화학과 정유는 개인정보를 대량으로 다루는 업종이 아닌데도 내부 시스템이 표적이 됐다는 점이 이 통계와 맞물립니다.
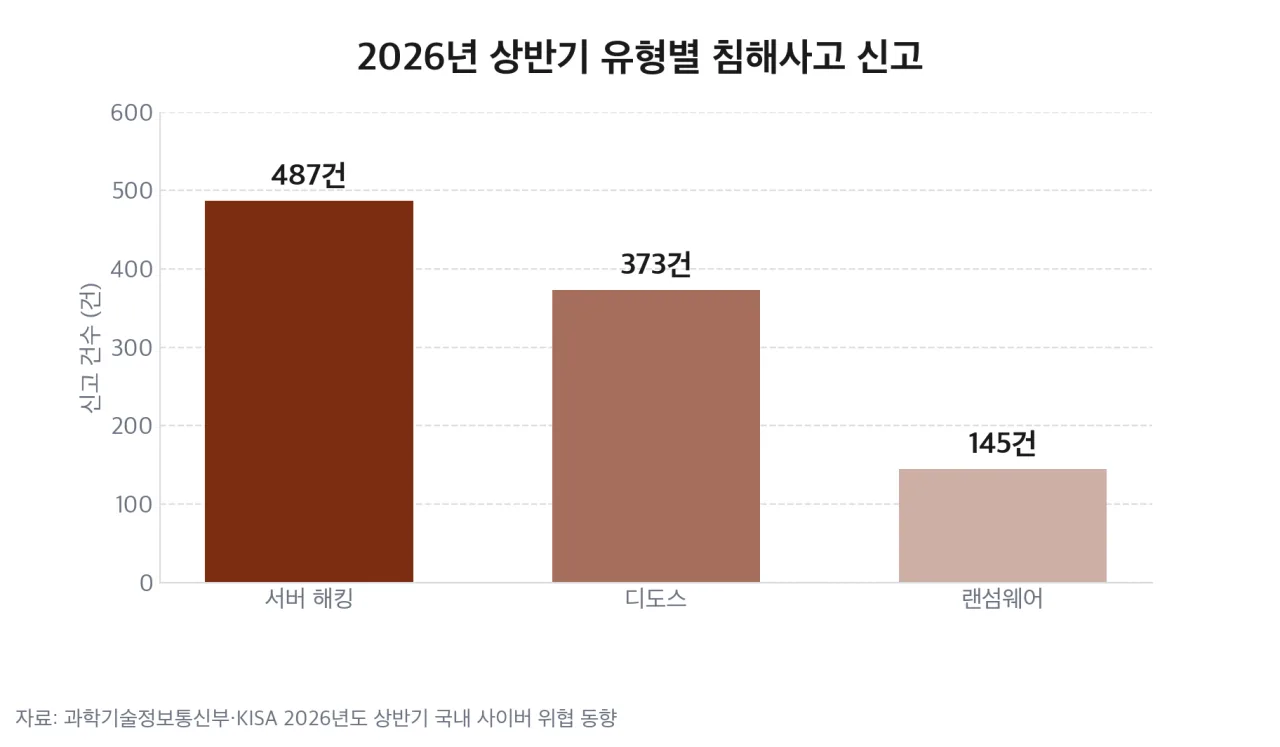 2026년 상반기 유형별 침해사고 신고 건수 — 출처: 과학기술정보통신부·KISA 발표 수치 기반 자가 렌더
신고는 72시간, 통지는 별개
개인정보보호법은 유출 사실을 알게 된 시점부터 72시간 안에 개인정보보호위원회 또는 전문기관에 신고하도록 하고 있습니다. 신고 접수 전문기관으로 지정된 곳이 KISA이고, 1천 명 이상의 개인정보가 유출된 경우가 신고 의무 대상이에요.
정보주체에게 알리는 통지는 신고와 별개 절차입니다. 이번 두 건에서 임직원이 회사로부터 개별 통지를 받았는지는 공개된 자료로 확인되지 않았어요.
 KISA 로고 — 출처: KISA
지금 할 수 있는 것
두 회사 임직원이라면 받은 메일의 내용보다 발신 주소와 요청 행위를 먼저 봅니다. 이름과 부서, 직급이 정확하다는 것은 더 이상 진짜라는 근거가 아니에요.
- 인사·급여·복리후생을 말하며 링크나 첨부를 여는 메일은 사내 창구로 되묻기
- 사내 계정과 같은 아이디·비밀번호를 쓰는 외부 서비스가 있으면 지금 분리
- 사내 계정 다중 인증(MFA)이 꺼져 있으면 켜기
운영자 쪽은 조사 결과를 기다리는 동안에도 할 일이 있습니다. 내부 이용자 정보를 보여주는 페이지가 외부에서 열리는지, 로그인 없이 조회되는 내부 조회 화면이 남아 있는지가 이번 두 건에서 실제로 문제가 된 지점입니다.
- 내부 조회 페이지의 외부 노출 여부 점검
- 유출된 로그인 ID 계정의 비정상 로그인 이력 확인
개인정보 유출 신고와 상담은 개인정보보호위원회와 KISA 118 상담센터가 창구입니다.
🔗 링크 첨부 - https://privacy.kisa.or.kr
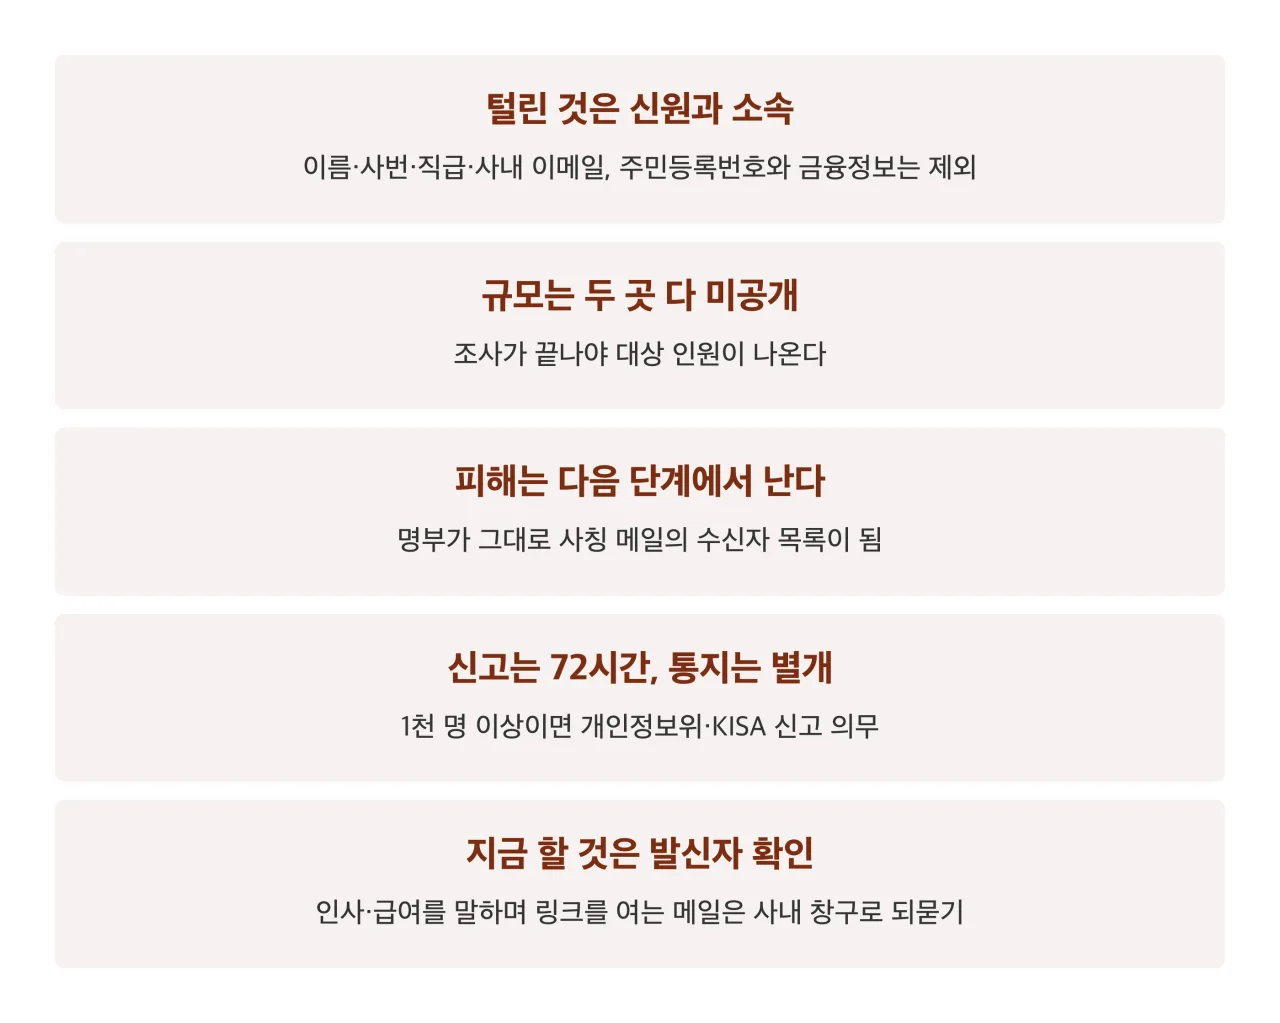 글 끝 정리 — 출처: 본문 정리 · 자가 렌더
앞으로 주목할 점
- 롯데케미칼이 밝힌 영향 범위 조사 결과와 대상 인원
- 두 사고의 침입 경로가 같은 수법인지 여부
- 개인정보보호위원회의 조사 착수와 처분 여부
- 유출된 명부를 쓴 사칭 메일의 실제 등장 여부
조사 결과가 나오면 규모와 경로가 채워집니다. 그 전까지 확인된 것은 무엇이 나갔는가까지이고, 그 목록만으로도 다음에 무엇이 올지는 읽힙니다.