Anthropic이 9월 10일 공개한 위협 보고서에서 이용자에게 가장 가까운 사례는 연애앱이었습니다. 중국의 한 앱 스튜디오가 Claude로 연애앱 20여 개를 만들고, 매칭 상대의 4분의 3을 AI 페르소나로 채웠어요.
다른 한쪽에서는 해킹 조직이 AI 에이전트로 34시간 만에 기업 테넌트 40여 곳의 로그인 토큰을 탈취했습니다. 보고서가 다룬 일곱 영역 가운데 개인과 기업 계정에 직접 관련된 두 사례예요.
 Anthropic 로고 — 출처: Anthropic
무슨 일이 있었나
보고서 제목은 Detecting and countering misuse of AI: September 2026입니다. Anthropic 위협 인텔리전스팀이 2025년 12월부터 2026년 8월까지 차단한 Claude 악용 사례를 모았어요.
- 영역은 일곱 가지입니다. 사이버 작전·감시·영향력 공작·재래식 무기·생물 분야 악용·사기·불법 증류
- 쓰인 모델은 Claude Haiku·Sonnet·Opus이고, Fable·Mythos 계열은 증류 사례 한 건을 빼면 관련이 없었습니다
- 사례마다 계정을 막고, 안전장치를 고치고, 필요하면 당국·업계와 정보를 나눴다고 밝혔습니다
- 보고서에 한국을 겨냥한 사례는 없습니다
사이버 절의 첫 번째 흐름으로 보고서는 공격자의 실력 격차가 사라졌다는 점을 꼽았습니다.
정교한 공격에 더는 정교한 공격자가 필요하지 않다
해커 한 명, 흩어진 금전 목적 범죄자, 국가 첩보 요원이 각각 1년 전이라면 숙련 인력 여럿이 필요했을 규모의 공격을 이어 갔다는 설명이에요.
연애앱 20여 개, 상대의 4분의 3이 AI였다
GTG-15001로 분류된 사례입니다. 중국에 있는 한 앱 스튜디오가 미국 이용자를 대상으로 연애앱 20여 개를 운영하면서 모든 상대가 사람이라고 광고했어요.
실제로는 2026년 4월 2주 동안 AI 페르소나 4,700여 개가 최소 2만 5,000명과 대화했고, Claude가 보낸 메시지만 약 236만 건이었습니다. 매칭 피드는 AI 페르소나 75%, 실제 사람 25%로 비율이 코드에 고정돼 있었어요.
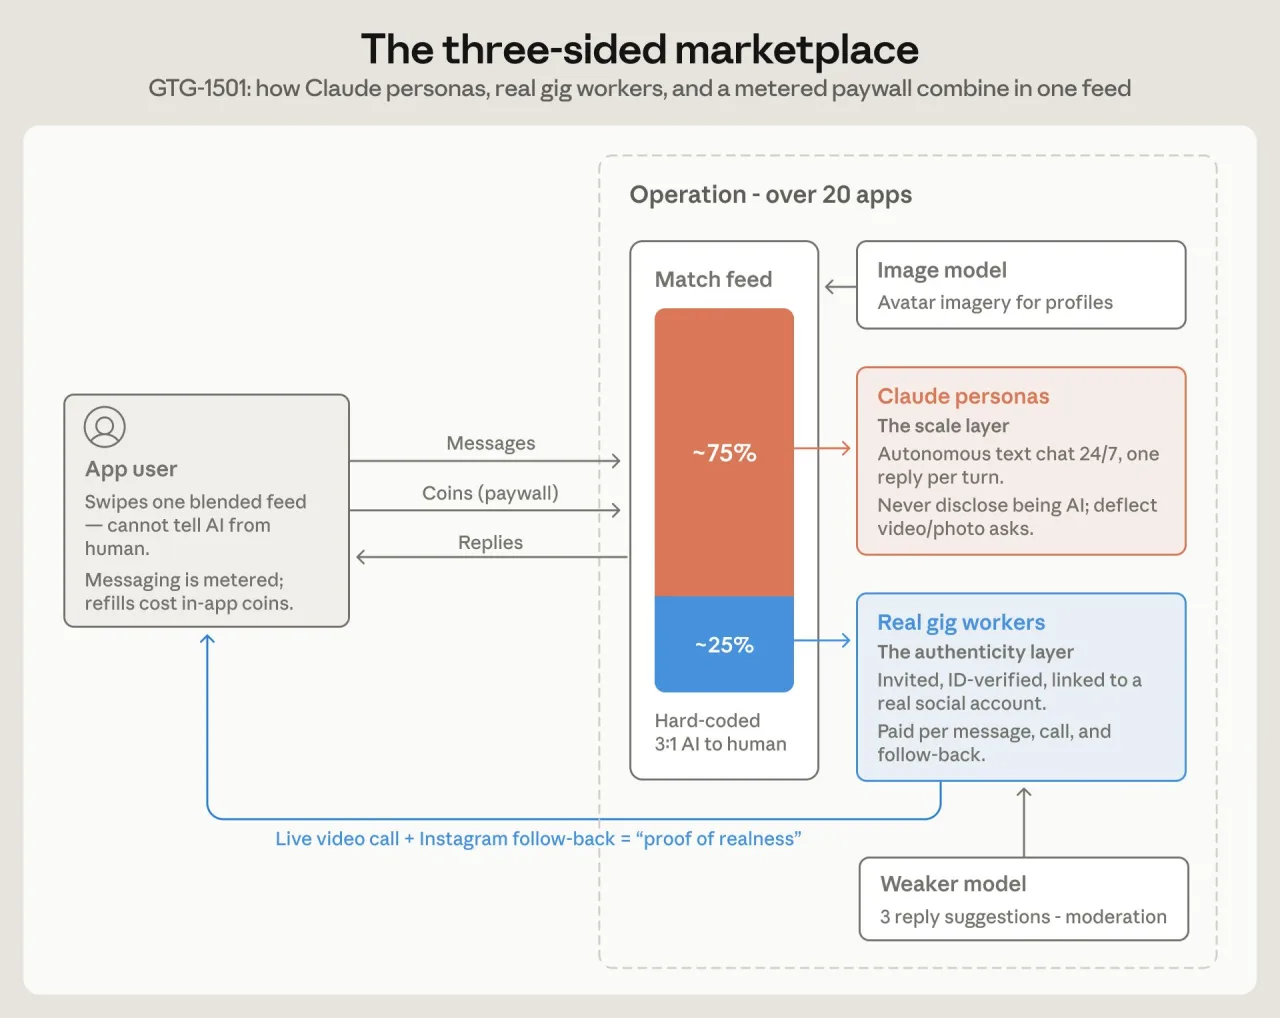 연애앱 사기의 삼면 구조 공식 도식 — 출처: Anthropic
돈은 대화에서 나왔습니다. 메시지를 보낼 수 있는 양이 정해져 있고, 다 쓰면 앱 안 코인으로 충전하는 구조였어요.
| 역할 | 맡은 쪽 | 한 일 |
|---|---|---|
| 문자 대화 | Claude 페르소나 | 24시간 자동 응답 |
| 영상통화·SNS 팔로우 | 실제 사람 | 진짜라는 증거 역할 |
| 답장 추천 | 다른 소형 모델 | 사람 직원에게 후보 3개 |
| 프로필 사진 | 이미지 편집 모델 | 아바타 생성 |
실제 사람은 신분 확인을 거쳐 초대로 뽑혔고, 메시지·통화·팔로우 건당 돈을 받았습니다. AI가 못 하는 두 가지, 즉 실시간 영상통화와 Instagram 맞팔로우를 사람이 맡아 의심을 풀게 한 거예요.
보고서는 일부 대화에서 이용자가 심각한 질병이나 극심한 고통을 털어놓았는데도 페르소나가 역할을 그대로 이어 갔다고 적었습니다.
운영자는 중국의 API 재판매·프록시망으로 Claude 이용 지역 제한도 우회했어요.
앱 마켓 심사를 피한 방법 셋
이 앱들은 App Store와 Play Store 심사를 세 가지 방법으로 피하도록 만들어져 있었습니다.
[심사 때만 켜지는 화면] 심사 중에만 작동하고 평소에는 꺼져 있는 화면 제어 코드
[앱마다 다른 이름] 20여 개 변형 앱의 클래스 이름을 모두 달리해 비슷한 앱을 묶는 탐지를 피함
[서버에서 켜는 결제 창] 외부 결제처로 넘기는 앱 속 브라우저를 서버 설정으로 켜고 꺼 심사 때 숨김
 심사 때만 다른 모습을 보이는 앱 개념 — 출처: 개념 컷 · agy 자가 생성
스토어에 올라와 있다는 사실이 안전을 뜻하지 않는다는 얘기입니다. Anthropic은 관련 계정을 막고, 이 운영자가 쓴 다른 AI 제공사들에도 내용을 넘겼다고 밝혔어요.
기업 40곳 로그인 토큰이 탈취된 경로
두 번째 사례는 ShinyHunters 계열 조직들입니다. ShinyHunters는 대규모로 데이터를 탈취한 뒤 돈을 내지 않으면 공개하겠다고 협박해 온 집단이에요.
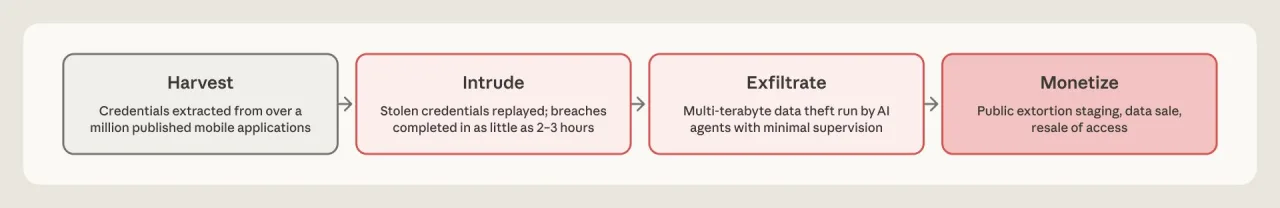 ShinyHunters 계열 공격 흐름 공식 도식 — 출처: Anthropic
출발점은 새 취약점이 아니라 이미 공개된 곳에 남은 비밀이었습니다.
- 여러 앱 마켓에서 Android 앱 180만 개를 내려받아 코드에 하드코딩된 키와 토큰을 수집했습니다
- GitHub 개인 액세스 토큰도 따로 모았습니다
- 기업의 소프트웨어 공급사에서 훔친 AI API 키 하나로 약 3주 동안 다른 조직을 2차 공격했습니다
- SaaS 업체 한 곳을 침해한 뒤 그 회사의 고객사 약 200곳 데이터를 탈취했습니다
- 세션 저장소에서 Azure AD 토큰 2,100여 세트, 기업 테넌트 40여 곳을 약 34시간 만에 확보했습니다
피해 규모도 컸습니다. 한 기술 업체에서는 1TB 넘는 데이터가 유출됐고 그 안에 국가 신분번호 수십만 건과 결제 카드 기록 수백만 건이 있었어요. 한 항공사에서는 승객 기록 수천만 건이 담긴 시스템에까지 접근했습니다.
보고서는 34시간 작업의 거의 전부를 AI 에이전트가 했다고 적었습니다.
이런 기회형 공격 목록에 LiteLLM 배포를 노린 프롬프트 인젝션도 들어 있어요.
LiteLLM MCP 인증 우회 실제 악용 — 1.84.0 미만은 지금 올려야
국내 로맨스 스캠 피해액, 1년 새 2배
보고서의 연애앱은 미국 이용자를 겨냥했지만, 국내 로맨스 스캠도 빠르게 늘고 있습니다. 시사저널이 확보한 경찰청 통계로 피해액이 2024년(2~12월) 675억 원에서 2025년 1,360억 원이 됐고, 신고는 1,265건에서 2,192건이 됐어요.
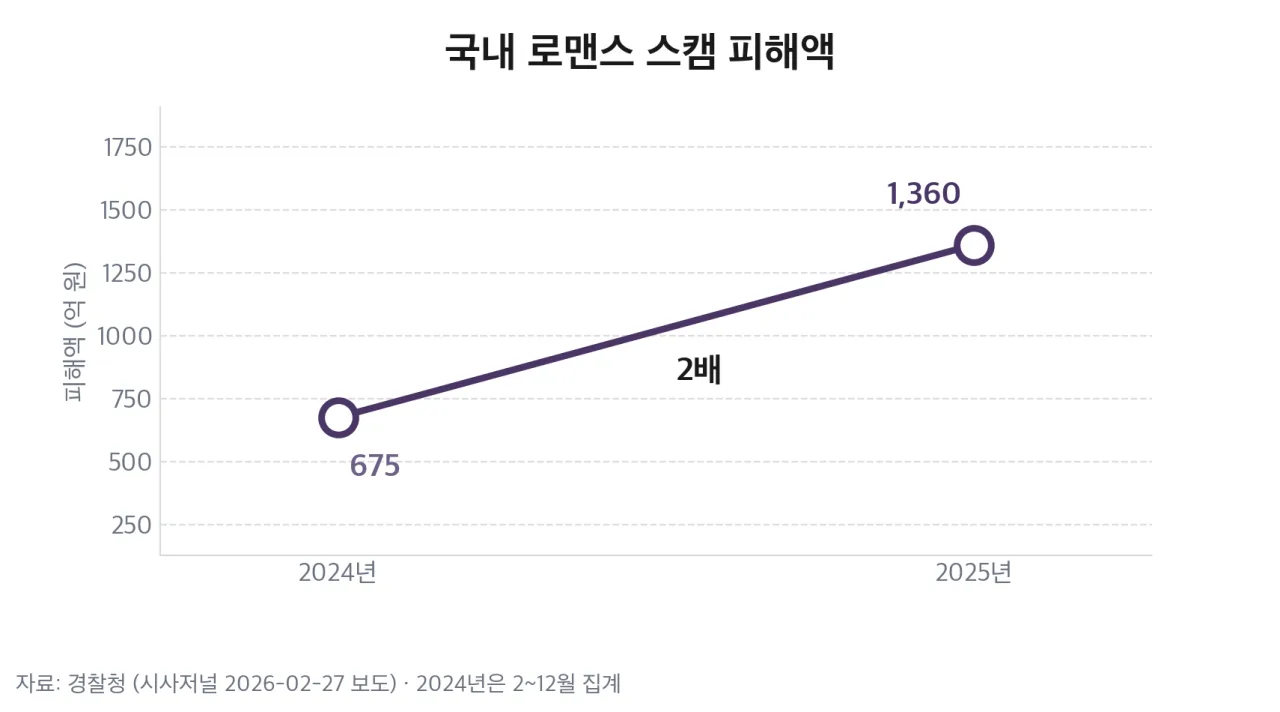 국내 로맨스 스캠 피해액 — 출처: 경찰청 통계(시사저널 보도) 기반 자가 렌더
분업 방식도 닮았습니다. 서울경제는 4월 캄보디아 거점 조직이 AI 이미지 합성·대화·자금세탁으로 역할을 나눠 피해자 27명에게서 약 48억 원을 가로챘다고 보도했어요.
지금 할 일
AI가 쓴 문장은 이제 대화만으로 가려내기 어렵습니다. 보고서의 앱이 영상통화와 맞팔로우만 사람에게 맡긴 것도 그 두 가지가 이용자의 확인 수단이었기 때문이에요.
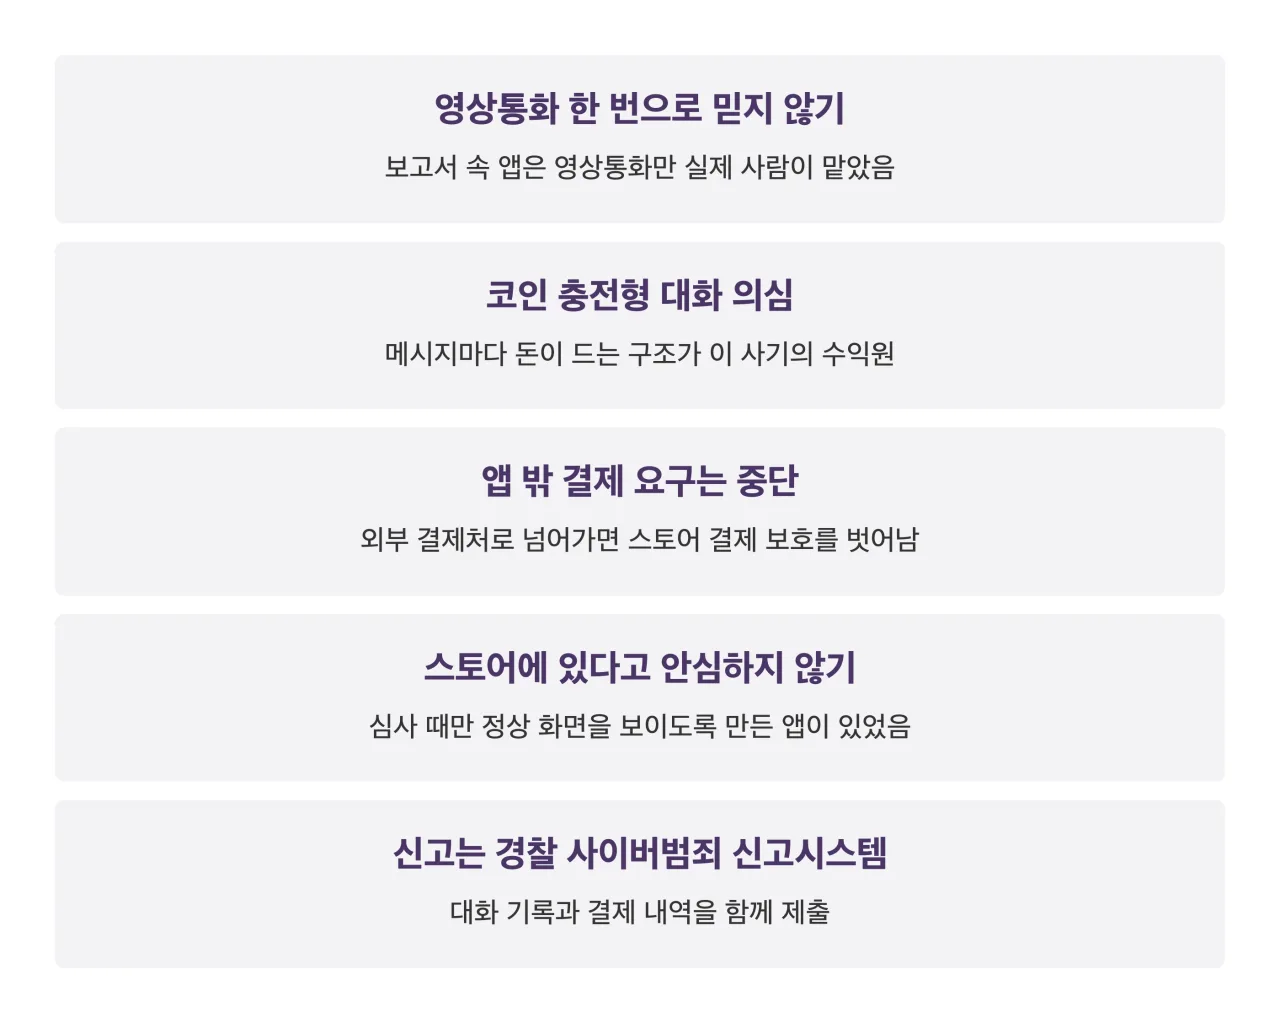 연애앱·메신저에서 할 일 — 출처: Anthropic 보고서 기반 정리 · 자가 렌더
피해를 봤다면 경찰 사이버범죄 신고시스템에 신고합니다.
🔗 링크 첨부 - https://ecrm.police.go.kr
앱과 서비스를 만드는 쪽이 할 일도 보고서에서 나옵니다.
- 앱과 저장소 코드에 API 키를 넣지 않습니다. 공개된 앱 180만 개가 통째로 스캔됐습니다
- 공급사에 건넨 AI API 키는 권한을 좁히고 주기적으로 바꿉니다
- 세션 토큰이 모이는 저장소는 대량 조회를 따로 감시합니다
이용자에게 남는 것은 대화 상대가 사람이라는 증거를 한 번 더 따져 보는 습관이에요.