팬이 주소를 몰라도 크리에이터에게 선물을 보낼 수 있게 해 주는 서비스 팬심에서 후기 작성자의 실명과 닉네임이 함께 노출됐습니다. 9월 18일 업데이트에서 후기 작성자 표시 칸에 잘못된 데이터 컬럼이 연결된 것이 원인이고, 그 사이 누군가 약 2,044명분 실명을 모아 익명 파일 공유 사이트에 올렸습니다.
활동명으로 방송하는 크리에이터, 특히 얼굴을 드러내지 않는 버추얼 스트리머에게는 실명이 활동명과 직접 연결된 것 자체가 피해입니다.
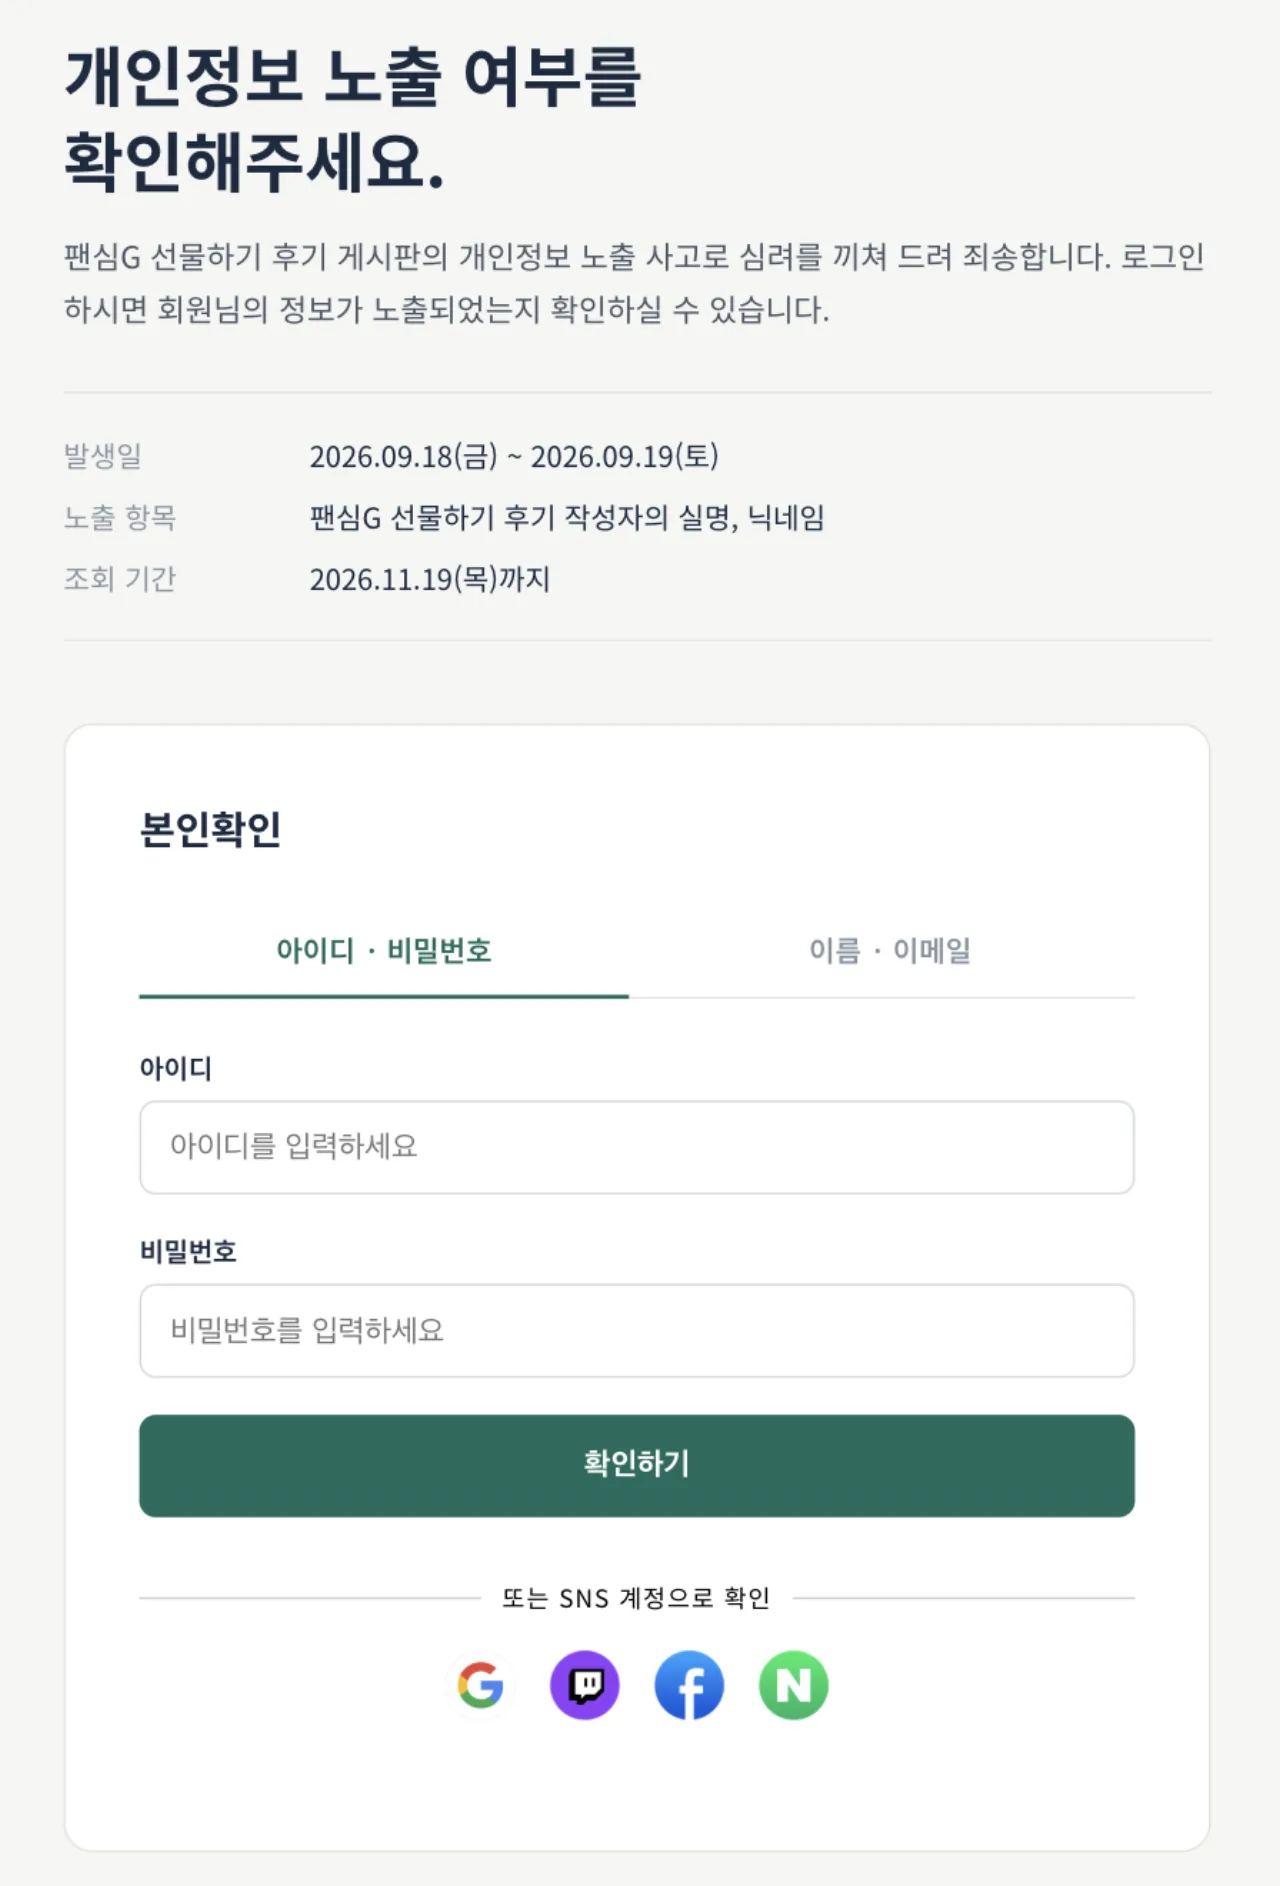 팬심 개인정보 노출 확인 페이지 - 발생일·노출 항목·조회 기간 — 출처: FANCIM
사고 경과
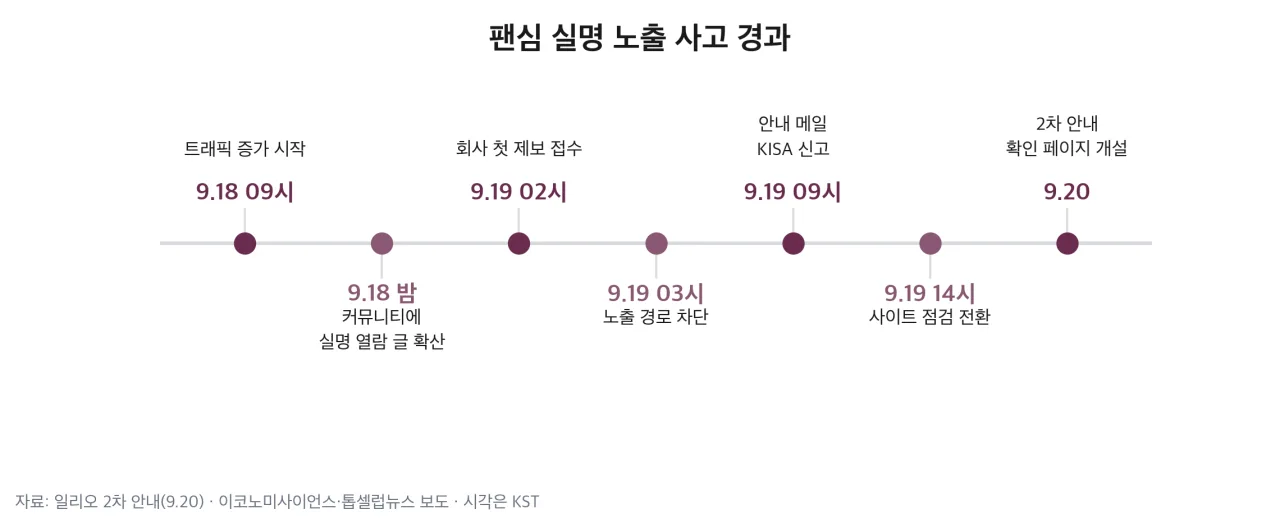 팬심 실명 노출 사고 경과 타임라인 — 출처: 일리오 2차 안내·국내 보도 기반 자가 렌더
9월 18일 밤, 인터넷 방송 커뮤니티에 게시물 하나가 확산됐습니다. Chrome 계열 브라우저에서 개발자 도구를 열면 팬심 후기 화면에서 후기를 쓴 계정의 실명을 볼 수 있다는 내용이었고, 곧 그렇게 모았다는 이름 목록이 커뮤니티와 X로 확산됐습니다.
팬심 운영사 일리오(포카차 운영사)는 19일 새벽 첫 공지에서 커뮤니티에 유포되는 닉네임과 이름의 연결은 확인되지 않았다고 밝혔다가, 같은 날 아침 업데이트 오류를 인정하는 공지로 바꿨습니다. 2차 공지에서는 원인을 이렇게 설명했습니다.
서비스 업데이트 과정에서 후기 작성자 표시 정보에 잘못된 데이터 컬럼이 연결됐다
이코노미사이언스가 전한 9월 20일 2차 안내에 따르면 회사는 19일 오전 2시께 첫 제보를 받아 오전 3시께 노출 경로를 차단했고, 오전 9시에 해당 이용자에게 안내 메일을 보내며 KISA(한국인터넷진흥원)에 사고를 신고했습니다. 사이트는 19일 오후 2시부터 점검 화면으로 바뀌었고, 9월 21일 현재 접속하면 점검 공지와 노출 확인 페이지만 열립니다.
노출 시작 시각
보도는 노출 시간을 18일 오후 11시부터 19일 오전 3시까지로 전하는데, 회사 2차 안내는 트래픽이 18일 오전 9시부터 늘었고 19일 새벽에 요청량이 급증했다고 적었어요. 확인 페이지의 발생일도 9월 18일~19일로만 되어 있어, 오류로 실명이 실제로 언제부터 노출됐는지는 조사 결과가 나와야 확정됩니다.
노출 범위
팬심이 확인 페이지에 적은 노출 항목은 팬심G 선물하기 후기 작성자의 실명, 닉네임 두 가지입니다. 후기를 쓰지 않은 이용자는 이번 경로와 관계가 없습니다.
| 항목 | 상태 | 근거 |
|---|---|---|
| 실명 | 노출 확인 | 팬심 확인 페이지 |
| 닉네임 | 노출 확인 | 팬심 확인 페이지 |
| 비밀번호 | 유출 미확인 | 이코노미사이언스 보도 |
| 주소·연락처 | 회사 발표 없음 | 커뮤니티 주장만 |
| 노출 인원 | 약 2,044명 | 유포 파일 집계 |
약 2,044명은 유포된 파일을 커뮤니티가 집계한 숫자이고 회사 확정치가 아니에요. 일리오는 외부 보안 전문 회사와 함께 조회된 계정과 범위를 분석하고 있다고 밝혔습니다. 주소까지 노출됐다는 주장도 있었지만 회사가 밝힌 항목에는 없고, 팬심은 원래 팬이 크리에이터 주소를 모르고 선물을 보내게 해 주는 구조라, 이번 경로에서 배송 정보까지 노출됐는지는 조사 결과로 확인할 부분입니다.
실명·닉네임 연결의 피해
실명과 닉네임이 각각 따로 있으면 쓸모가 적지만, 둘이 한 계정 정보로 연결되면 활동명으로 실명이 특정됩니다. 방송 활동과 사생활을 분리하는 것이 직업의 전제인 버추얼 스트리머에게는 이 연결이 곧 신원 노출이고, 이후 신상 추적이나 스토킹으로 이어질 수 있어요. 사고 이후 여러 버추얼 스트리머가 팬심 탈퇴를 공지했습니다.
원인과 구조
이번 사고는 외부 공격자가 서버에 침입한 사건이 아니라, 공격이 성립하는 전제 조건이 사실상 없었던 사고예요. 로그인도, 악성코드도, 관리자 권한도 필요 없었고 누구나 열 수 있는 후기 페이지에 브라우저 기본 기능만 있으면 됐습니다.
웹 페이지는 서버가 보낸 데이터를 받아 그중 일부만 화면에 그리기 때문에, 화면에는 닉네임만 보여도 서버가 응답에 실명을 함께 실어 보냈다면 그 값은 이미 이용자 브라우저에 도착한 상태입니다. 개발자 도구는 그 응답을 그대로 보여 주는 기능일 뿐이라, 이번 노출은 브라우저 응답에 포함된 순간 공개된 것과 같습니다.
[과다 응답] 화면에 필요한 것보다 많은 필드를 API가 반환하는 오류, OWASP API 보안 10대 위험의 속성 단위 권한 문제에 해당
[잘못된 컬럼 연결] 작성자 표시 값을 닉네임이 아니라 실명 컬럼에서 읽어 온 것으로 회사가 밝힌 원인
[자동 수집] 사람이 한 명씩 본 것이 아니라 누군가 페이지를 반복 요청해 약 2,000명분을 모은 정황, 회사가 새벽 요청량 급증을 확인
같은 유형의 사고를 막는 방법은 화면이 아니라 서버 응답에서 필드를 걸러 내는 것입니다. 배포 전 API 응답에 개인정보 필드가 포함됐는지 자동으로 검사하고, 짧은 시간에 같은 페이지로 들어오는 대량 요청을 차단하는 조치가 함께 있었다면 노출이 있어도 대량 수집까지 이어지지는 않았을 가능성이 있습니다.
개정 개인정보 보호법과 통지 시각
9월 11일부터 시행된 개정 개인정보 보호법은 유출이 확정되지 않았어도 유출 가능성을 알게 된 때부터 72시간 안에 이용자에게 알리도록 했습니다.
| 기준 | 시각 |
|---|---|
| 회사 첫 제보 접수 | 9.19 02시께 |
| 이용자 안내 메일·KISA 신고 | 9.19 09시 |
| 72시간 기한 | 9.22 02시께 |
회사 발표를 기준으로 하면 제보를 받은 지 약 7시간 만에 통지와 신고가 이뤄져 72시간 기한을 충족해요. 다만 트래픽 증가를 18일 오전부터 파악했다는 설명이 있어, 회사가 이상을 언제 알았다고 볼지에 따라 판단이 달라질 수 있습니다.
개인정보위는 2026년 5월 팬덤 플랫폼과 만남 중개 서비스를 개인정보 집중 점검 대상으로 꼽았지만, 9월 21일 현재 개인정보위의 팬심 조사 착수 발표는 확인되지 않습니다.
개정법 전체 내용은 9월 11일에 정리했습니다.
개정 개인정보 보호법 시행 — 유출 가능성만 있어도 72시간 안에 통지
해당자가 할 수 있는 조치
 KISA 로고 — 출처: KISA
팬심 후기를 쓴 적이 있다면 먼저 노출 여부를 확인합니다. 확인 페이지는 팬심 아이디·비밀번호나 이름·이메일, SNS 계정으로 조회하며 11월 19일까지 열려 있습니다.
🔗 링크 첨부 - https://fancim.me/security-notice
이미 퍼진 명단은 회사가 회수할 방법이 없어요.
실명이 포함된 게시물을 발견하면 그 플랫폼의 신고 기능으로 삭제를 요청하고, 피해가 이어지면 KISA 개인정보침해 신고센터(국번 없이 118)에 신고할 수 있습니다.
손해배상은 개인정보 분쟁조정위원회 조정이나 소송으로 다툴 수 있고, 인터넷 방송인 출신 김효겸 변호사는 실명과 닉네임이 함께 노출된 크리에이터를 대상으로 일리오를 상대로 한 단체소송 참여자를 9월 30일까지 모집하고 있습니다.
🔗 링크 첨부 - https://privacy.kisa.or.kr
명단 파일을 내려받아 다시 올리거나 이름을 캡처해 공유하는 것은 피해를 확대하는 행위이고, 그 자체로 개인정보를 제3자에게 제공하는 일이 됩니다.
비밀번호 유출은 확인되지 않았지만 팬심과 같은 비밀번호를 다른 서비스에서 쓰고 있다면 바꿔 두는 편이 안전합니다.
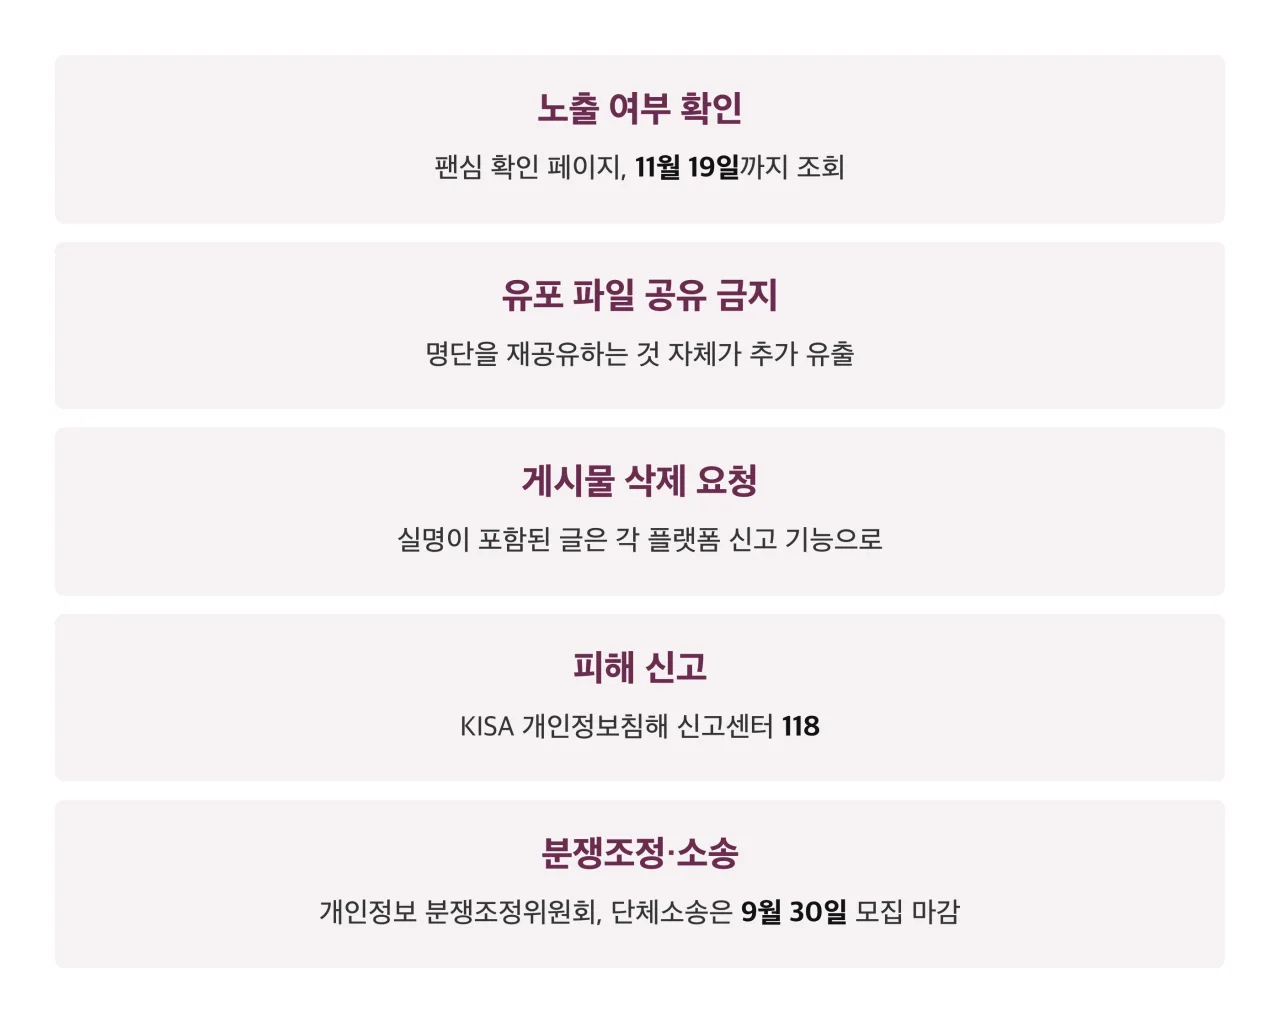 해당자가 할 일 정리 카드 — 출처: 팬심 확인 페이지·KISA 기반 자가 렌더
참고 출처
- [FANCIM] 개인정보 노출 확인 페이지 (발생일·노출 항목·조회 기간)
- [이코노미사이언스] 팬심, 크리에이터 실명·닉네임 노출…대량조회·외부 유포 정황 조사 (2026.09.20, 2차 안내 시각·조치)
- [아세안익스프레스] KISA에 유출 사고 신고한 팬심, 개인정보 유출 확인 사이트도 열어 (2026.09.20)
- [아세안익스프레스] 개인정보 유출된 팬심, 인터넷 방송인들 탈퇴 러시 (서비스 구조·후기 미작성자 무관)
- [톱셀럽뉴스] 팬심, 후기 작성자 실명 노출 시인… 버추얼 스트리머 탈퇴 잇따라 (노출 시간·1차 공지)
- [OWASP] API Security Top 10 2023, API3 Broken Object Property Level Authorization (과다 응답 유형)
- [네이트뉴스] 정보 유출 사전에 막자…팬덤 플랫폼·만남 중개 서비스 집중 점검 (2026.05.22)