이름도 연락처도 유출되지 않았다는데 42만 건이 유출됐다고 합니다. 위버스가 9월 6일 올린 공지 이야기예요.
위버스컴퍼니는 결제 정보를 처리하는 API가 뚫려 계정 ID 기준 42만 2,584건의 정보가 빠져나갔다고 밝혔습니다. 회사는 이름이나 연락처 같은 식별 정보는 포함되지 않아 부정 결제 위험이 낮다고 설명했어요.
그런데 이 사고에는 유출 규모보다 주목해야 할 대목이 둘 있습니다. 회사가 스스로 알아낸 것이 아니라는 점, 그리고 첫 유출이 일어난 지 한 달이 훨씬 지나서야 알았다는 점이에요.
 결제 API로 빠져나간 내부 식별값 — 출처: 개념 컷 · agy 자가 생성
사고 경과
보안뉴스와 이데일리 보도를 종합하면, 위버스컴퍼니는 9월 3일 한국인터넷진흥원(KISA)으로부터 외부 제보자가 위버스 서비스의 보안 취약점을 신고했다는 연락을 받았어요. 자체 점검에 들어간 회사는 다음 날인 9월 4일 KISA에 침해사고를 신고했고, 9월 6일 저녁 양주일 대표 명의 공지로 유출 사실을 알렸습니다.
정작 유출이 일어난 시점은 그보다 훨씬 앞입니다. 회사가 밝힌 유출 발생 기간은 7월 27일부터 28일, 그리고 8월 27일부터 31일로 두 차례예요. 첫 유출에서 제보 접수까지 38일이 걸렸습니다.
원인으로 지목된 것은 결제 정보를 처리하는 API입니다. 보안뉴스는 외부에 노출된 API를 노린 우회 공격이라고 전했는데, IDOR 같은 구체적인 취약점 유형은 공개되지 않았어요.
- 유출 규모: 계정 ID 기준 42만 2,584건
- 유출 시점: 7월 27~28일, 8월 27~31일 두 차례
- 인지 경로: 외부 제보자가 KISA에 신고, KISA가 9월 3일 회사에 전달
- 원인: 외부에 노출된 결제 처리 API의 접근 통제 미흡
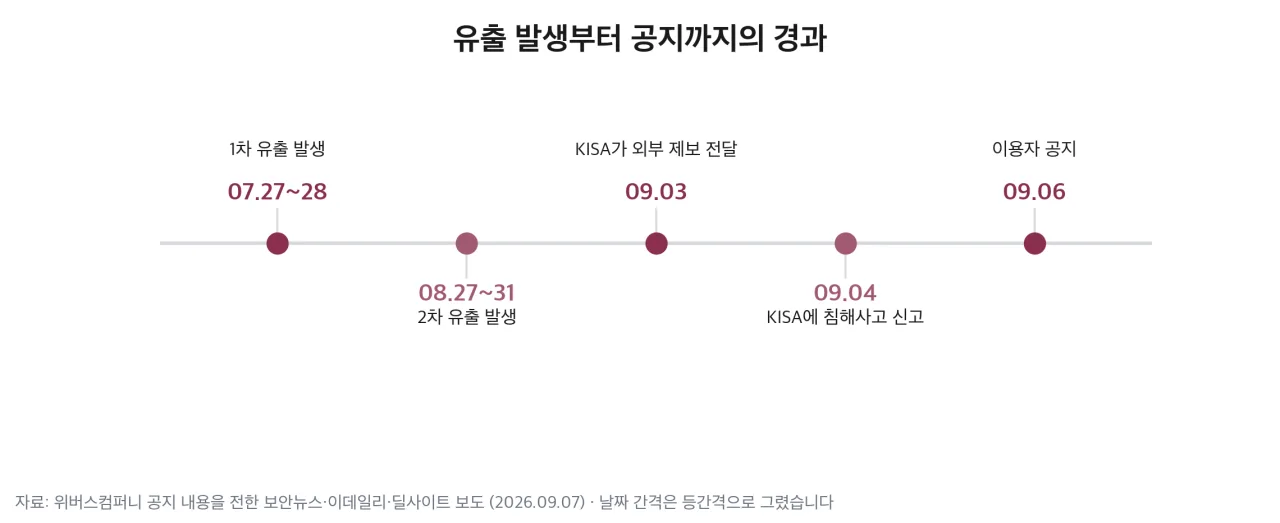 유출 발생부터 공지까지의 경과 — 출처: 위버스컴퍼니 공지 내용을 전한 보안뉴스·이데일리 보도 기반 자가 렌더
유출된 항목과 제외된 항목
위버스컴퍼니가 밝힌 유출 항목은 두 갈래예요.
| 구분 | 내용 |
|---|---|
| 유출된 것 | 내부 식별값 |
| 유출된 것 | 결제 수단·PG명·통화 |
| 유출된 것 | 구매 금액·일시·상태 |
| 유출된 것 | 취소 금액·환불 일시 |
| 유출되지 않은 것 | 이름·연락처 |
| 유출되지 않은 것 | 카드번호·계좌번호 |
내부 식별값은 가입할 때 이용자를 구분하려고 시스템이 만드는 번호입니다. 주민등록번호나 아이디처럼 사람이 쓰는 값이 아니라 위버스 내부에서만 통하는 값이에요. 회사가 부정 결제나 부정 이체가 어렵다고 설명한 근거가 이것입니다.
이 설명 자체는 맞습니다. 카드번호가 없으면 그 정보만으로 결제를 일으킬 수 없어요. 다만 범위를 정확히 보면 안심할 수 있는 부분과 아닌 부분이 갈립니다.
남는 것은 구매 이력입니다. 누가 언제 얼마짜리를 어떤 수단으로 샀고 언제 취소했는지가 계정 단위로 남아 있어요. 이름이 없어도 다른 곳에서 유출된 정보와 합쳐지면 사람을 특정하는 재료가 됩니다.
당장 쓰이기 쉬운 쪽은 사칭입니다. 실제 구매 금액과 날짜를 아는 사람이 보내는 결제 관련 메시지는 평소 스미싱보다 훨씬 그럴듯해집니다.
 위버스 로고 — 출처: Weverse
외부 제보를 통한 인지
유출을 탐지한 것은 위버스컴퍼니가 아니라 외부 제보자였습니다.
7월 말과 8월 말에 두 차례 데이터가 빠져나가는 동안 내부 모니터링에는 걸리지 않았어요. 두 번째 유출이 끝난 8월 31일 이후에도 며칠이 더 지나서야 KISA를 거쳐 연락이 왔습니다.
두 차례에 걸쳐 같은 경로로 유출이 반복됐다는 사실은 7월 건이 탐지됐다면 8월 건은 막을 수 있었다는 뜻이기도 합니다.
위버스컴퍼니는 결제 정보 처리 API의 접근 제어를 강화하고 내부 식별값을 응답에서 제거했으며, 외부에 노출된 API를 전수 조사하고 모니터링도 강화하겠다고 밝혔습니다.
 한국인터넷진흥원 로고 — 출처: KISA
위버스컴퍼니의 세 번째 사고
일간스포츠가 정리한 이력을 보면 같은 회사에서 개인정보 사고가 반복되고 있습니다.
| 시점 | 내용 |
|---|---|
| 2021년 11월 | 개발 오류로 타 계정 로그인 137건 |
| 2026년 6월 | 직원이 응모자 정보 유출 30명 |
| 2026년 9월 | 결제 내역 42만 2,584건 |
2021년 건은 트래픽 이상에 긴급 조치를 하다 생긴 개발 오류로, 다른 사람 계정으로 로그인되는 문제였습니다. 개인정보보호위원회는 시정명령과 함께 과태료 700만 원을 부과했어요.
2026년 6월 건은 팬 이벤트를 맡은 직원이 사인회 응모자 정보를 카카오톡 단체방에 공유한 일이었습니다. 당첨자 30명의 정보가 무단으로 나갔어요.
셋은 원인이 각각 다릅니다. 개발 오류, 직원 비위, API 접근 통제 실패예요. 규모도 137건에서 42만 건으로 증가했습니다.
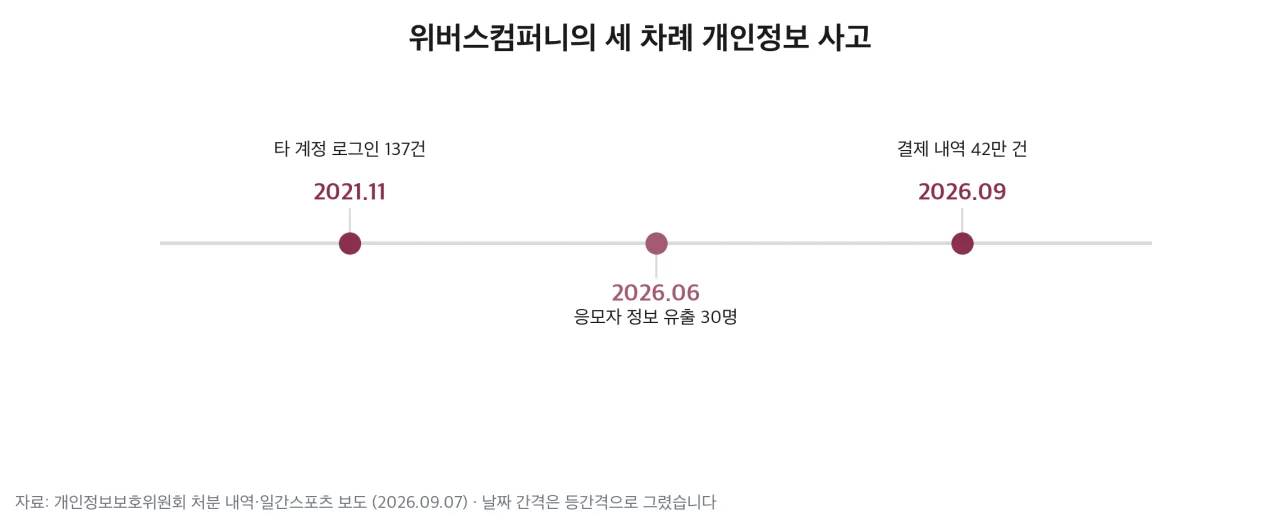 위버스컴퍼니의 세 차례 개인정보 사고 — 출처: 개인정보보호위원회 처분 내역·일간스포츠 보도 기반 자가 렌더
개정 개인정보 보호법 시행 닷새 전
유출 가능성만 있어도 72시간 안에 통지하도록 한 개정 개인정보 보호법은 9월 11일 시행됐어요. 위버스 공지는 9월 6일이라 이 사고에는 개정법이 적용되지 않습니다.
결과만 놓고 보면 통지 자체는 늦지 않았습니다. 9월 3일 연락을 받고 9월 6일 공지했으니 인지 시점부터 사흘이에요.
다툼이 생길 수 있는 곳은 통지 시점이 아니라 그 앞입니다. 개정법이 겨냥한 것은 “확정될 때까지 이용자가 모르는 기간”인데, 이번 사고에서 이용자가 몰랐던 기간의 대부분은 회사도 모르던 7월 말부터 9월 초까지예요. 통지 의무를 앞당기는 것만으로는 이 구간이 줄지 않습니다.
개인정보보호위원회는 공식 조사 착수 단계는 아니지만 유출 규모와 안전조치 이행 여부를 살펴보고 있는 것으로 전해졌습니다. 조사로 넘어가면 쟁점은 API 접근 통제를 제대로 갖췄는지가 될 가능성이 높아요.
개정 개인정보 보호법 시행 — 유출 가능성만 있어도 72시간 안에 통지
이용자의 확인 사항
- 위버스에서 쓴 결제 수단의 명세를 확인하세요. 카드번호는 유출되지 않았지만 구매·취소 내역이 나간 만큼 모르는 건이 있는지 보는 것이 먼저예요.
- 위버스를 사칭한 메시지를 경계하세요. 실제 구매 금액과 날짜를 아는 사칭이 올 수 있습니다. 환불·결제 오류를 이유로 링크를 눌러 정보를 넣으라는 요구는 응하지 않는 게 안전해요.
- 개별 안내를 받았는지 확인하세요. 회사는 개별 고객 안내를 진행한다고 밝혔습니다.
- 피해가 의심되면 개인정보침해 신고센터(118)나 개인정보보호위원회에 신고할 수 있습니다.
내 계정이 42만 2,584건에 포함됐는지 이용자가 직접 조회할 방법은 아직 공개되지 않았습니다. 개별 안내를 받지 않았다고 해서 대상이 아니라고 단정하기는 어려워요.
🔗 링크 첨부 - https://privacy.kisa.or.kr
앞으로 주목할 점
- 개인정보보호위원회가 공식 조사에 착수하는지, 안전조치 의무 위반으로 보는지
- 취약점 유형과 유출 경로가 조사 결과로 공개되는지
- 외부 노출 API 전수 조사의 결과와 추가 유출 여부
- 이용자가 자기 계정의 포함 여부를 확인할 창구가 생기는지
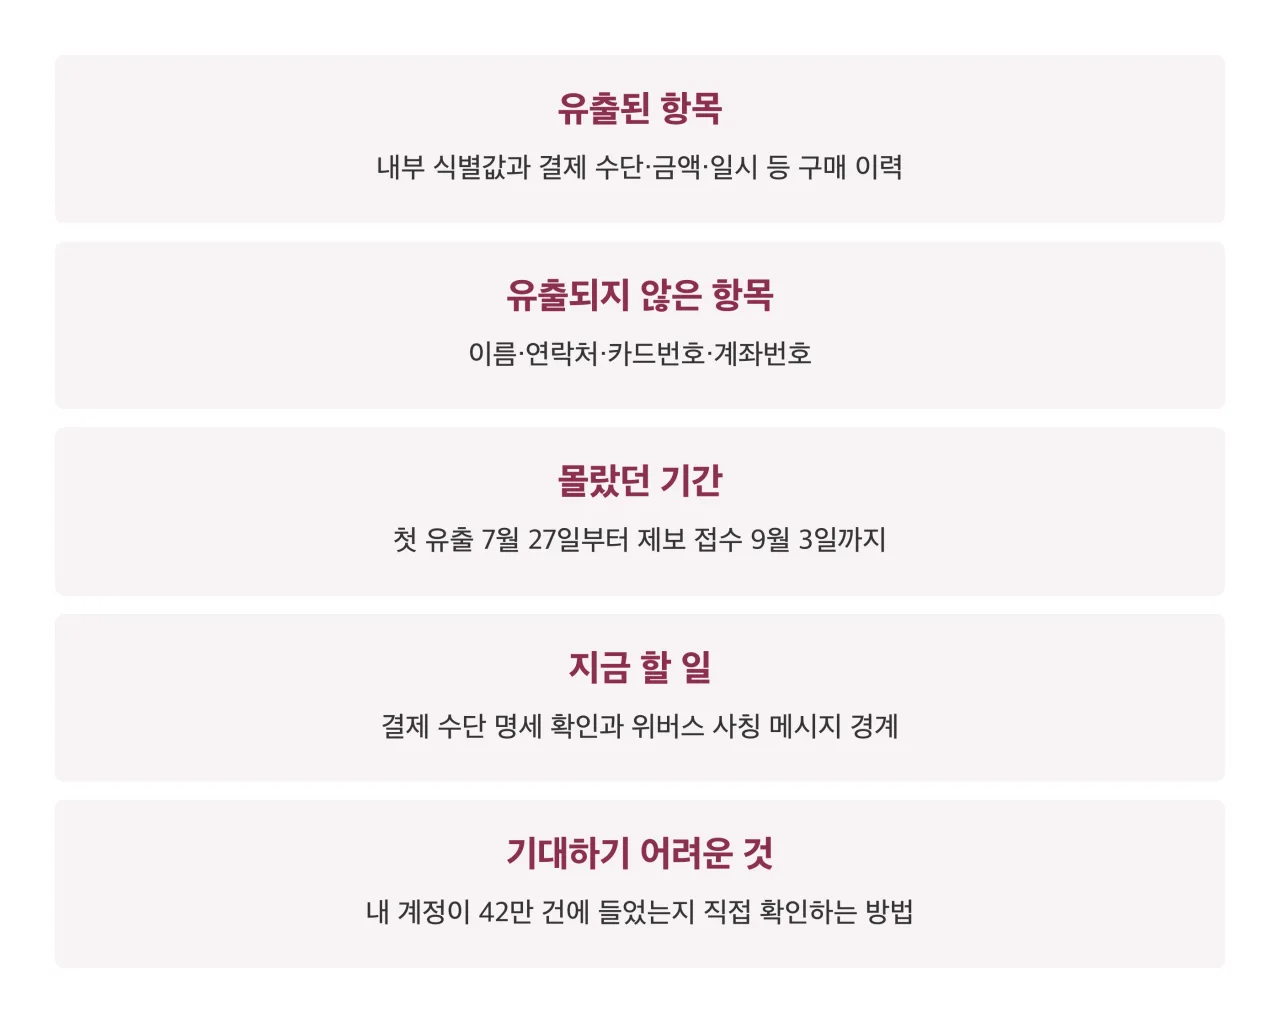 이번 사고에서 확인할 것 정리 — 출처: 본문 요약 카드 · 자가 렌더
참고 출처
- [보안뉴스] 위버스, 결제 API 뚫려 42만건 정보 유출… “민감 정보는 무사” (09.07, 유출 항목·조치)
- [이데일리] 하이브 위버스, 개인정보 42만건 유출… “내부식별정보 등 노출” (09.07, 유출 발생 시점)
- [딜사이트] 하이브 팬 플랫폼 위버스, 개인정보 42만건 유출…외부 제보로 파악 (09.07, 인지 경로)
- [일간스포츠] 또 개인정보 42만건 유출, 하이브 위버스 보안 사고 ‘반복’ (09.07, 과거 사고 이력)
- [세계일보] 하이브 위버스, 42만여건 개인정보 유출… “결제 위조·부정이체 어려워” (09.07)
- [더퍼블릭] 외부 제보 받고서야 알았다…위버스 개인정보 42만건 유출 (09.07, 개인정보위 동향)
- [개인정보보호위원회] 개인정보 침해 신고 안내 (신고 창구)
- 위버스 공지 원문은 커뮤니티 로그인이 필요해 확인하지 못했고, 공지를 인용한 위 보도를 근거로 정리했습니다.