오늘(9월 11일)부터 개인정보가 샜을 가능성만 있어도 기업이 72시간 안에 이용자에게 알려야 합니다. 유출이 확정될 때까지 기다리던 통지가 의심 단계로 앞당겨졌어요.
과징금 상한도 반복·대규모 유출이면 전체 매출액의 10%로 올라갔습니다.
최근 열흘 사이 국내에서 유출 사고가 8건 이어진 직후라, 통지 문자를 받을 일이 늘어날 수 있어요.
 개인정보보호위원회 9월 10일 보도자료 첫 장 — 출처: 개인정보보호위원회
무엇이 바뀌었나
개인정보보호위원회는 9월 10일 보도자료에서 지난 3월 개정된 개인정보 보호법과 시행령·고시가 9월 11일부터 시행된다고 밝혔습니다. 법률신문 정리로는 법률 제21445호, 3월 10일 공포분이에요.
- 유출 가능성만 있어도 알게 된 때부터 72시간 안에 통지
- 위조·변조·훼손(랜섬웨어 등)도 신고·통지 대상에 포함
- 통지 항목에 분쟁조정 신청·손해배상 청구 방법 추가
- 반복·고의·중과실 유출에는 전체 매출액 10% 이내 과징금 부과
- 대표자 최종 책임 명시, CPO(개인정보 보호책임자) 지정에 이사회 의결·신고 의무화
같은 개정법에 들어간 ISMS-P 인증 의무화는 기업·기관의 예산 확보 기간을 고려해 2027년 7월 1일로 시행을 미뤘습니다.
개인정보 보호를 위한 투자를 비용이 아니라 고객 신뢰 확보와 기업 이익 확대를 위한 선제적 투자로 인식이 전환될 것으로 기대한다
송경희 개인정보위 위원장의 발언입니다.
유출 가능성 통지, 언제 오고 무엇이 적히나
지금까지는 유출이 되었음을 알게 된 때에만 통지 의무가 생겼습니다. 사고 초기에는 확정까지 시간이 걸려, 그 사이 이용자는 아무것도 모른 채 지냈어요.
개정 시행령은 가능성 통지를 해야 하는 경우를 둘로 정했습니다.
[누구 것인지 모를 때] 개인정보처리시스템이나 취급자 기기에 불법 접근이 있었지만 정보주체를 특정하기 곤란한 경우
[일부가 이미 샜을 때] 불법 거래 등으로 일부 유출이 확인돼 다른 정보주체도 유출 가능성이 있다고 인정되는 경우
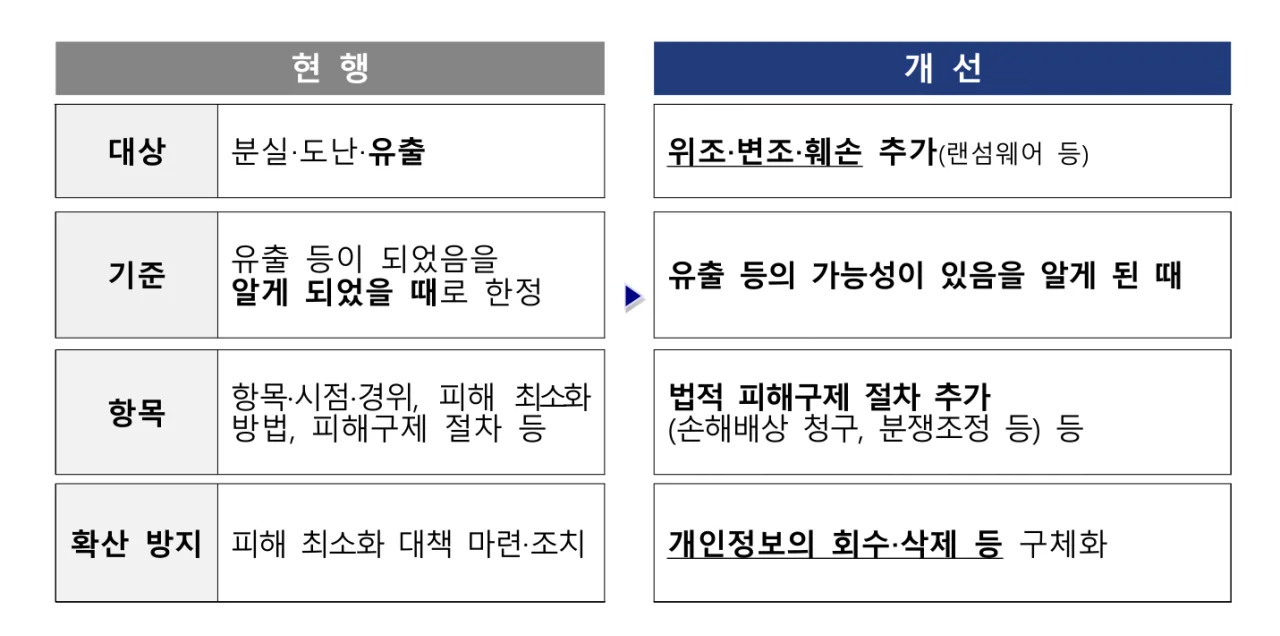 유출통지 제도 현행과 개선 비교표 — 출처: 개인정보보호위원회
가능성 통지에도 유출 통지에 준하는 항목이 들어갑니다.
| 통지 항목 | 받는 쪽에서 볼 것 |
|---|---|
| 개인정보 항목 | 비밀번호·주민번호 포함 여부 |
| 의심 시점·경위 | 내 이용 기간과 겹치나 |
| 피해 최소화 방법 | 지금 할 조치 |
| 피해구제 절차 | 분쟁조정·손해배상 창구 |
| 피해신고 연락처 | 회사 전담 창구 |
| 확정 시 추가 통지 | 다시 알린다는 약속 |
가능성 통지는 유출 확정이 아닙니다. 72시간 안에 실제 유출이 확인되면 유출 통지로 갈음하고, 유출이 아니라고 확인되면 회사가 정정 통지를 보내야 해요. 부득이한 사유로 기한을 못 지키면 그 사유가 해소된 뒤 즉시 알려야 합니다.
이용자 통지와 별개로, 기업은 1천 명 이상이거나 민감정보·고유식별정보이거나 외부 불법 접근으로 샌 경우 1명이어도 72시간 안에 개인정보위·KISA에 신고해야 합니다.
과징금 매출 10%는 누구에게 적용되나
10% 상한은 모든 유출에 붙지 않습니다. 개정법 제64조의2제2항에 해당해야 하고, 요건은 셋이에요.
| 요건 | 내용 |
|---|---|
| 반복 | 고의·중과실로 3년 안에 반복 위반 |
| 대규모 | 고의·중과실로 1천만 명 이상 피해 |
| 명령 불이행 | 시정명령 미이행으로 유출 발생 |
셋 중 하나에 해당하면 위반 내용과 피해 규모로 기준금액을 정한 뒤 가중·감경을 거쳐 전체 매출액 10% 안에서 과징금을 매깁니다. 종전 상한은 3%였어요.
가중과 감경 비율도 함께 바뀌었습니다. 반복 위반 가중은 올리고, ISMS-P 인증·자율규약처럼 서류로 받던 감경은 줄였어요.
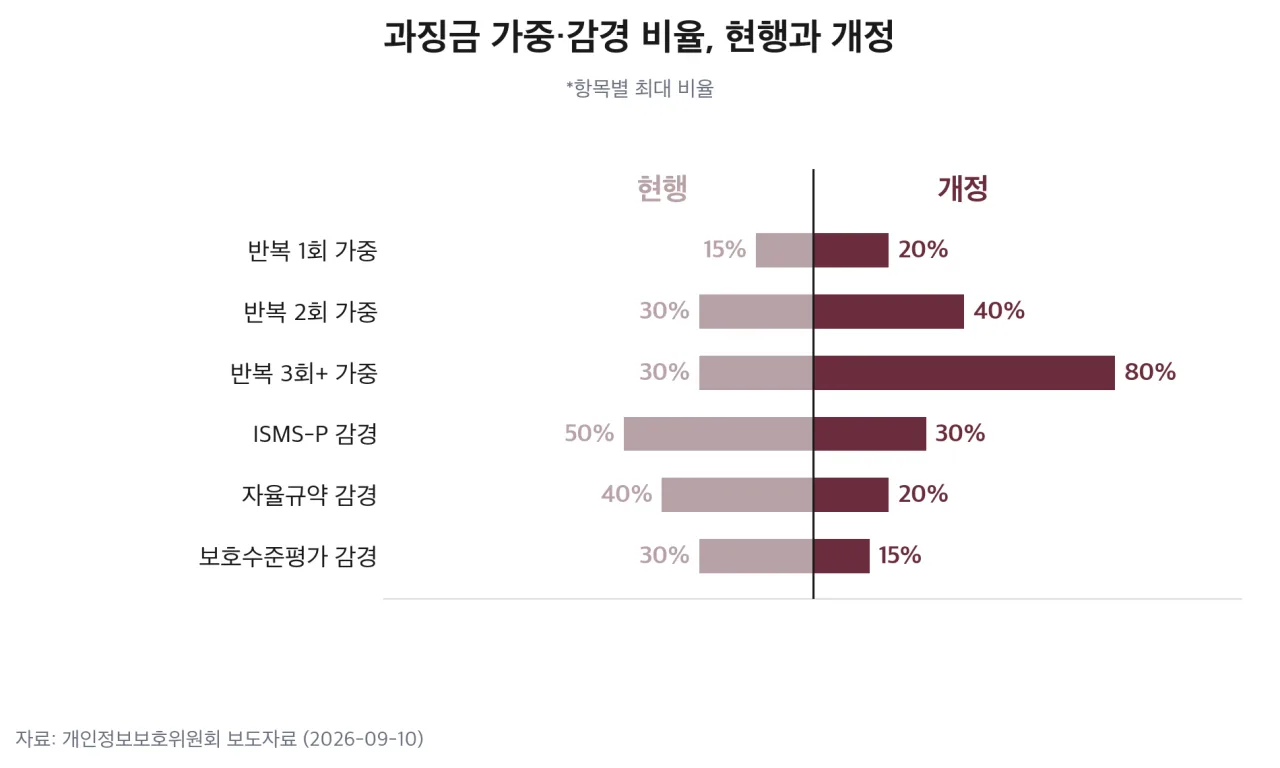 과징금 가중·감경 비율, 현행과 개정 — 출처: 개인정보보호위원회 보도자료 기반 자가 렌더
서류 감경을 줄인 대신 실제 투자와 대응에 감경을 둡니다. 예산·인력·설비 투자와 CEO·CPO 보호체계, 법정 의무 이상의 안전조치를 보면 기준금액의 40%까지 줄여 주고, 사고 뒤 조기 탐지와 신속한 신고·통지를 하면 또 최대 40%를 감경해요.
반대로 신고·통지를 법정 기한 안에 하지 않고 피해 확산도 막지 않으면 최대 30%를 가중합니다.
대표자와 CPO가 지는 책임
개정법은 사업주·대표자를 개인정보 보호의 최종 책임자로 적었습니다. CPO에게는 전문인력 관리·예산 확보 권한과 이사회 보고 의무가 붙었어요.
CPO를 지정·변경·해제할 때 이사회 의결을 거쳐 6개월 안에 개인정보위에 신고해야 하는 곳은 기존 전문 CPO 지정 의무 대상과 같습니다.
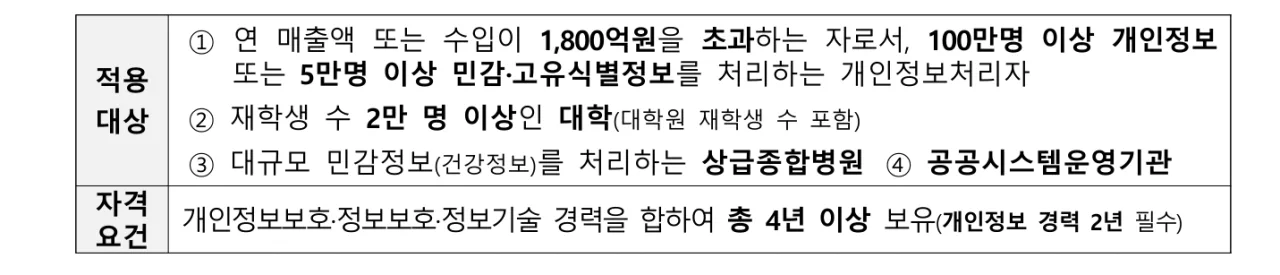 CPO 이사회 의결·신고 대상과 자격 요건 — 출처: 개인정보보호위원회
이미 지정된 CPO는 따로 이사회 의결을 받지 않아도 되지만, 9월 11일부터 6개월 안에 신고해야 합니다.
신고는 개인정보 포털의 CPO 신고 메뉴에서 합니다. 2027년 12월 31일까지는 계도 기간이라 CPO를 지정하지 않거나 신고하지 않아도 과태료를 물리지 않습니다.
언제부터, 누구의 사고에 적용되나
새 규정은 9월 11일 시행분부터 적용됩니다. 5월 30일에 일어난 티빙 사고에는 개정법이 적용되지 않고 종전 3% 기준이 쓰인다는 점은 티빙 5탄에서 짚었어요.
티빙 개인정보 유출 (5) — 재발 방지 대책에 빠진 것 넷
최근 열흘 사이 알려진 사고도 모두 시행 전에 났습니다. 세계일보 집계로 강남언니는 9월 4일 21만 9,665명, 위버스는 9월 3일 42만 2,584건, 29CM는 8월 27일 15만 9,000건이 유출됐어요.
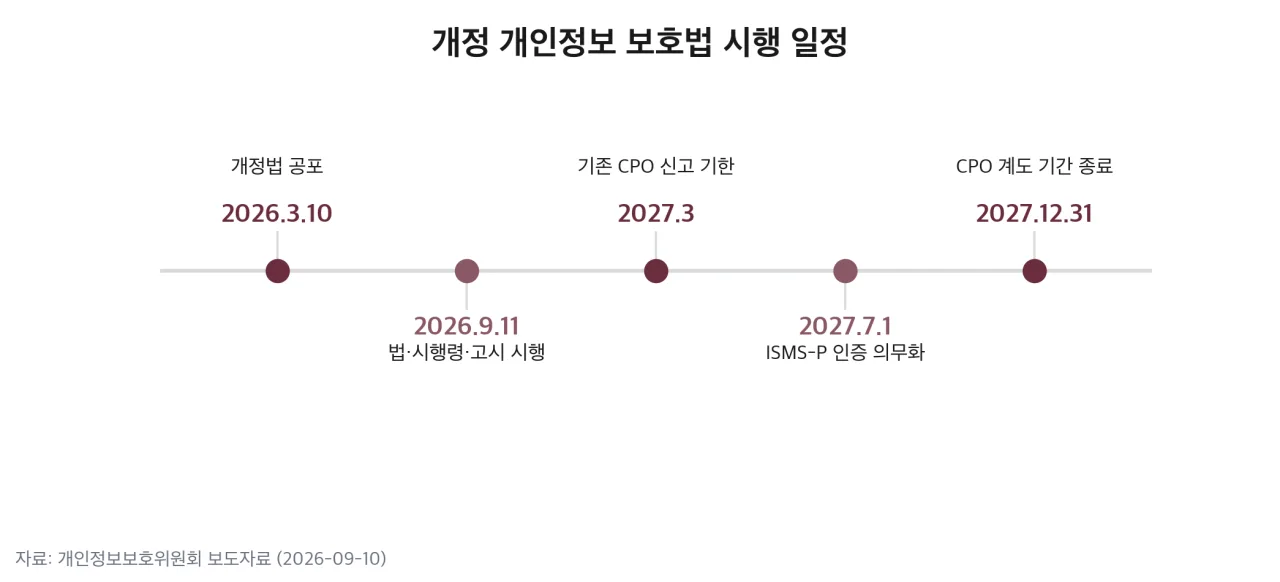 개정 개인정보 보호법 시행 일정 — 출처: 개인정보보호위원회 보도자료 기반 자가 렌더
기존 CPO 신고 기한이 2027년 3월, ISMS-P 인증 의무화가 2027년 7월 1일, CPO 계도 기간 종료가 2027년 12월 31일로 이어져요.
통지를 받으면 할 일
가능성 통지는 확정 통지보다 먼저, 더 자주 올 수 있습니다. 받았을 때 할 일은 다섯입니다.
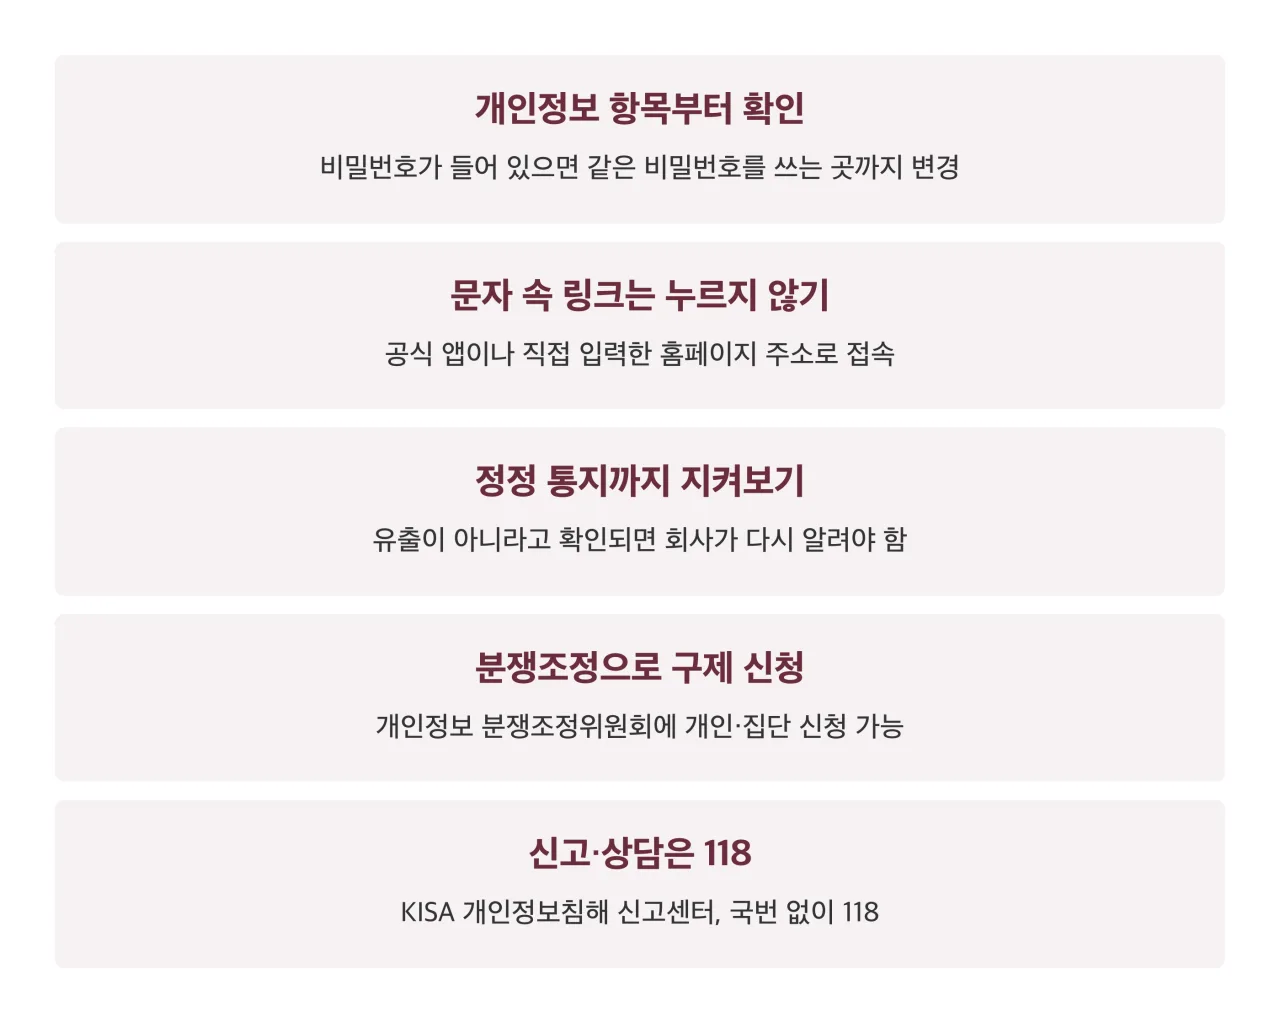 통지를 받으면 할 일 — 출처: 개인정보보호위원회 보도자료 기반 정리 · 자가 렌더
분쟁조정은 개인정보 분쟁조정위원회에서 신청합니다.
🔗 링크 첨부 - https://www.kopico.go.kr/reqDis/reqDisIntroMain.do
침해 신고와 상담은 KISA 개인정보침해 신고센터가 받습니다.
🔗 링크 첨부 - https://privacy.kisa.or.kr
서비스를 운영하는 쪽이라면 세 가지를 먼저 봐야 합니다.
- 불법 접근을 알게 된 때부터 72시간 안에 가능성 통지를 보낼 절차와 문안
- 유출이 아니라고 확인됐을 때 보낼 정정 통지 절차
- 전문 CPO 대상이면 2027년 3월까지인 기존 CPO 신고 기한
통지가 빨라지면 이용자가 먼저 비밀번호를 바꾸고 2차 피해에 대비할 시간이 생깁니다. 대신 확정 전 통지인 만큼, 받았을 때 항목부터 차분히 읽는 습관이 필요해요.