10월 초 금융사 7곳을 침해한 공격의 IP 일부에서 ARTEX AI라는 자율 침투테스트 도구의 흔적이 확인됐어요. 보안 점검용으로 GitHub에 공개된 오픈소스가 공격에 악용됐다는 추정입니다.
신한·KB국민·하나은행 등 7곳의 피해 범위와 침입 경로는 앞선 글에 정리했습니다.
 여러 AI 에이전트가 시스템을 탐색하는 개념 컷 — 출처: 개념 컷 · agy 자가 생성
ARTEX AI의 정체
ARTEX는 대규모 언어 모델(LLM)이 침투테스트 과정을 스스로 진행하게 만든 오픈소스 프로그램입니다. 침투테스트(모의해킹)는 허가받은 보안 담당자가 실제 공격자와 같은 방식으로 시스템의 약점을 발견해 보고하는 점검이에요.
저장소 소개에는 중국어로 「AI 자율 침투테스트 시스템」이라고 적혀 있고, Baidu가 개최한 에이전트 공방 대회의 우승 프로젝트라고 밝히고 있습니다.
| 항목 | 내용 |
|---|---|
| 공개 시점 | 2026년 7월 26일 |
| 공개 위치 | GitHub 오픈소스 |
| 라이선스 | AGPL-3.0 |
| 연결하는 AI | 외부 LLM API |
| 관심도 (10월 7일) | 별 1,722 · 포크 399 |
| 개발자 고지 | 실제 시스템 점검 금지 |
개발자는 README에서 개인 학습·코드 연구·로컬 격리 환경의 검증에만 쓰라고 적었어요. 허가를 받았든 자기 자산이든 상관없이 온라인 서비스를 상대로 스캔·탐지·공격하지 말라는 문구도 있습니다. 다만 이 제한은 라이선스가 아니라 작성자의 별도 당부여서, 프로그램이 사용을 제한하는 장치는 아닙니다.
자동화 범위
사람 침투테스터는 정보 수집, 취약점 탐색, 공격 경로 계획, 도구 실행, 결과 검증을 차례로 수행합니다. ARTEX는 이 단계를 AI 에이전트들이 분담하게 했어요.
[계획 에이전트] 목표를 받아 작은 작업으로 나누고 다음 할 일을 정함
[실행 에이전트 여럿] 나뉜 작업을 동시에 맡아 보안 도구를 실행하고 결과를 기록
[자산 기록] 대상 조직에서 찾아낸 도메인·서버·서비스를 한곳에 통합 기록
전자신문은 이 구조를 두고, 전체 의도가 작업 단위로 나뉘어 각 에이전트에 전달되기 때문에 LLM의 안전장치가 공격 의도를 감지하기 어렵다고 짚었습니다.
숭실대 AI안전성연구센터는 가상 은행 시스템을 대상으로 이 도구를 시험했어요. 인증 없이 남의 기록을 조회할 수 있는지 입증하라는 한 줄 지시만 주자, 에이전트가 약 6분 만에 가상 고객 정보 100건을 인증 없이 조회했다고 밝혔습니다. 270억 파라미터급 공개 모델과 개인용 그래픽카드만 썼고, 최대선 센터장은 전문 해킹 기술도 거대한 인프라도 필요하지 않았다고 말했어요.
이 도구는 이미 인터넷에 노출된 약점을 빠르게 발견해 검증할 뿐, 없는 취약점을 만들지는 못합니다. 시험 대상도 일부러 인증 없는 조회 경로를 둔 가상 시스템이었어요.
금융권 사고에서 확인된 것과 추정
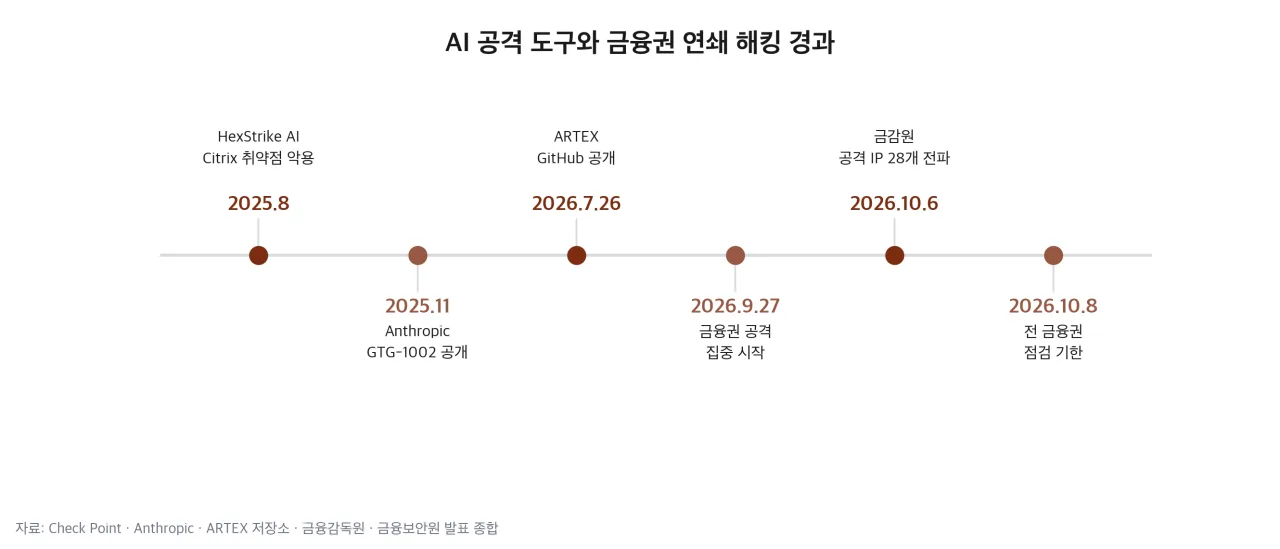 AI 공격 도구와 금융권 연쇄 해킹 경과 타임라인 — 출처: Check Point · Anthropic · 금융감독원 · 금융보안원 발표 기반 자가 렌더
| 구분 | 내용 |
|---|---|
| 당국 발표 | 공격 IP 33개, 중복 제외하면 28개 |
| 당국 발표 | 공개된 IP 소재지 12개국 |
| 당국 발표 | 미국 5개로 최다, 국내 1개 |
| 금융보안원 | 해커가 AI 도구를 이용 |
| 언론 보도 | 공격 서버에서 ARTEX 흔적 |
| 미확정 | 실제 침해에 쓰였는지 |
금융감독원은 10월 6일 공격에 사용된 IP 28개를 국가 정보와 함께 금융권에 전파했고, 일부 IP는 국가를 특정할 수 없고 국가가 특정돼도 우회 가능성이 있어 해석에 유의해야 한다고 덧붙였습니다. 미국 IP가 가장 많다고 해서 공격자가 미국에 있다는 뜻은 아니에요. 공격자는 차단되면 다른 IP로 변경하며 접속했습니다.
헤럴드경제는 신한은행 공격 인프라로 추정되는 서버에서 「ARTEX 자율 침투테스트 콘솔」이라는 중국어 문자열이 확인됐다고 보도했어요. 금융보안원 관계자는 해커가 AI 도구를 이용한 것이며 AI가 스스로 공격한 것은 아니라고 설명했습니다. 이 도구가 실제 침해에 쓰였는지는 공식 조사로 확인되지 않았어요.
같은 IP는 인터넷은행 3곳에도 접근을 시도했습니다. 카카오뱅크·케이뱅크·토스뱅크 모두 보안 시스템이 접근을 차단해 고객 정보 유출은 없었다고 SBS가 전했어요.
침투테스트 도구가 공격 도구가 되는 구조
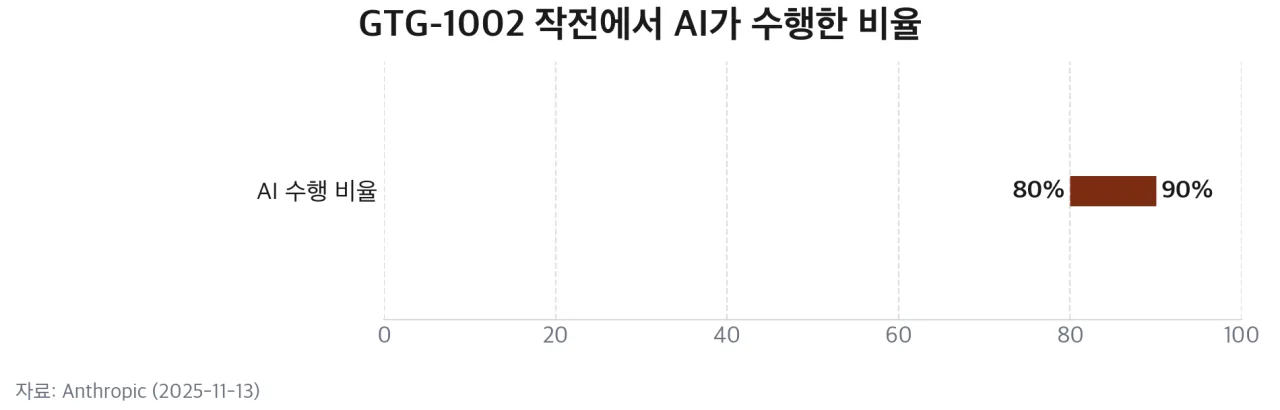 GTG-1002 작전에서 AI가 수행한 비율 차트 — 출처: Anthropic 발표 기반 자가 렌더
침투테스트와 해킹은 수행하는 단계가 같고, 차이는 대상 기관의 허가가 있느냐 하나입니다. 그래서 점검을 자동화한 도구는 그대로 공격을 자동화하는 도구가 돼요.
[사용 제한이 문서에만 있음] README 고지는 약속일 뿐 기술적 차단이 아님
[복제본이 확산됨] 10월 7일 기준 포크 399개, 한국어 현지화 포크도 등장
[작업 분할] 작은 단위 요청은 하나씩 보면 정상 점검처럼 보임
[로컬 모델 사용 가능] 공개 모델을 직접 실행하면 AI 회사의 감시 밖에서 동작
Anthropic은 2025년 11월, 중국 정부 연계로 판단한 그룹 GTG-1002가 Claude Code로 약 30개 기관을 노린 작전을 차단했다고 발표했어요. 공격자는 작업을 작고 무해해 보이는 단위로 나눠 안전장치를 피했고, 작전의 80~90%를 AI가 수행했으며 사람은 작전당 4~6번의 결정에만 개입했습니다. 같은 보고서는 AI가 자격 증명을 지어내거나 공개 정보를 비밀이라고 보고하는 오류도 보였다고 적었어요.
2025년 8월에는 보안 점검용 오픈소스 HexStrike AI가 Citrix NetScaler 취약점 공개 1주일 만에 악용 시도에 쓰였다고 Check Point가 보고했습니다. Check Point는 방어를 위한 도구가 빠르게 공격 도구로 악용됐다고 평가했어요.
한 줄 요약: AI 도구는 이미 알려진 약점을 발견하는 속도를 높였습니다.
노출 자산 관리가 효과적인 이유
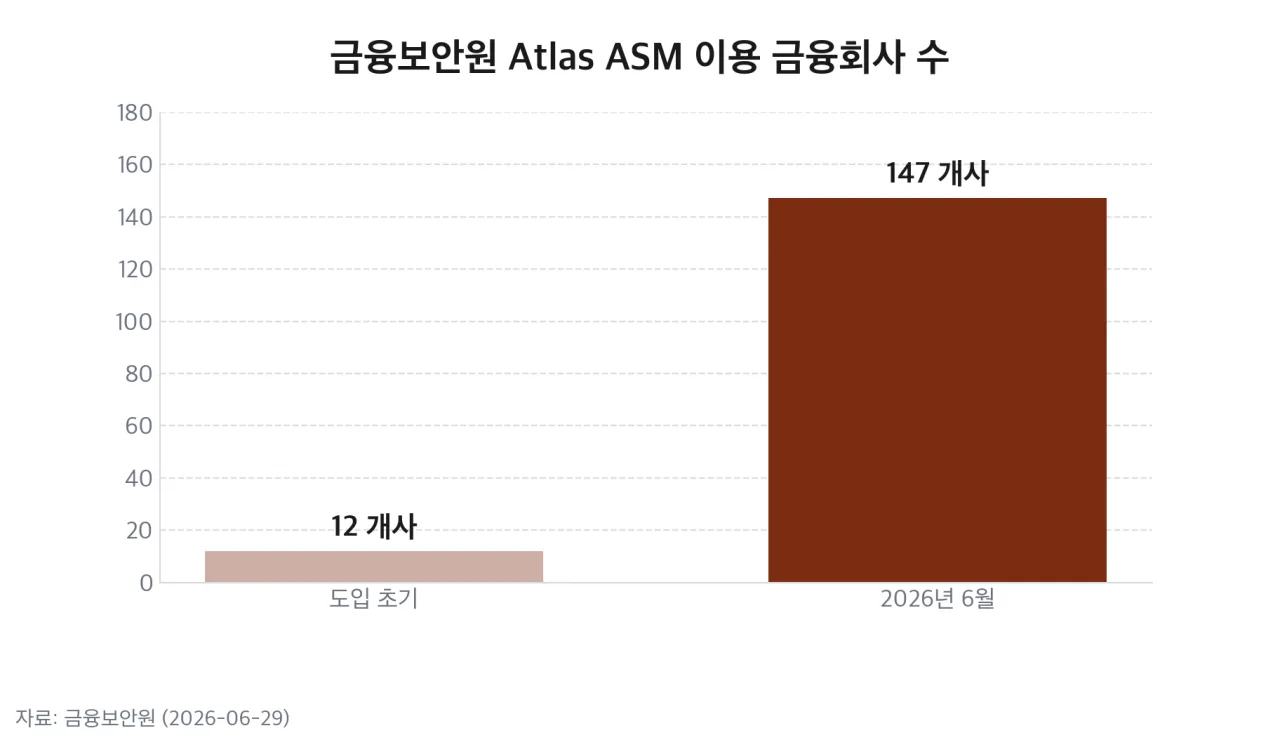 금융보안원 Atlas ASM 이용 금융회사 수 차트 — 출처: 금융보안원 발표 기반 자가 렌더
이번 사고에서 침해된 곳은 고객용 앱이 아니라 대출모집인 페이지 같은 직원·협력사용 시스템이었습니다. 자동화 도구는 외부에서 보이는 모든 주소에 지속적으로 요청을 보내기 때문에, 관리 목록에서 누락된 시스템이 먼저 공격 대상이 되기 쉬워요.
IP 차단은 이미 발생한 공격에 대응하는 사후 조치입니다. 28개를 막아도 공격자가 새 IP로 변경하면 효과가 사라져요. 반대로 외부 노출 자산을 빠짐없이 파악하고 인증 없는 경로를 차단하면, 도구가 아무리 빨라도 악용할 약점이 줄어듭니다.
금융위원회가 10월 2일 금융권에 요구한 세 가지도 같은 방향이에요. 외부에 노출된 IT 자산을 빠짐없이 점검하고, 인증 없이 내부정보에 접근하는 경로를 차단하고, 공격 IP와 수법을 바로 공유하라는 것입니다.
금융보안원이 2026년 6월 29일 웹서비스로 시작한 Atlas ASM은 금융회사의 외부 노출 자산을 탐색해 공개 취약점(CVE)과 연결해 표시해요. 이용사는 도입 초기 12개사에서 147개사로 늘었고 관리하는 자산은 27만 개가 넘습니다. ASM(공격표면관리)은 인터넷에 드러난 서버·장비·애플리케이션을 계속 탐지해 약점을 분석하는 활동이에요.
운영자와 고객의 조치
서비스 운영자
- 외부 노출 자산 목록을 만들고 주기적으로 실제 스캔 결과와 대조
- 직원·협력사용 페이지에도 다중 인증(MFA) 적용
- 인증 없이 고객 정보를 반환하는 API가 없는지 점검
- 짧은 시간에 대량으로 유입되는 자동화 요청을 탐지하는 규칙 추가
- 중소기업은 KISA가 공고하는 무상 보안 점검 사업의 신청 기간 확인
고객
고객이 자기 정보가 이번 공격으로 조회됐는지 직접 확인할 방법은 없습니다. 해당 금융사의 개별 통지를 기다리고, 앞선 글에 정리한 여신거래 안심차단과 명의도용 방지 서비스를 활성화해 두는 것이 현실적인 조치예요. 의심 연락을 받으면 KISA 118 상담센터에 문의할 수 있습니다.
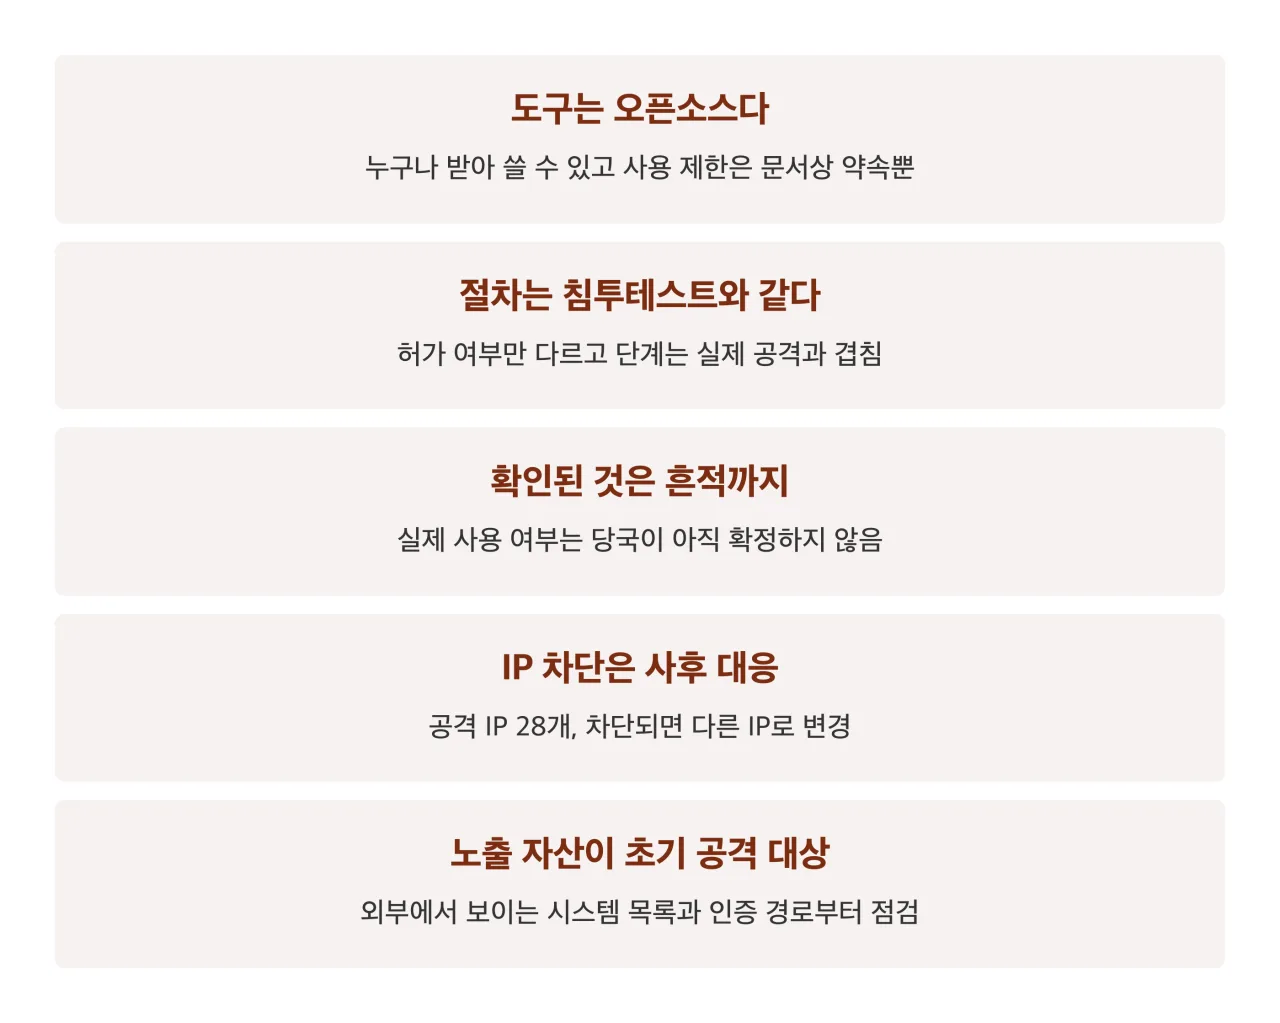 ARTEX AI 사건 정리 카드 — 출처: 금융감독원 · 금융보안원 · Anthropic 발표 기반 자가 렌더
참고 출처
- [헤럴드경제] 은행 연쇄 해킹 도구는 중국 아르텍스 AI 단독 보도 (ARTEX 흔적·금융보안원 발언)
- [GitHub] Autumn-27/ARTEX 저장소 README (공개 시점·라이선스·사용 제한 고지)
- [이데일리] 금융권 해킹 추정 서버서 발견된 AI 도구 ARTEX는 무엇인가 (개발자 사용 제한 문구)
- [파이낸셜데일리] 금융권 연쇄 해킹 공격 IP 28개 확인, 금감원 국가 특정 해석 유의 (IP 수·국가)
- [SBS] 카뱅·케뱅에도 접근 시도, 공격자 IP 28개 확인 (인터넷은행 접근 시도)
- [전자신문] 금융권서 현실화한 AI 해킹 (멀티 에이전트 구조와 안전장치 회피)
- [지디넷코리아] 아르텍스 해킹 가상실험, 명령 한 줄로 6분 만에 개인정보 100건 (숭실대 실험)
- [Anthropic] Disrupting the first reported AI-orchestrated cyber espionage campaign (GTG-1002)
- [The Hacker News] Threat Actors Weaponize HexStrike AI to Exploit Citrix Flaws (Check Point 보고)
- [바이라인네트워크] 금융보안원 Atlas ASM 웹서비스 개시 (이용사 147개·자산 27만 개)
- [보안뉴스] 정부, 중소기업 공격표면 무료 점검 (KISA 무상 점검)