한국은행을 겨냥한 해킹 시도가 2026년 1월부터 10월 2일까지 136건 탐지됐어요. 2025년 한 해 30건의 약 4.5배입니다. 같은 자료에는 5~6월 한국은행 직원 온라인 연수를 맡은 위탁업체 시스템이 침해돼 직원 186명의 개인정보가 유출된 사고도 포함돼 있어요. 늘어난 해킹 시도와 실제 개인정보 유출은 경로가 다른 두 사건입니다.
 한국은행 로고
공개 경위
이종욱 의원(국민의힘)이 한국은행과 수출입은행에서 받은 자료를 9월 28일과 10월 7일 두 차례 공개했어요. 9월 28일 자료는 8월까지의 해킹 시도와 위탁업체 유출을, 10월 7일 자료는 10월 초까지 확대해 집계한 수치와 수출입은행 현황을 포함했어요.
- 한국은행 해킹 시도: 2026년 1월~10월 2일 136건(8월까지 135건)
- 한국은행 직원 개인정보 유출: 186명, 위탁업체 시스템 경유
- 수출입은행 해킹 시도: 2026년 1월~10월 5일 283건
- 실제 침입·서비스 장애·자료 유출: 두 은행 모두 해킹 시도에서는 없었다고 밝힘
수치는 모두 두 은행이 의원실에 제출한 자료를 언론이 인용한 것이에요. 한국은행이 별도 보도자료를 발표하지는 않았어요.
해킹 시도 136건의 의미
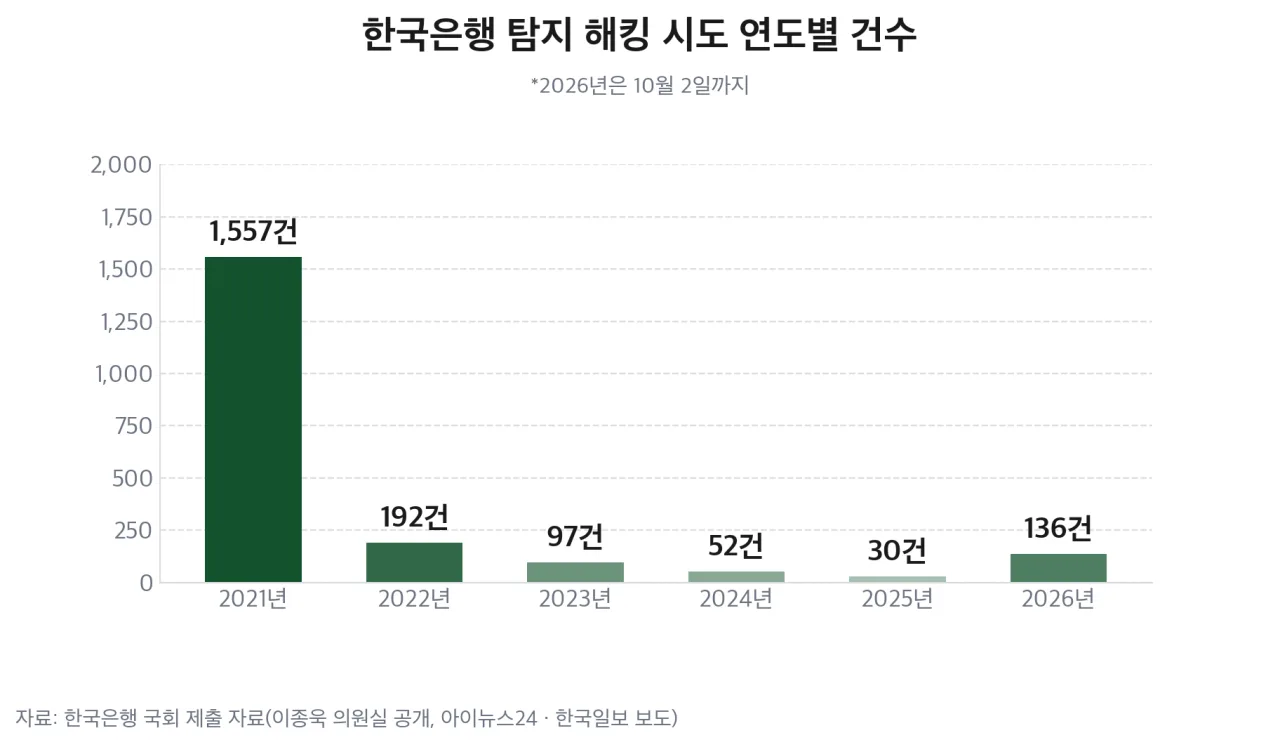 한국은행 탐지 해킹 시도 연도별 건수 — 출처: 한국은행 국회 제출 자료 기반 자가 렌더
2021년에는 1,557건이 탐지됐고, 2022년 192건, 2023년 97건, 2024년 52건, 2025년 30건으로 감소하다가 2026년에 다시 증가했어요. 2021년부터 2026년 8월까지 누적 2,063건 가운데 98.1%인 2,024건이 해외에서 유입됐고, 국가별로는 브라질 499건, 미국 470건, 러시아 162건, 중국 126건 순이었습니다.
| 유형 | 2021년~2026년 8월 | 비중 |
|---|---|---|
| 비인가 접근 시도 | 1,951건 | 94.6% |
| 악성코드 | 95건 | 4.6% |
| 정보 수집 | 16건 | 0.8% |
| 디도스 | 1건 | 0.05% |
대상은 한국은행 대표 홈페이지, 경제통계 홈페이지, 전자도서관처럼 인터넷에 노출된 시스템이고, 정보 유출이나 시스템 권한 획득, 홈페이지 변조로 이어진 사례는 없었다고 한국은행은 밝혔습니다. 2023년 12월 디도스 공격으로 홈페이지 응답이 간헐적으로 지연된 적이 있고, 9월에는 네덜란드에서 홈페이지에 비인가 접근을 시도한 1건이 추가로 확인됐어요.
「탐지된 시도」는 방화벽·보안관제가 걸러 기록한 접근이에요. 탐지 건수가 증가한 것은 공격 시도가 증가했다는 신호지만, 그 자체가 침해를 뜻하지는 않아요.
위탁업체를 통해 유출된 직원 정보
 위탁업체 시스템을 거쳐 정보가 빠져나가는 개념 컷 — 출처: 개념 컷 · agy 자가 생성
실제 유출은 한국은행 시스템이 아니라 외부 위탁업체에서 발생했어요. 한국은행 직원의 외부 이러닝 연수를 맡아 개인정보를 처리하던 업체의 GitHub 시스템이 2026년 5월 9일부터 6월 8일까지 외부 침입을 받았다고 MTN은 전했어요.
| 항목 | 내용 |
|---|---|
| 침해 기간 | 5월 9일~6월 8일 |
| 피해 인원 | 한국은행 직원 186명 |
| 유출 항목 | 성명·회사명·직급·직무·소속 |
| 연락처 | 이메일·전화번호 |
| 비밀번호 | 암호화된 상태로 유출 |
| 금융정보 | 유출 없음 |
업체는 6월 11일 한국은행에 사고를 알렸고, 한국은행은 다음 날 피해 직원에게 통지하고 개인정보보호위원회에 신고했습니다. 업체가 침해를 알아챈 것은 시작된 지 한 달여 만이었고, 같은 업체의 서비스를 이용하던 다른 회원사 직원 정보도 함께 유출됐지만 전체 규모는 공개되지 않았어요. 한국은행은 내부 시스템 해킹이 아니라며 직원 정보를 처리하는 위탁업체 점검을 강화하겠다고 밝혔어요.
이름·직급·직무·이메일이 한꺼번에 유출된 점이 위험해요. 한국은행 직원을 특정한 사칭 업무 메일을 작성하는 데 악용될 수 있는 조합이라, 암호화된 비밀번호보다 이 정보가 2차 공격에 더 악용되기 쉬워요.
국책은행 해킹 시도 현황
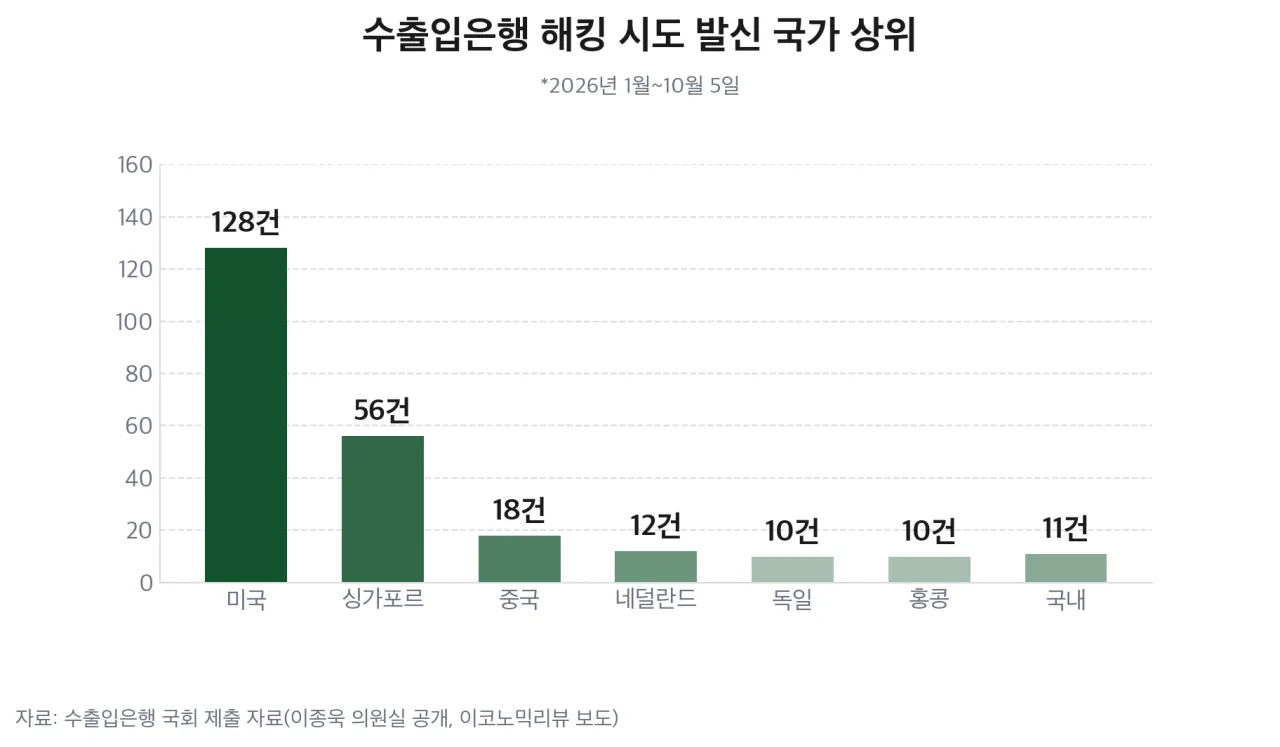 수출입은행 해킹 시도 발신 국가 상위 — 출처: 수출입은행 국회 제출 자료 기반 자가 렌더
수출입은행은 2026년 1월부터 10월 5일까지 283건으로, 2025년 36건의 약 7.9배였어요. 이 가운데 96.1%인 272건이 해외발이었고, 유해 IP 접속이 230건(81.3%)으로 2025년 19건에서 크게 증가했어요.
| 기관 | 2025년 | 2026년 |
|---|---|---|
| 한국은행 | 30건 | 136건(10월 2일까지) |
| 수출입은행 | 36건 | 283건(10월 5일까지) |
| 기업은행 | 86만 3,053건 | 85만 4,043건(8월까지) |
| 산업은행 | 6만 6,143건 | 4만 3,431건(6월까지) |
기업은행·산업은행 수치는 박준태 의원실 자료로, 집계 기준이 달라 한국은행·수출입은행 수치와 직접 비교할 수 없어요. 네 기관 모두 최근 실제 해킹 피해는 없었다고 밝혔어요.
10월 초 신한·국민·하나은행 등 금융사 7곳 침해가 알려진 뒤라, 공공 금융기관의 공격 시도 건수도 주목받았어요.
위탁 처리와 책임
 개인정보보호위원회 로고
개인정보보호법은 개인정보 처리를 외부에 맡긴 기관(위탁자)이 수탁자를 교육하고 처리 현황을 점검·감독하도록 정하고 있고(제26조), 수탁자가 법을 위반해 손해가 발생하면 손해배상 책임에서는 수탁자를 위탁자의 소속 직원으로 봅니다. 시스템이 다른 업체 소유였다는 사실만으로 위탁한 기관의 책임이 사라지지는 않는 구조예요.
개인정보보호위원회는 2026년 5월 개인정보 수탁업체가 57만여 건을 유출한 책임을 물어 농촌진흥청에 과징금 1억 6,800만 원을 부과했어요. 한국은행 건이 같은 판단을 받을지는 개인정보보호위원회 조사에 달려 있어요.
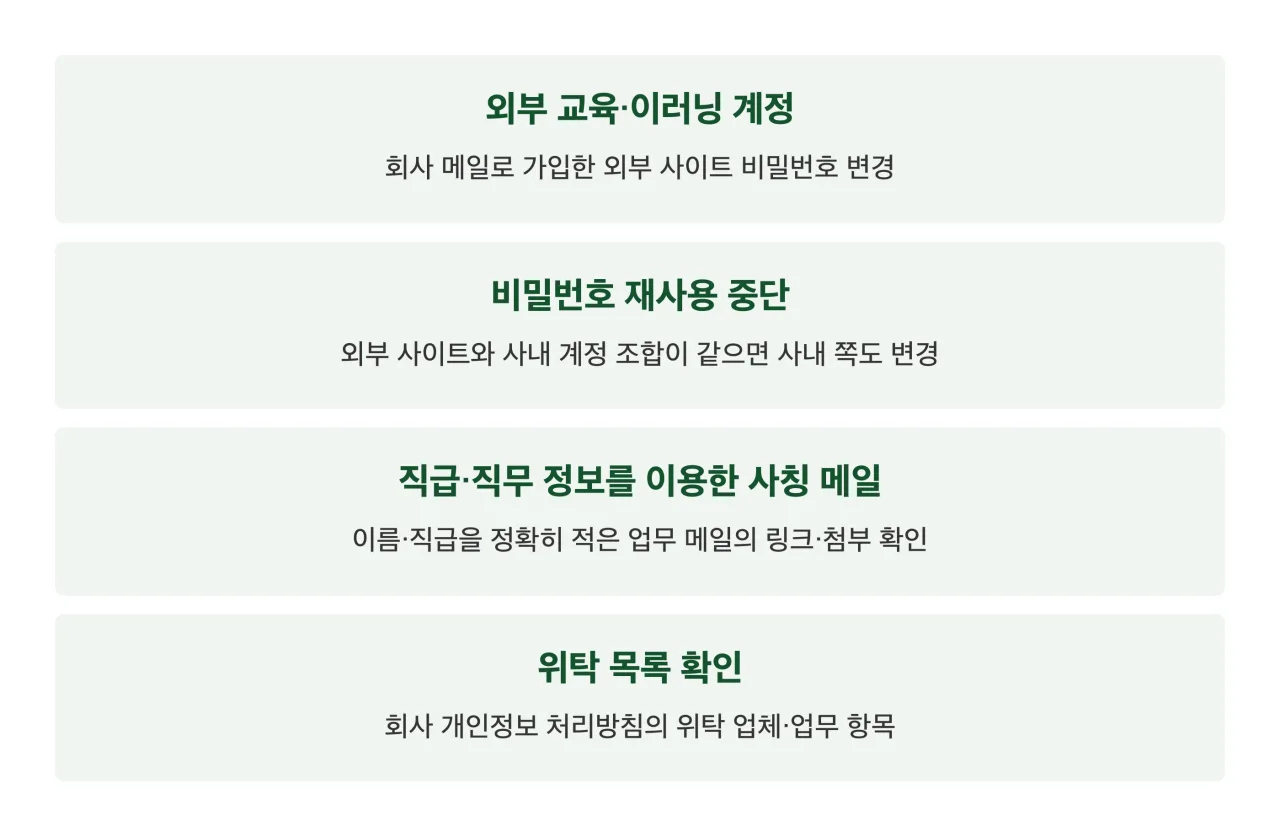 위탁 정보 점검 정리 카드 — 출처: 한국은행 국회 제출 자료 기반 자가 렌더
법정 의무 교육이나 직무 연수를 외부 이러닝 업체에 맡기는 회사라면, 직원 이름·직급·회사 메일도 그 업체 시스템에 함께 저장돼 있습니다. 회사 메일로 가입한 외부 사이트의 비밀번호가 사내 계정과 같다면 사내 계정의 비밀번호부터 바꿔야 해요. 의심스러운 메일을 받았거나 피해가 생기면 KISA 개인정보침해 신고센터(국번 없이 118)에서 상담받을 수 있어요.
참고 출처
- [한국일보] 한국은행 해킹 시도 136건, 수출입은행·기업은행·산업은행 수치 (2026-10-07)
- [이코노믹리뷰] 수출입은행 발신 국가·유형, 한국은행 최근 탐지 (2026-10-07)
- [아이뉴스24] 한국은행 연도별 해킹 시도·유형·국가, 위탁업체 유출 항목 (2026-09-28)
- [MTN] 위탁업체 GitHub 시스템 침해 기간·통보·신고 일자 (2026-09-28)
- [바이라인네트워크] 개인정보위 농촌진흥청 수탁업체 유출 과징금 (2026-05-28)
- [국가법령정보센터] 개인정보 보호법 제26조(업무위탁에 따른 개인정보의 처리 제한)