국내 20개 은행이 2022년부터 2026년 8월까지 481차례 모의해킹을 실시해 발견한 유효 취약점이 4,777건이고, 그중 109건은 2026년 8월 기준으로 아직 보완되지 않았습니다. 금융감독원이 국회 정무위원회 박상혁 의원실에 제출한 자료입니다.
같은 기간 주요 은행의 정보보호 투자는 오히려 감소했어요. 9월 30일부터 이어진 금융권 연쇄 해킹 뒤에 공개된 수치라, 10월 19일 금융감독원 국정감사에서 5대 시중은행장이 직접 답해야 하는 쟁점이 됐습니다.
 은행 시스템 취약점 점검 개념 컷 — 출처: 개념 컷 · agy 자가 생성
자료 개요와 연도별 추이
모의해킹은 은행이 외부 전문가나 내부 보안팀에 실제 공격자처럼 시스템을 공격하게 해 취약점을 발견하는 점검이에요. 유효 취약점은 그중 실제로 악용될 수 있다고 판정된 것만 집계한 수치입니다.
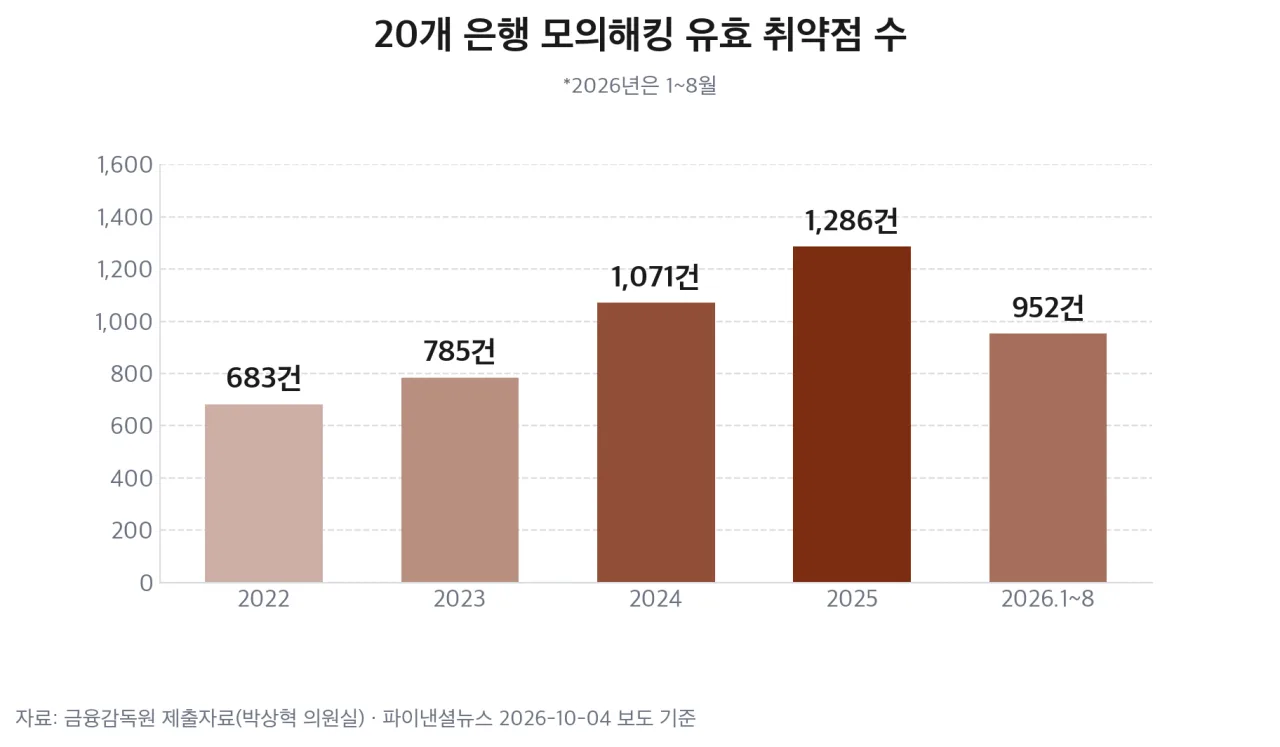 2022~2026년 8월 20개 은행 모의해킹 유효 취약점 수 막대 — 출처: 금융감독원 제출자료 보도 기반 자가 렌더
연도별로는 2022년 683건, 2023년 785건에서 2024년 1,071건, 2025년 1,286건으로 해마다 증가했고, 2026년은 8월까지만 952건입니다. 2022년과 2025년을 비교하면 1.9배예요.
점검 횟수도 함께 증가해서 해석에 주의가 필요합니다. 모의해킹은 2024년 107회에서 2025년 121회로 13.1% 증가했고, 같은 기간 취약점은 20.1% 증가해 횟수 증가율보다 높았어요. 점검을 더 많이, 더 깊게 하면 발견되는 취약점 수도 증가하기 때문에 취약점 수 증가만으로 은행 보안 수준이 하락했다고 단정할 수는 없습니다.
- 대상: 국내 20개 은행 (은행별 수치는 공개되지 않음)
- 기간: 2022년 1월 ~ 2026년 8월
- 모의해킹 481회, 유효 취약점 4,777건, 보완 완료 4,668건
- 일부 매체는 4,770건으로 보도했고, 금감원 제출자료 원문은 공개되지 않았음
미보완 취약점 109건의 내역
미보완된 109건 가운데 106건은 2026년에 발견된 것입니다. 나머지는 2024년 발견분 2건과 2025년 발견분 1건이에요.
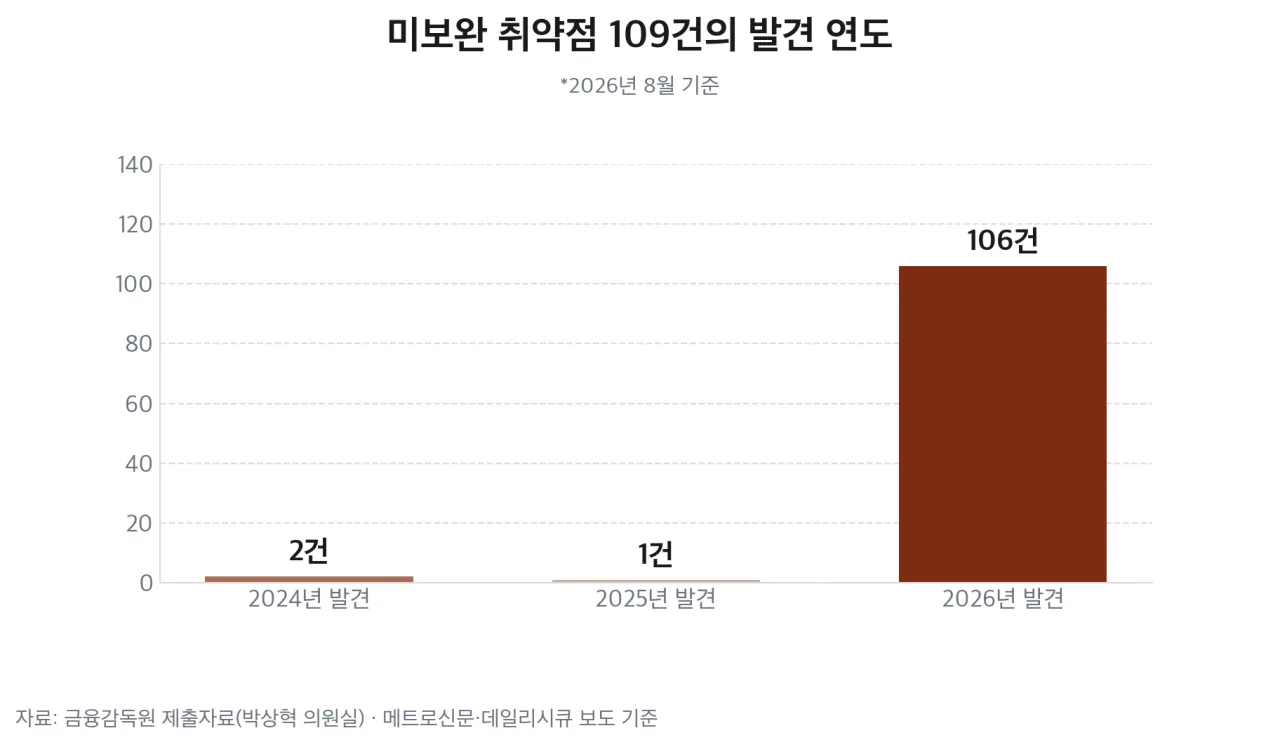 미보완 취약점 109건의 발견 연도별 분포 막대 — 출처: 금융감독원 제출자료 보도 기반 자가 렌더
2026년 발견분 106건은 952건 중 846건을 수정하고 미완료된 것이라, 발견 뒤 보완까지 걸리는 시간을 감안하면 상당수는 진행 중인 조치로 볼 수 있어요. 주요 쟁점은 다음 해까지 보완되지 않은 3건입니다. 박상혁 의원은 한 특수은행이 2024년에 발견한 취약점을 시스템 노후화를 이유로 아직 보완하지 않았다고 지적했어요.
금감원은 해당 취약점을 보완하려면 시스템 중단이나 전면 교체가 필요해 즉각적인 조치가 어렵다고 설명했습니다. 보완 전까지는 보안장비에 차단 규칙을 등록하거나 모니터링을 강화하는 방식으로 대응하고 있다고 밝혔어요. 취약점 자체를 수정하는 대신 그 취약점을 악용하는 공격을 보안장비에서 차단하는 임시 통제입니다.
| 항목 | 공개 여부 |
|---|---|
| 전체 건수·연도별 건수 | 공개 |
| 미보완 109건의 발견 연도 | 공개 |
| 취약점이 있는 은행 이름 | 미공개 |
| 취약점 종류·위험도 | 미공개 |
| 보완 완료 예정일 | 미공개 |
줄어든 정보보호 투자
취약점 수가 증가하는 동안 투자액은 감소했습니다. 정보보호 공시를 2년 연속 제출한 KB국민·신한·우리은행 세 곳의 정보보호 투자액 합계는 2024년 약 1,239억 5,000만 원에서 2025년 1,166억 원으로 5.9% 감소했어요.
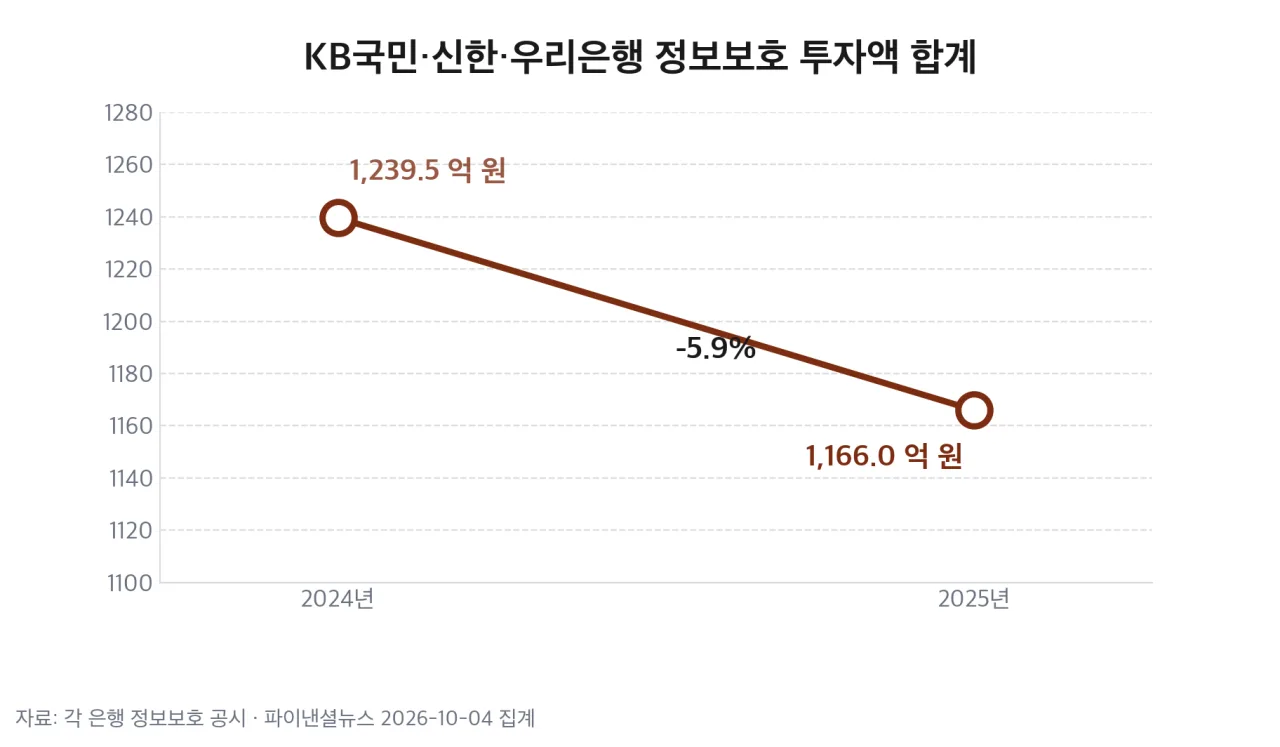 KB국민·신한·우리은행 정보보호 투자액 합계 2024년 대비 2025년 — 출처: 각 은행 정보보호 공시 보도 기반 자가 렌더
세 은행 가운데 KB국민은행은 증가했고 신한·우리은행은 감소했습니다. 같은 세 은행의 IT 투자 대비 정보보호 투자 비중도 9.14%에서 8.35%로 하락했어요. 은행권은 대규모 시스템 업그레이드를 매년 하지 않아 투자액이 해마다 변동할 수 있다고 설명합니다.
| 은행 | 2025년 정보보호 투자 (억 원) |
|---|---|
| KB국민은행 | 433.2 |
| 하나은행 | 371.7 |
| 신한은행 | 369.0 |
| 우리은행 | 363.8 |
하나은행은 2026년에 처음 공시해 전년 비교에서 제외됐고, NH농협은행은 아직 공시에 참여하지 않았어요. 다른 집계도 같은 방향입니다. 김재섭 의원실이 금감원 자료로 발표한 5대 시중은행의 2025년 정보보호 투자액은 2,144억 2,800만 원으로 전년보다 2.4% 감소했습니다. 대상 은행과 집계 기준이 달라 두 감소율은 서로 다른 수치예요. 같은 기간 은행권 이자이익은 2022년 55조 9,000억 원에서 2025년 60조 4,000억 원으로 증가했습니다.
연쇄 해킹과의 관계
9월 30일 이후 신한·KB국민·하나은행 등에서 확인된 침해는 고객용 인터넷뱅킹이 아니라 대출모집인·직원이 쓰는 외부 노출 업무 시스템에서 발생했어요. 신한은행은 모집인 전용 대출 진행현황 조회 서비스에 조회 값을 무작위로 대입하는 방식으로 정보가 유출된 것으로 보도됐습니다.
다만 이번에 침해된 시스템의 허점이 미보완 109건에 포함돼 있었는지는 확인되지 않았습니다. 109건이 어느 은행의 어떤 시스템인지 공개되지 않았기 때문이에요.
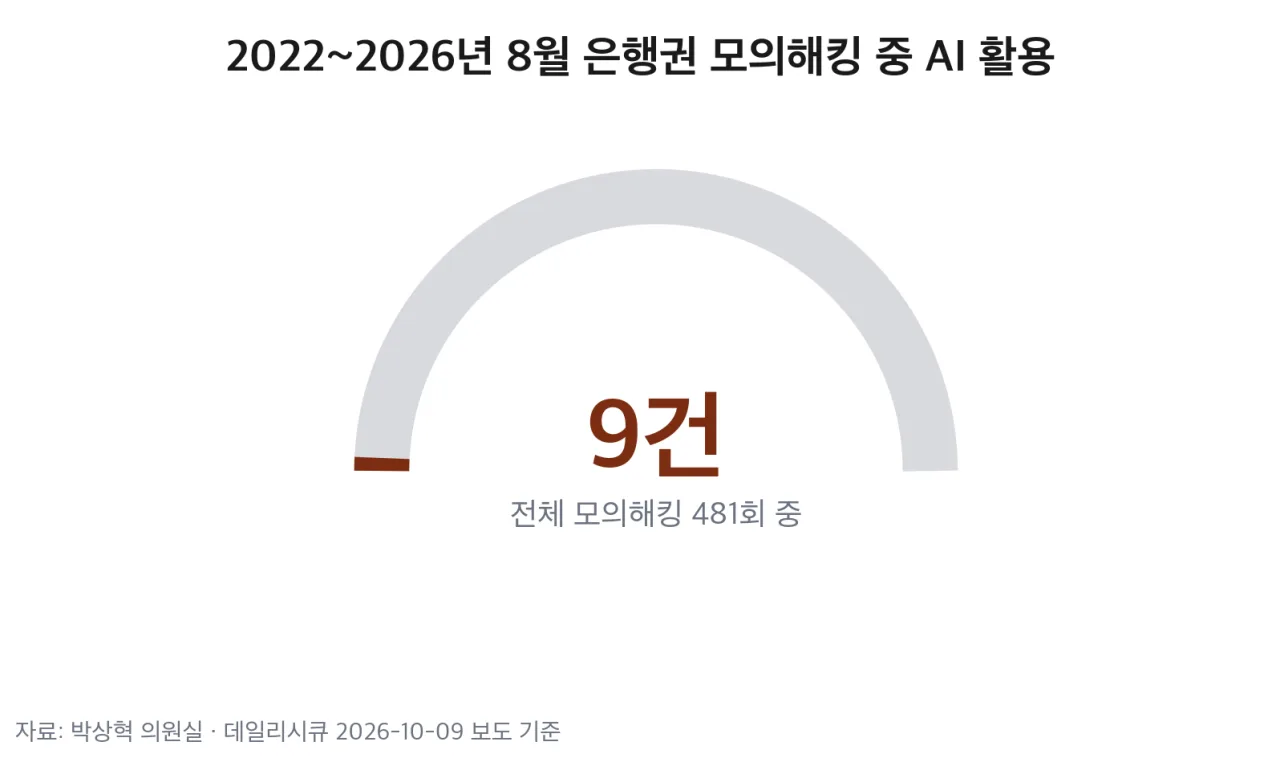 은행권 모의해킹 481회 중 AI 활용 9건 게이지 — 출처: 박상혁 의원실 자료 보도 기반 자가 렌더
이번 공격 일부에 AI 기반 자동화가 쓰였다는 추정이 나오는 반면, 은행권이 AI를 활용한 모의해킹은 같은 기간 9건뿐이었고 관련 점검도 2026년에야 시작됐습니다. 수많은 요청의 값을 자동으로 바꿔 가며 보내는 공격은 사람이 수작업으로 수행하는 점검보다 훨씬 넓은 범위를 스캔하기 때문에, 점검 범위와 방식이 그대로면 은행이 발견하지 못한 취약점을 공격자가 먼저 발견할 수 있어요.
ARTEX AI — 은행 연쇄 해킹에 흔적 남긴 자율 침투테스트 도구
10월 19일 국정감사 쟁점과 할 일
국회 정무위원회는 10월 8일 전체회의에서 이환주 KB국민은행장, 정상혁 신한은행장, 이호성 하나은행장, 정진완 우리은행장, 강태영 NH농협은행장을 10월 19일 금융감독원 국정감사 증인으로 추가 채택했습니다. 5대 시중은행장이 동시에 국감 증인으로 출석하는 것은 2022년 이후 4년 만이에요.
전자금융거래법 제21조의3은 금융회사가 전자금융기반시설의 취약점을 매년 분석·평가하고, 그 결과에 따른 보완조치 이행 계획을 세워 시행하도록 정하고 있어요. 이번 자료의 481회 모의해킹이 이 법정 점검과 같은 범위인지는 공개 자료로 확인되지 않습니다.
- 다음 해까지 보완되지 않은 3건의 은행·시스템과 완료 예정일
- 미보완 기간 동안 적용한 차단 규칙이 이번 공격 유형을 차단할 수 있었는지
- 대출모집인·직원용 외부 노출 시스템이 모의해킹 범위에 포함돼 있었는지
- 정보보호 투자 감소와 이자이익 증가의 차이에 대한 은행 설명
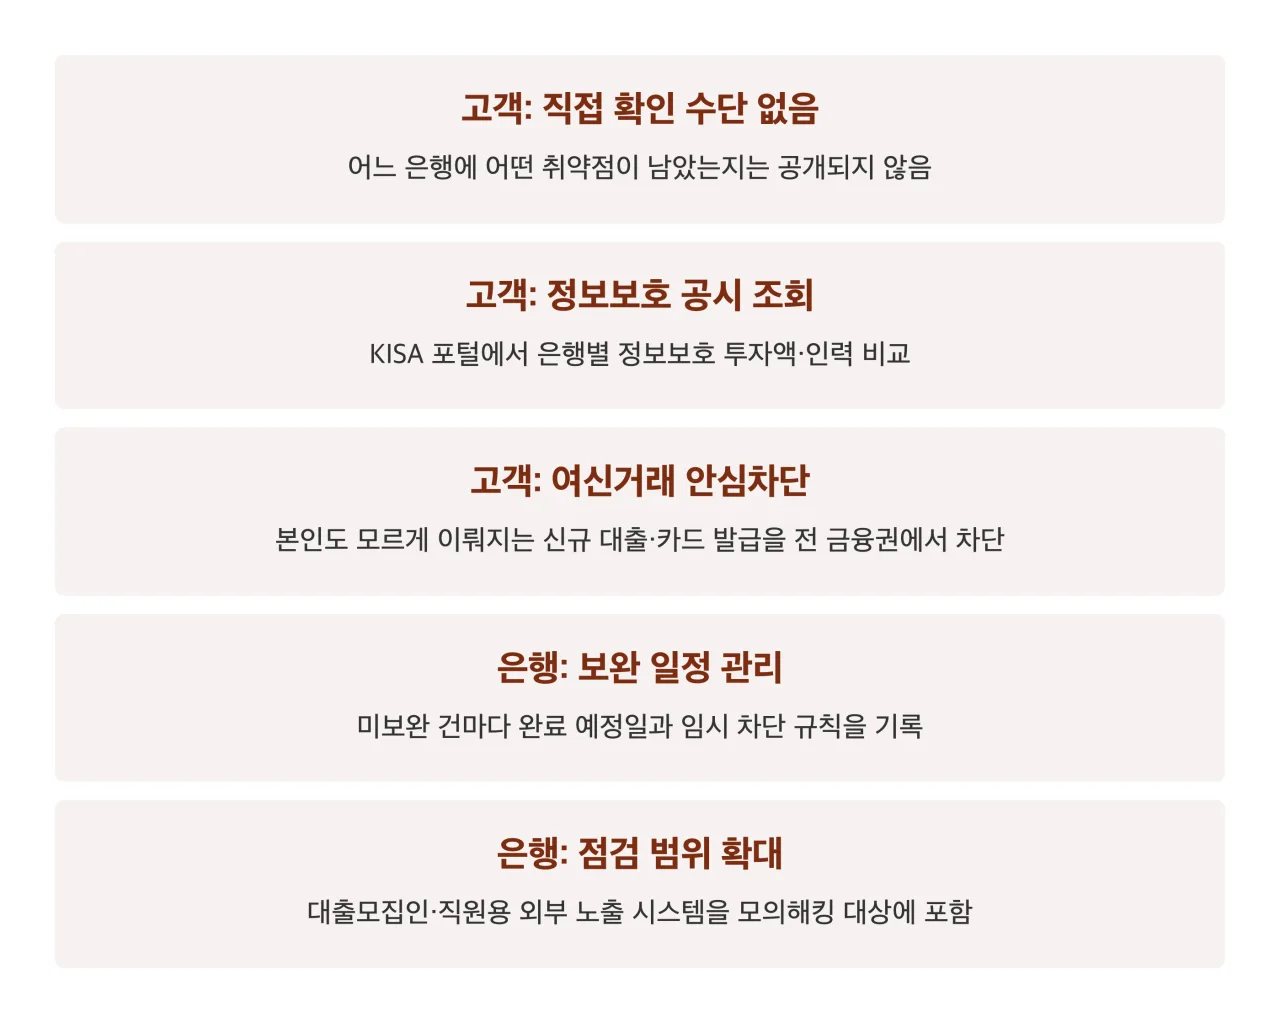 고객과 은행이 할 일 정리 카드 — 출처: 금융위원회·KISA 안내 기반 자가 렌더
🔗 링크 첨부 - https://isds.kisa.or.kr
피해가 의심되면 금감원 1332나 KISA 118로 신고합니다.
참고 출처
- [파이낸셜뉴스] 은행 보안 구멍 20% 늘었는데 정보보호 투자는 되레 줄어 (2026-10-04, 연도별 취약점·투자액)
- [파이낸셜뉴스] 20개 은행 모의해킹 481회, 유효 취약점 4,777개 (2026-10-04)
- [메트로신문] 해커 표적 은행, 보안 취약점 4777개 (2026-10-05, 금감원 설명)
- [데일리시큐] 은행권 모의해킹 취약점 4,777건 발견, 109건 미조치 (2026-10-09, AI 모의해킹 9건)
- [뉴시스·파이낸셜뉴스] 수천억 쏟고도 쪽문 못 지켰다, 은행은 왜 뚫렸나 (2026-10-09, 김재섭 의원실 5대 은행 투자액)
- [딜사이트] 5대 은행장 금감원 국정감사 증인 채택 (2026-10-08)
- [보안뉴스] 전자금융기반시설 취약점 분석·평가 제도 (전자금융거래법 제21조의3)