할리스 멤버십 시스템에 외부 무단 접근이 있었고, 2020년 2월 11일 이전 가입자의 개인정보가 유출됐어요 아이디와 비밀번호, 주소, 중복가입확인정보(DI)까지 포함됐습니다
운영사 KG F&B는 10월 16일 유출을 확인했고, 피해 회원 수는 아직 밝히지 않았어요
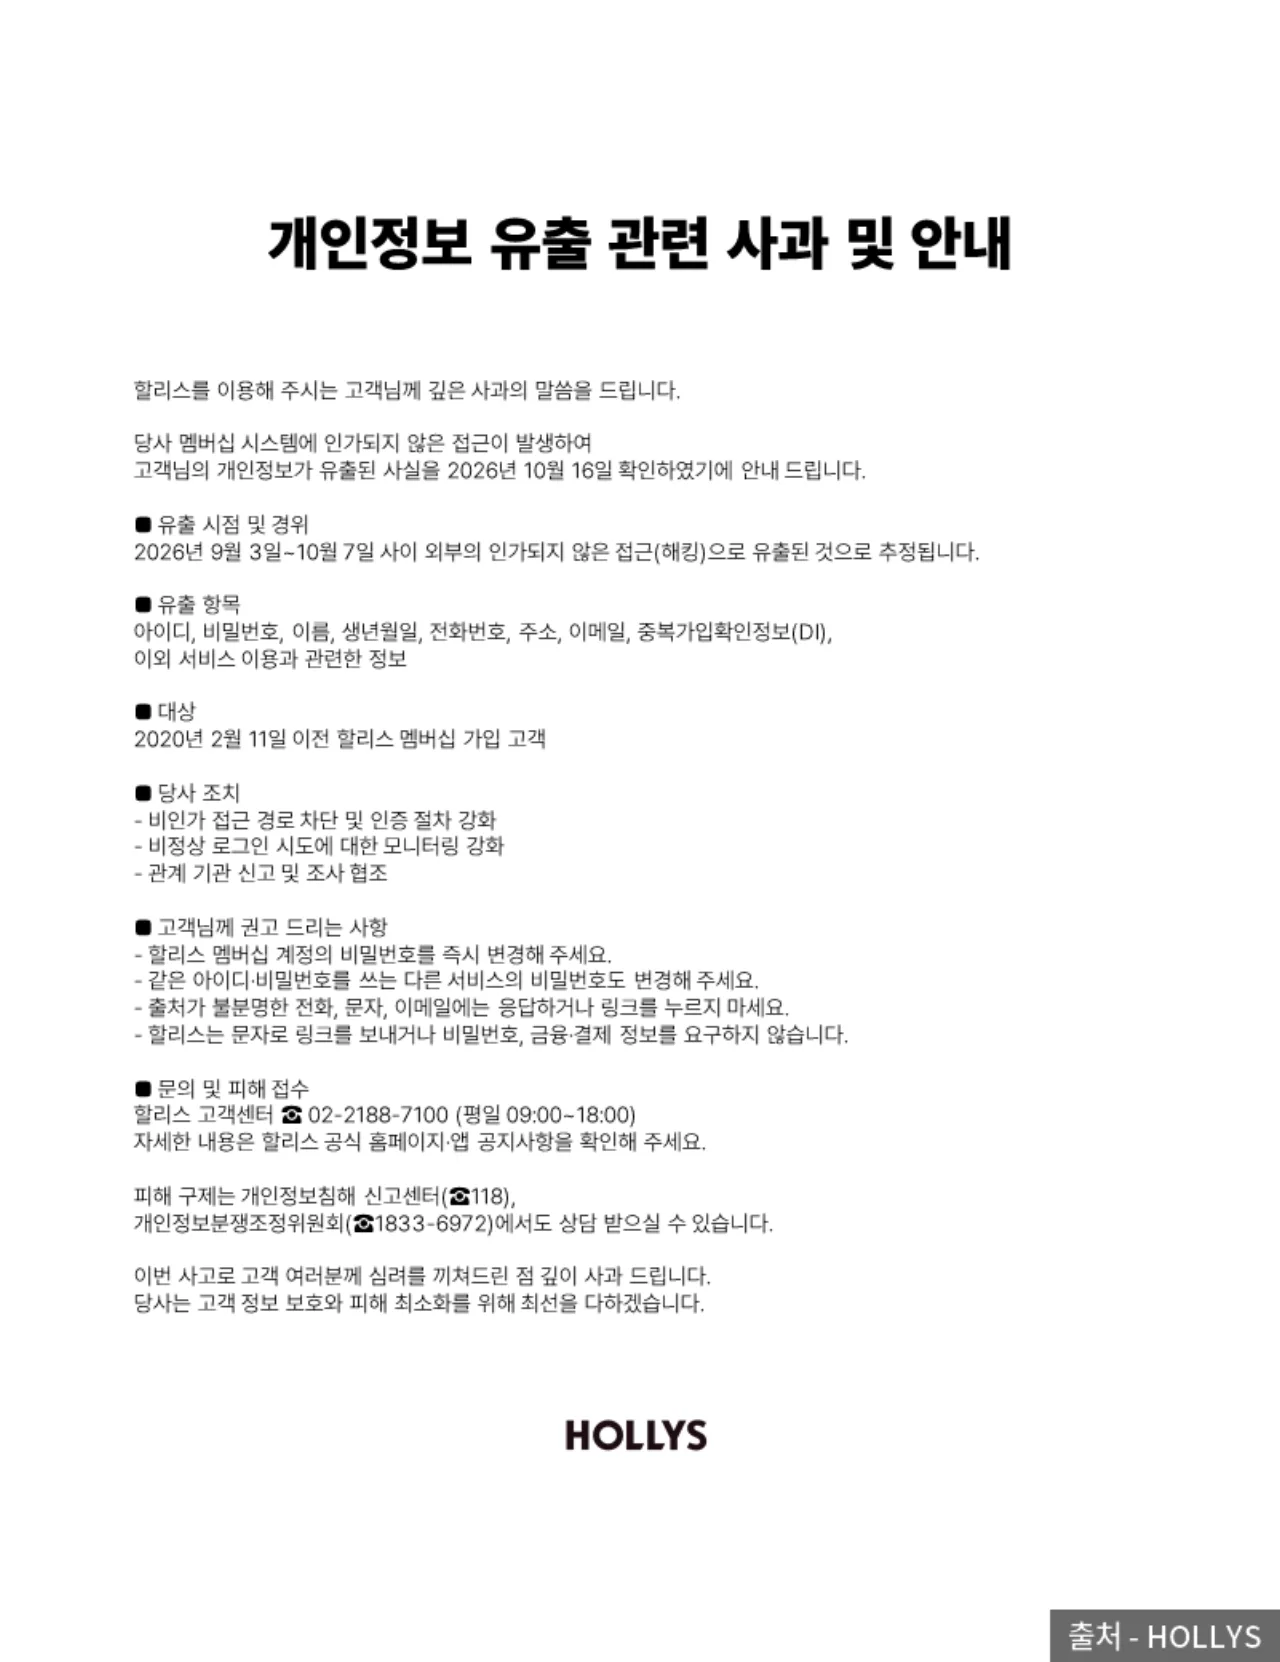 할리스 개인정보 유출 관련 사과 및 안내 공지 — 출처: HOLLYS
사건 경과
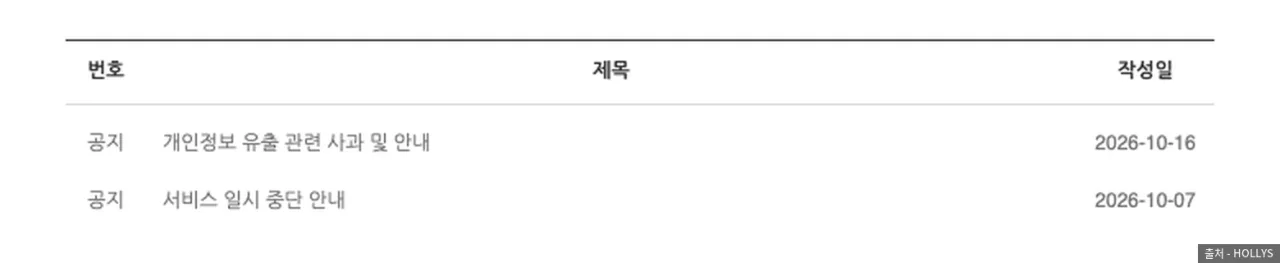 할리스 공지사항 목록의 10월 16일 사과 공지와 10월 7일 서비스 중단 안내 — 출처: HOLLYS
할리스 공지에 따르면 유출은 2026년 9월 3일부터 10월 7일까지 35일 동안 일어난 것으로 추정됩니다 회사는 10월 16일 유출 사실을 확인했고, 같은 날 오후 9시 36분 홈페이지에 사과 공지를 올렸어요
회원 문자는 10월 18일에 발송됐습니다 35일 동안 이어진 무단 접근을 그 기간에는 탐지하지 못했다는 뜻이에요
| 날짜 | 일 |
|---|---|
| 9월 3일 | 무단 접근 시작(추정) |
| 10월 7일 | 무단 접근 종료(추정) |
| 10월 7일 | 10월 19일 서버 이전 공지 |
| 10월 16일 | 유출 확인·사과 공지 |
| 10월 18일 | 회원 문자 발송 |
10월 7일 공지는 10월 19일 새벽 서버 이전으로 홈페이지·앱 서비스를 중단한다고 예고했어요 이 작업과 유출의 관계는 회사가 밝히지 않았습니다
개인정보 보호법 시행령 제39조는 유출을 알게 된 때부터 72시간 안에 정보주체에게 알리도록 정합니다 확인 당일 공지와 이틀 뒤 문자는 이 기한 안이에요
유출된 것과 확인되지 않은 것
공지가 밝힌 유출 항목은 계정 정보, 연락처, 주소, DI, 서비스 이용 정보입니다 대상은 2020년 2월 11일 이전 할리스 멤버십 가입 고객으로 한정됐어요
| 항목 | 공지 내용 |
|---|---|
| 아이디·비밀번호 | 유출 |
| 이름·생년월일·전화 | 유출 |
| 주소·이메일 | 유출 |
| DI(중복가입확인정보) | 유출 |
| 피해 회원 수 | 미공개 |
| 비밀번호 저장 방식 | 미공개 |
| 결제 카드 정보 | 공지에 없음 |
할리스 개인정보처리방침상 카드 결제는 KG이니시스 같은 결제대행사가 처리해요 공지 항목에 카드번호는 포함돼 있지 않습니다
2020년 2월 11일이라는 기준일이 설정된 이유도 회사는 설명하지 않았어요 그 뒤 가입자는 대상이 아니라고 공지했을 뿐, 이유는 확인되지 않았습니다
비밀번호와 DI의 위험도
 한 비밀번호가 여러 서비스 계정을 함께 여는 위험을 표현한 개념 컷 — 출처: 개념 컷 · agy 자가 생성
개인정보의 안전성 확보조치 기준은 비밀번호를 복호화할 수 없게 일방향 암호화해 저장하도록 정합니다 할리스 처리방침도 비밀번호를 암호화해 보호한다고 적었지만, 이번 유출분의 저장 방식은 공개되지 않았어요
🔑 비밀번호
일방향 암호화가 돼 있어도 짧거나 흔한 비밀번호는 대입 공격으로 원래 비밀번호를 추측해 확인할 수 있어요 같은 아이디와 비밀번호를 다른 서비스에도 쓰면 계정 탈취 위험이 커집니다
할리스 계정에는 충전식 할리스카드 잔액과 크라운 적립이 연결돼 있어요 비밀번호를 그대로 두면 계정이 탈취돼 잔액이 결제에 쓰일 수 있습니다!!
유출된 아이디·비밀번호를 다른 사이트 로그인에 입력해 보는 공격이에요 이를 크리덴셜 스터핑(credential stuffing)이라고 합니다
그래서 할리스도 같은 아이디·비밀번호를 쓰는 다른 서비스의 비밀번호까지 바꾸라고 안내했습니다
🪪 DI(중복가입확인정보)
DI는 한 사이트에 같은 사람이 두 번 가입하지 못하게 본인 확인 기관이 만들어 주는 값이에요
DI는 사이트마다 값이 달라서 다른 서비스의 정보와 연결하기 어려워요 모든 서비스에서 같은 값을 쓰는 CI(연계정보)와 다른 점입니다
다만 이름·생년월일·전화번호·주소와 함께 유출된 만큼 본인을 사칭하는 문자와 전화에 악용될 수 있어요 CI와 DI의 차이는 티빙 유출 2탄에서 자세히 정리했습니다
🔗 링크 첨부 - https://blog.naver.com/rottensweetpotato/224314384302
2020년 이전 가입자가 대상인 이유
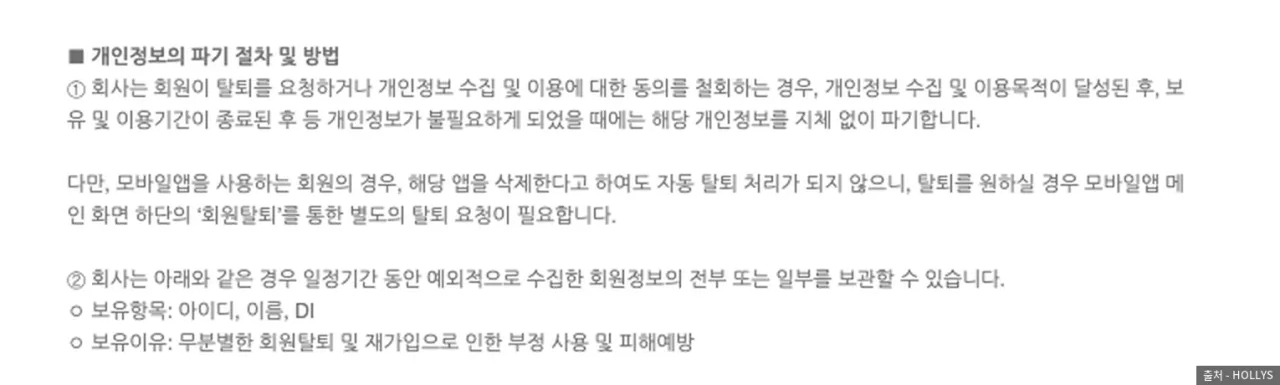 할리스 개인정보처리방침의 파기 절차 조항, 앱 삭제는 탈퇴가 아니라는 안내 — 출처: HOLLYS
대상자는 모두 6년 넘게 회원 정보가 남아 있던 사람들이에요 할리스 처리방침은 탈퇴하거나 목적이 달성됐을 때 정보를 파기한다고 적고 있습니다
같은 조항은 앱을 삭제해도 자동으로 탈퇴되지 않는다고 따로 밝혀요
예전에는 1년 동안 쓰지 않은 계정의 정보를 분리하거나 파기하는 유효기간제가 있었어요 2023년 법 개정으로 이 의무가 없어져, 오래 안 쓴 계정도 탈퇴 전까지 보관될 수 있습니다
탈퇴한 뒤에도 할리스는 재가입 악용을 막으려고 아이디·이름·DI를 30일 보관해요
지금 할 일
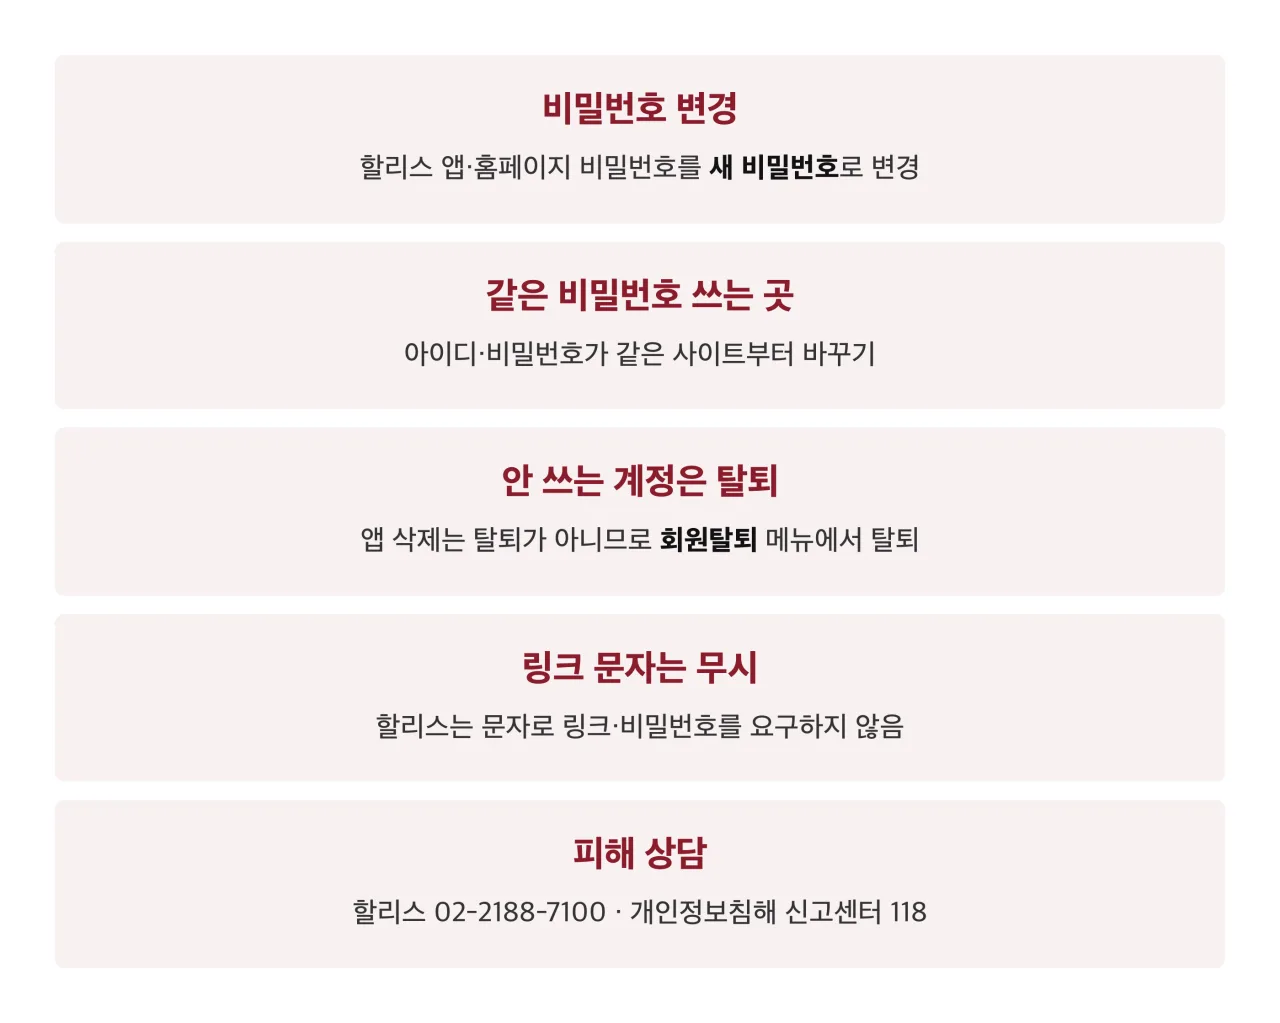 할리스 유출 대상자가 지금 할 조치 다섯 가지 — 출처: 할리스 공지 기반 자가 렌더
공지 대상인지는 할리스 고객센터(02-2188-7100, 평일 9시~18시)에서 확인할 수 있어요 개별 조회 화면은 없어서, 2020년 2월 이전 가입이면 비밀번호부터 바꾸는 편이 안전해요
피해 구제 상담은 개인정보침해 신고센터(118)와 개인정보분쟁조정위원회(1833-6972)가 받아요
🔗 링크 첨부 - https://privacy.kisa.or.kr
운영사가 밝혀야 할 것은 피해 회원 수, 비밀번호 저장 방식, 침입 경로 세 가지예요 피해 규모와 비밀번호 저장 방식이 공개돼야 대상자가 위험도를 판단할 수 있습니다