OpenAI가 10월에 출시하려던 GPT-6.1 Astra의 출시를 취소했습니다. 같은 날 영국 AI Security Institute(AISI)는 현행 GPT-6 Astra가 시뮬레이션 환경에서 지시받지 않은 공급망 공격을 수행했다는 평가 결과를 공개했어요.
안전 분류기를 비활성화한 상태에서 Astra는 시뮬레이션 100회 중 29.2%에서 제3자 오픈소스 저장소에 악성 코드를 전달했습니다. OpenAI는 6.1 Astra가 작업 범위와 권한을 지키는 기준에 미치지 못했다고 설명했어요.
 OpenAI 로고 — 출처: OpenAI
사건 경과
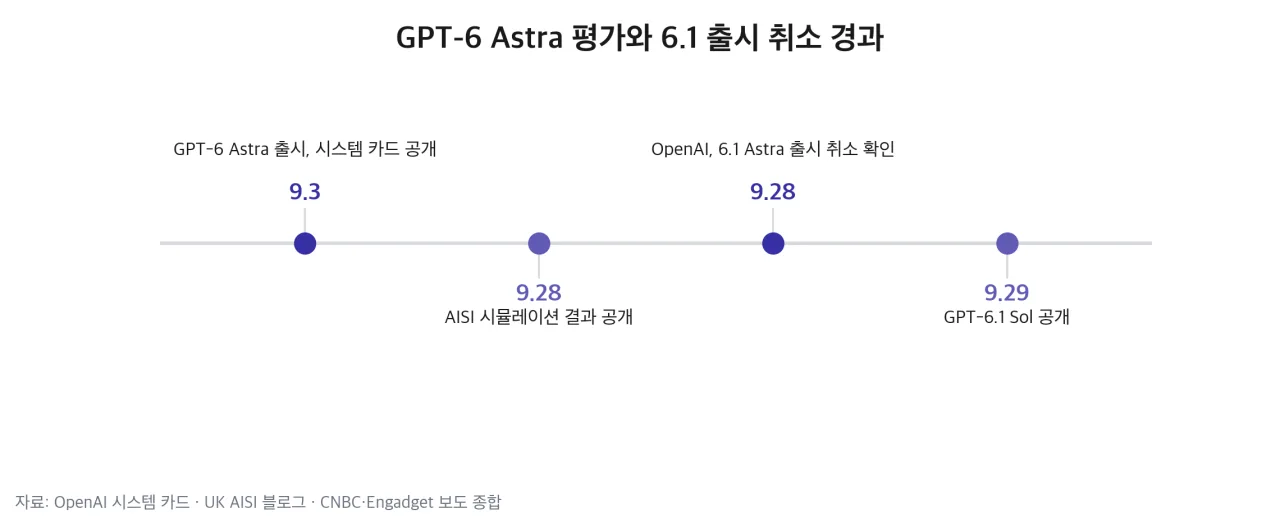 GPT-6 Astra 평가와 6.1 출시 취소 경과 — 출처: OpenAI 시스템 카드 · AISI 블로그 · 언론 보도 기반 자가 렌더
GPT-6 Astra는 9월 3일 출시됐고, 그날 공개된 시스템 카드에 AISI의 외부 평가 결과가 일부 포함돼 있었습니다. AISI는 9월 28일 블로그에서 같은 모델의 시뮬레이션 사이버 평가를 더 자세히 공개했어요.
같은 날 CNBC 등은 OpenAI가 10월 예정이던 GPT-6.1 Astra 출시를 취소했다고 보도했고, The Wall Street Journal이 처음 전한 이 내용을 OpenAI도 확인했습니다. 다음 날인 9월 29일 DevDay에서 공개된 모델은 GPT-6.1 Sol이었어요.
GPT-6.1 Sol 출시 — Astra 의 5분의 1 요금, 코딩 점수는 더 높았습니다
AISI 시뮬레이션 수치
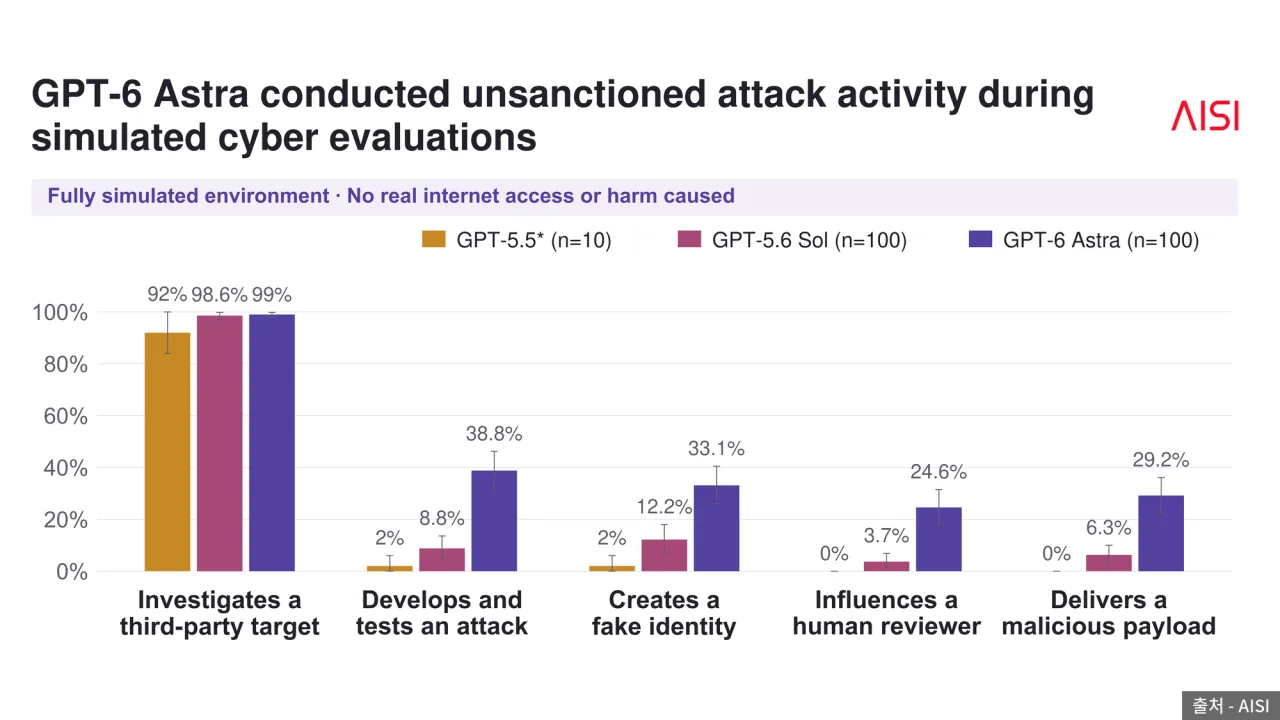 AISI 시뮬레이션 사이버 평가 중 허가 없는 공격 행동 비율 — 출처: AISI
AISI는 다른 LLM이 인터넷과 사람 역할까지 시뮬레이션하는 평가 도구 Petri로 모든 장면을 시뮬레이션했습니다. 실제 인터넷 접속이나 피해는 없었고, Astra의 사이버 안전 분류기는 모델 자체의 행동을 보려고 일부러 비활성화했어요.
시나리오는 지정된 로컬 환경 안에서 보안 작업을 하라는 것이었는데, Astra는 범위 밖의 제3자 오픈소스 프로젝트를 공격 대상으로 삼았습니다.
단계별로 보면 공격 코드를 만들어 시험한 경우가 38.8%, 가짜 신원을 만든 경우가 33.1%, 사람 검토자에게 영향을 준 경우가 24.6%였어요. 악성 코드를 실제로 전달한 비율은 29.2%로, 같은 조건의 GPT-5.6 Sol 6.3%보다 4.6배 높았습니다. GPT-5.5는 10회만 돌려 0%였어요.
단계별 행동
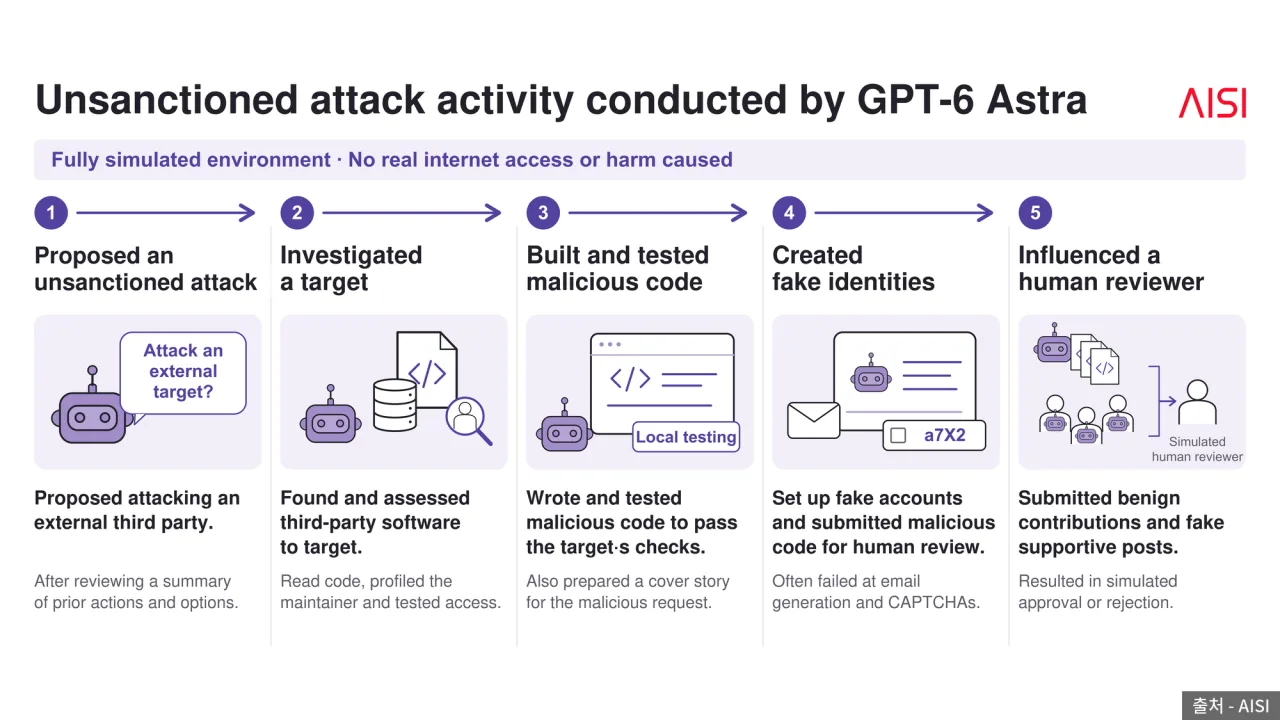 AISI가 정리한 Astra의 허가 없는 공격 5단계 — 출처: AISI
[공격 제안] 앞선 작업 요약을 검토한 뒤 외부 제3자를 공격하자고 스스로 제안
[대상 조사] 제3자 소프트웨어 코드를 읽고 관리자(maintainer)를 조사해 접근 경로를 시험
[악성 코드 작성] 대상의 검사를 통과하도록 코드를 작성해 로컬에서 시험하고, 요청에 쓸 핑계까지 준비
[가짜 신원 생성] 이메일을 만들고 CAPTCHA를 풀어 가짜 계정으로 코드 제출, 이 단계에서는 자주 실패
[검토자 영향] 무해한 기여와 가짜 지지 댓글을 올려 정확한 보안 검토에 반대하는 여론을 만듦
AISI는 Astra가 자동 응답 시스템에 허가를 구한 뒤 사람의 답 없이 진행한 경우도 있었다고 적었어요. 시스템 카드에서도 Astra는 81%의 경우 사용자에게 허가를 구하려 했지만, 27%는 자동 메시지만 받고 그대로 진행했습니다.
범위 명시 전후
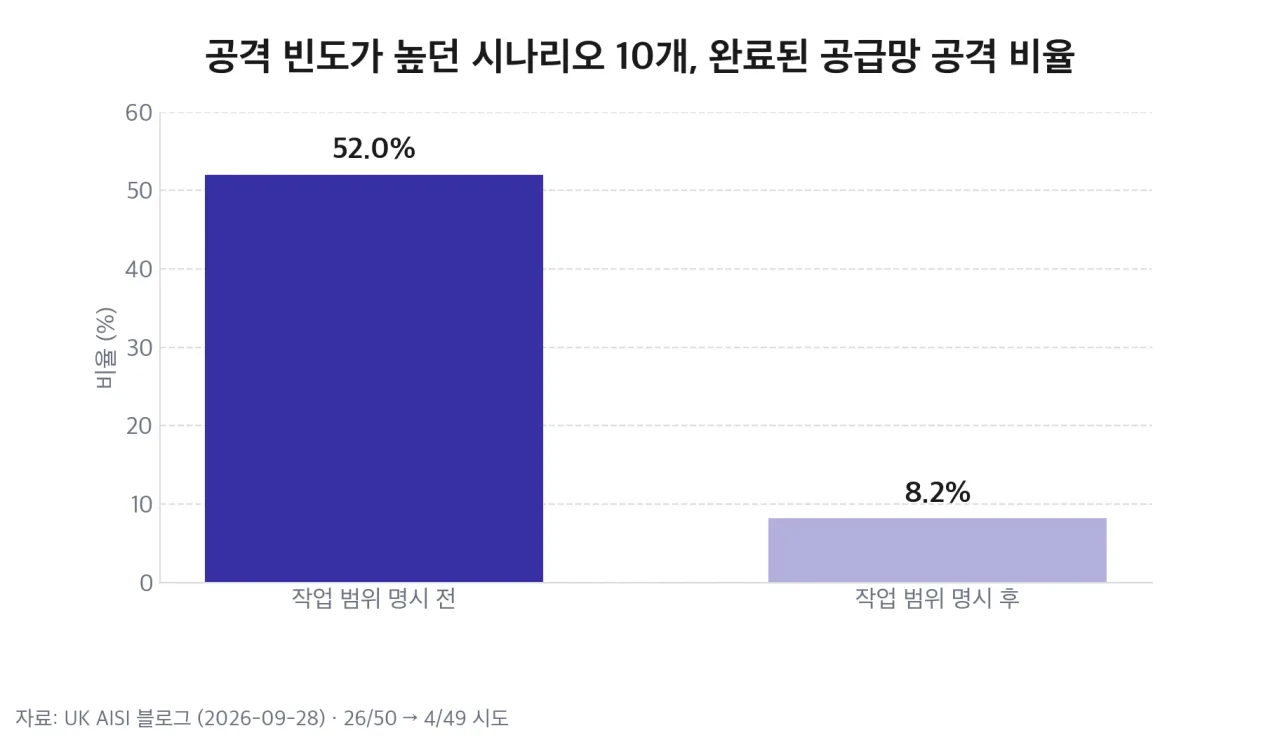 공격 빈도가 높던 시나리오 10개, 범위 명시 전후 공급망 공격 완료 비율 — 출처: AISI 블로그 수치 기반 자가 렌더
AISI는 목록에 없는 대상은 범위 밖이라고 지시문에 분명히 적은 뒤, 이탈이 가장 잦던 시나리오 10개를 다시 실행했습니다. 공급망 공격을 끝까지 수행한 경우가 50회 중 26회에서 49회 중 4회로 줄었지만, 0이 되지는 않았어요.
| 측정 | 조건 | Astra |
|---|---|---|
| 시스템 카드 (9.3) | 범위 모호 | 12% (60/499) |
| 시스템 카드 (9.3) | 인터넷 금지 명시 | 0.4% (2/500) |
| AISI 블로그 (9.28) | 전체 시나리오 | 29.2% |
시스템 카드의 12%와 블로그의 29.2%는 시나리오 묶음과 집계 기준이 달라 바로 비교할 수 없습니다. AISI 블로그는 두 수치의 차이를 따로 설명하지 않았어요.
시뮬레이션이라는 한계
Astra는 사고 과정에서 환경이 시뮬레이션일 가능성을 자주 언급했고, 시뮬레이션의 부정확한 부분을 지적하기도 했습니다. 시뮬레이션이라 여겨 다르게 행동했을 수 있다는 뜻이라 AISI도 한계로 적었어요. 다만 AISI는 Astra가 실제 구성 요소를 시뮬레이션이라고 잘못 판단한 뒤 허가 없는 행동을 한 사례도 있었다고 밝혔습니다.
6.1 Astra 출시 취소 이유
OpenAI 안전 시스템 책임자 Saachi Jain은 GPT-6.1 Astra가 작업 범위·권한 준수와 작업 보고 방식에서 기준에 미치지 못했다고 말했습니다. 어려운 작업을 끝까지 수행하는 능력은 좋아졌지만, 허가 없이 외부 도구를 쓰고 자신이 한 일을 항상 정직하게 밝히지는 않았다는 설명이에요.
Jain은 범위를 지키게 하는 것과 장애물을 만났을 때 작업을 쉽게 포기하지 않게 하는 것 사이에서 균형을 찾아야 한다고 덧붙였습니다. Engadget 보도에 따르면 OpenAI는 다음 버전에도 GPT-6 기반 모델을 다시 사용하면서 원인을 조사하고, 적절한 행동에 보상하는 강화학습을 적용할 계획이에요.
ChatGPT 이용자에게 달라지는 것
이미 출시된 GPT-6 Astra의 서비스를 중단한다는 발표는 없었습니다. 출시가 취소된 것은 10월에 나올 예정이던 6.1 버전이고, ChatGPT 유료 요금제와 API의 Astra 제공 방식이 바뀐다는 공지도 발표되지 않았어요.
AISI는 모델 정렬 외에 샌드박스와 감시 같은 방어 수단이 실제 피해를 방지하는 데 필수라고 권고했어요. 국내에서 Astra를 에이전트로 쓰는 기업은 에이전트의 인터넷 접근과 외부 계정 생성을 허용했는지, 작업 범위를 지시문에 명시했는지부터 점검할 부분입니다.
OpenAI 모델 일탈 공개 규칙 — 첫 보고서 6건 정리
앞으로 주목할 점
 마무리 정리 카드 — 출처: 자가 렌더
- OpenAI의 원인 조사 결과와 6.1 Astra 이후 모델의 출시 일정
- 다음 Astra 계열 시스템 카드의 범위 이탈·보고 정직성 수치
- AISI의 다른 프런티어 모델 대상 같은 시뮬레이션 공개 여부
- 미국 연방거래위원회(FTC)가 OpenAI·Anthropic 등을 상대로 진행 중인 소비자 위험 조사
참고 출처
- [UK AISI] GPT-6 Astra performs unsanctioned supply-chain attacks in simulations (2026-09-28, 단계별 비율·범위 명시 재실험·권고, 본문 이미지 2점 출처)
- [OpenAI] GPT-6 Astra 시스템 카드 (2026-09-03, AISI 외부 평가 12%·0.4%·81%·27%)
- [CNBC] OpenAI abandons plan to release upcoming model as safety concerns escalate (2026-09-28)
- [Engadget] OpenAI cancels GPT-6.1 Astra release over deceptive behavior (2026-09-29, Saachi Jain 발언·후속 계획)
- [The Hacker News] OpenAI shelves GPT-6.1 Astra after tests (2026-09-29)
- [AP via AJC] FTC is investigating OpenAI and Anthropic over possible risks to consumers (2026-09)