신한은행 유출 이후 침해가 확인된 금융사가 2026년 10월 14일 기준 16곳으로 증가했습니다. 10월 5일 7곳에서 아흐레 만에 두 배 넘게 증가했고, 은행·저축은행에 이어 캐피탈·온라인투자연계금융(온투업)·가상자산사업자·새마을금고중앙회까지 금융권의 여러 업권이 포함됐어요.
금융위원회는 같은 날 「제2차 긴급 상황대응 회의」를 열어 유출 규모를 약 10만 건으로 집계했고, 금융사 555곳을 점검한 결과 130곳이 보안 미흡 사항을 보고했다고 밝혔습니다.
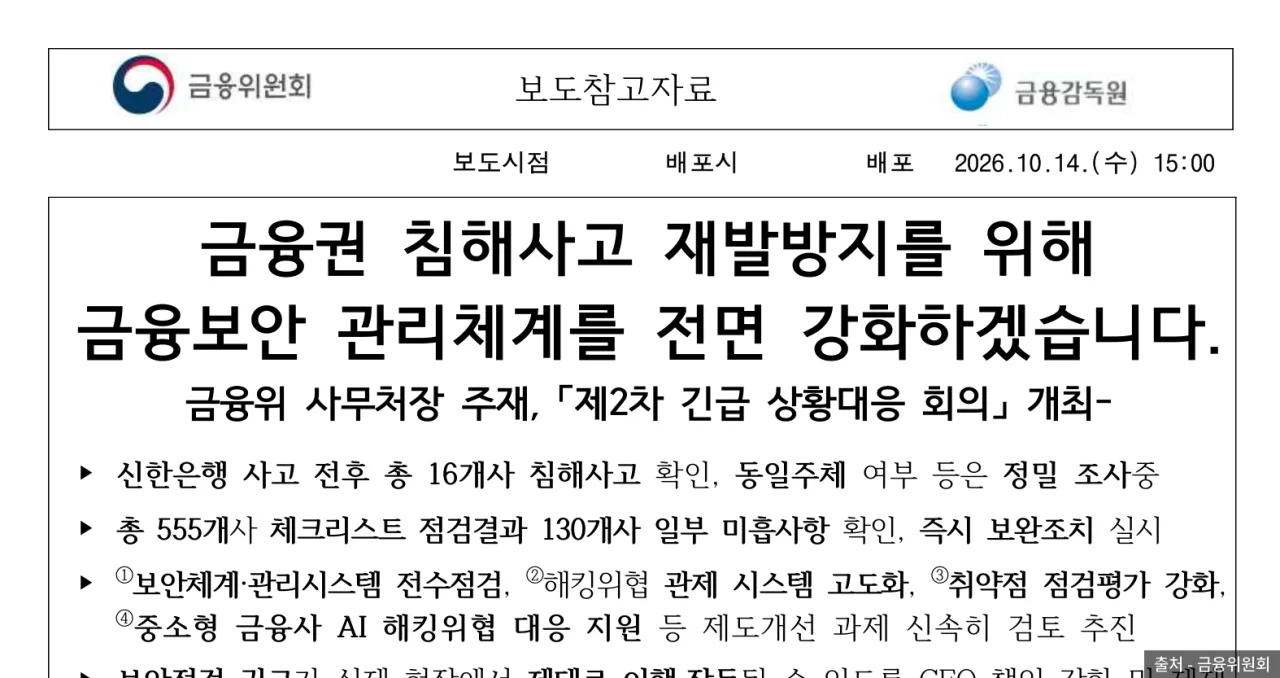 금융위원회 2026년 10월 14일 보도참고자료 첫 장 — 출처: 금융위원회
사건 경과
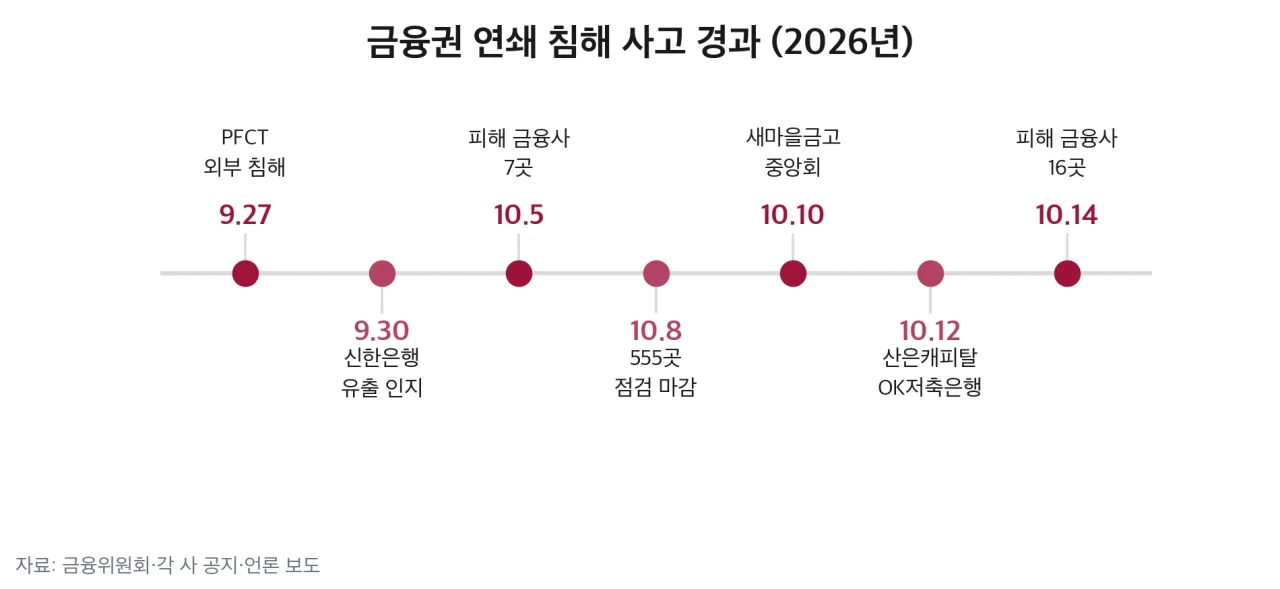 금융권 연쇄 침해 사고 경과 타임라인 — 출처: 금융위원회·각 사 공지·언론 보도 기반 자가 렌더
9월 30일 신한은행이 고객 약 2만 5,000명의 정보 유출을 확인한 뒤 10월 5일까지 KB국민·하나·BNK부산은행, 예가람·웰컴저축은행, 현대캐피탈에서 침해가 확인됐습니다. 이 7곳 중 5곳은 직원·대출모집인이 쓰는 외부 노출 업무 시스템이 침해된 경우였어요.
이후 공격은 2금융권으로 확산됐습니다. 새마을금고중앙회는 10월 10일 공제사업 홈페이지가 공격을 받아 회원 약 400명의 정보가 유출된 것으로 보도됐고, 해외 IP를 차단한 뒤에도 공격자가 IP를 바꿔 가며 다시 접근한 것으로 전해졌어요. 10월 12일에는 산은캐피탈과 OK저축은행이 비정상 접근을 신고했습니다.
온투업체 PFCT는 9월 27일 외부 침해로 일부 이용자 정보가 유출됐다고 9월 29일 홈페이지에 공지했습니다. 신한은행 사고보다 사흘 앞선 일이라, 금융위가 집계 기준을 「신한은행 사고 전후」로 정한 이유이기도 해요.
16곳 명단
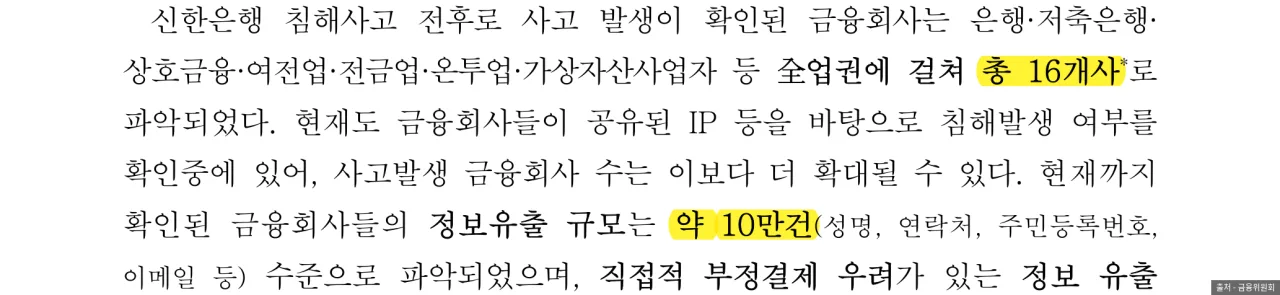 금융위원회 보도참고자료 중 16개사 확인 문단 — 출처: 금융위원회
금융위가 공개한 명단에서 10월 5일 이후 새로 추가된 곳은 9곳이에요.
| 업권 | 10월 5일까지 | 10월 14일 추가 |
|---|---|---|
| 은행 | 신한·국민·부산·하나 | - |
| 저축은행 | 예가람·웰컴 | DB·OK |
| 여신 | 현대캐피탈 | 산은캐피탈 |
| 온투업 | - | PFCT·모우다 |
| 전자금융 | - | 브라이트픽스 |
| 가상자산 | - | 스트리미·프라뱅 |
| 상호금융 | - | 새마을금고중앙회 |
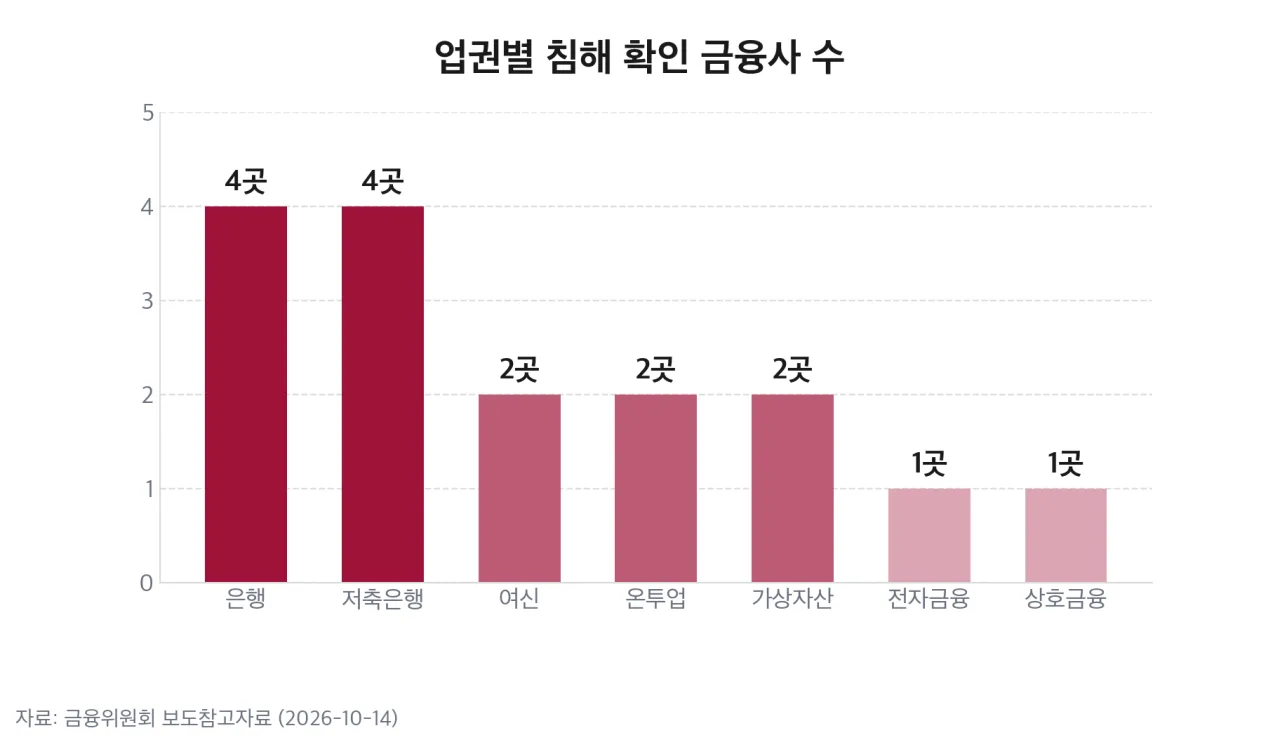 업권별 침해 확인 금융사 수 막대 차트 — 출처: 금융위원회 보도참고자료 기반 자가 렌더
추가된 9곳 가운데 회사나 보도로 규모가 알려진 곳은 넷입니다.
| 회사 | 침해 경로 | 알려진 규모 |
|---|---|---|
| 산은캐피탈 | 외부 비정상 접근 | 고객 848명 |
| 새마을금고중앙회 | 공제사업 홈페이지 | 회원 약 400명 |
| PFCT | 외부 침해 | 이용자 약 300명 |
| OK저축은행 | 대출 신청 웹페이지 | 183명 가능성 신고 |
보도에 따르면 산은캐피탈의 유출 항목은 이름·주민등록번호·생년월일입니다. DB저축은행은 금융위 명단에 들어 있지만, 회사는 보안시스템이 공격을 차단해 일반 고객정보 유출은 없었다는 입장이에요. 모우다는 개인정보 일부가 유출됐을 가능성을 공지했고, 브라이트픽스·스트리미·프라뱅의 규모와 항목은 2026년 10월 14일 기준 공개되지 않았습니다.
금융위는 금융사들이 공유받은 공격 IP로 자체 확인을 계속하고 있어 피해 회사 수가 더 증가할 수 있다고 밝혔습니다.
유출된 정보와 유출되지 않은 정보
금융위 집계로 16곳에서 유출된 정보는 약 10만 건입니다. 항목은 성명·연락처·주민등록번호·이메일 등이고, 계좌 비밀번호와 카드번호처럼 바로 부정결제에 쓰일 수 있는 정보는 확인되지 않았어요.
| 구분 | 항목 | 위험 |
|---|---|---|
| 유출 확인 | 성명·연락처·이메일 | 스미싱·사칭 연락 |
| 유출 확인 | 주민등록번호 | 명의도용·대출 사기 |
| 유출 미확인 | 계좌 비밀번호·카드번호 | 즉시 부정결제 |
주민등록번호와 연락처가 함께 유출되면 유출 사실을 미끼로 한 보상 안내 문자, 금융사 직원을 사칭한 대출 권유 전화에 그대로 쓰일 수 있습니다. 비밀번호가 유출되지 않았다는 사실이 2차 피해까지 방지하지는 못해요.
공격 주체가 하나인지, AI 도구가 쓰였는지는 금융감독원·금융보안원이 조사하고 있습니다. 보도자료는 「AI해킹 가능성 등에 대해 심도 있게 확인중」이라고만 적었고, AI 사용을 확인했다고 밝히지는 않았어요.
555곳 점검 결과
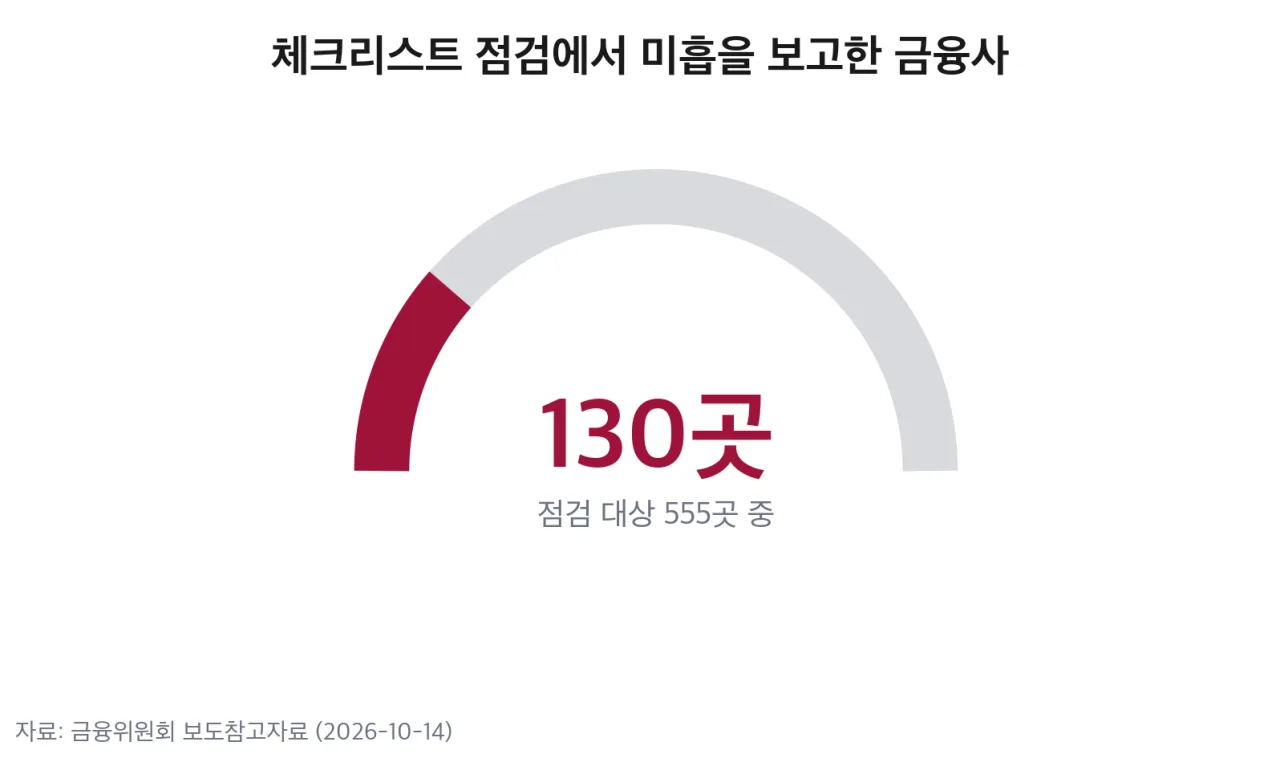 체크리스트 점검에서 미흡을 보고한 금융사 게이지 — 출처: 금융위원회 보도참고자료 기반 자가 렌더
금융위는 10월 2일 회의에서 전달한 12개 항목 체크리스트의 점검 결과를 10월 8일까지 금융사 555곳에서 제출받았습니다. 425곳이 적정, 130곳이 미흡 사항이 있다고 보고했고, 미흡 사항을 보고한 회사 대부분은 보안 패치·관제 관련 1~2개 항목에서 보완이 필요했어요. 보안 역량이 상대적으로 약한 전자금융업자와 온투업에서 미흡 사항이 많았습니다.
[최신 보안 패치 미적용] 이미 공개된 취약점을 고치지 않은 시스템
[EOS 시스템 관리 미흡] 제조사 기술지원이 끝난(End of Support) 장비·소프트웨어를 계속 사용
[24시간 관제 미구축] 야간·휴일에 실시간으로 공격을 감시하는 체계가 없음
[공격 표면 관리 미흡] 외부 시스템 인증·인가 누락, 중요 서비스에 MFA(다중 인증) 미도입
공격 표면은 외부에서 접근할 수 있는 시스템과 접점 전체를 말합니다. 10월 5일까지 확인된 사고 대부분이 고객용 인터넷뱅킹이 아닌 직원·모집인용 외부 페이지에서 시작됐는데, 점검에서도 같은 유형의 미흡 사항이 보고됐어요.
금융위 제도 개선 과제
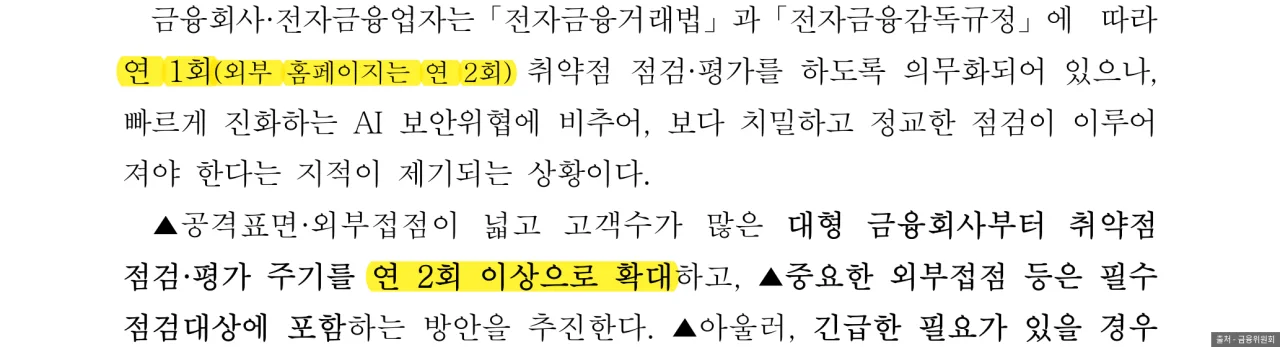 금융위원회 보도참고자료 중 취약점 점검 주기 문단 — 출처: 금융위원회
금융위는 네 가지 과제를 제시했습니다. 구체적인 점검 범위와 일정은 금융권과 협의해 확정한다고 밝혀, 시행 시기는 아직 정해지지 않았어요.
| 과제 | 주요 내용 |
|---|---|
| 보안체계 전수점검 | 외부 접점 목록화·인증 관리 |
| 위협 공동 대응 | 금융사 탐지 정보도 FIRST에 공유 |
| 상시 점검 제도화 | 대형사 취약점 점검 연 2회 이상 |
| 중소형사 지원 | AI 기반 공동 보안관제 검토 |
현행 전자금융거래법과 전자금융감독규정은 금융사에 연 1회(외부 홈페이지는 연 2회) 취약점 점검·평가를 의무화하고 있습니다. 금융위는 공격 표면이 넓고 고객이 많은 대형 금융사부터 이 주기를 연 2회 이상으로 늘리고, 중요한 외부 접점을 필수 점검 대상에 포함하겠다고 했어요. 대부업·보험대리점(GA)처럼 전자금융거래법 적용 대상이 아닌 곳에는 대응 요령을 우선 전파합니다.
신진창 금융위 사무처장은 롯데카드 정보유출, Mythos 쇼크 등을 계기로 여러 번 점검을 주문했는데도 기본적인 부분이 지켜지지 않은 사례가 발견됐다고 말했습니다. 망분리 규제 완화도 함께 추진한다고 밝혔어요.
은행권 점검 상황은 10월 13일 정리한 금감원 국정감사 자료에서도 확인됩니다. 은행 모의해킹에서 나온 취약점 4,777건 가운데 109건이 아직 보완되지 않았어요.
🔗 링크 첨부 - https://blog.naver.com/rottensweetpotato/224440545245
고객이 할 수 있는 조치
이번 사고는 고객이 비밀번호를 바꿔 막을 수 있는 유형이 아닙니다. 내 정보가 포함됐는지 고객이 직접 전부 확인할 방법도 없어서, 거래 금융사의 통지를 확인하고 유출된 정보를 이용한 2차 피해를 막는 것이 현실적인 조치예요.
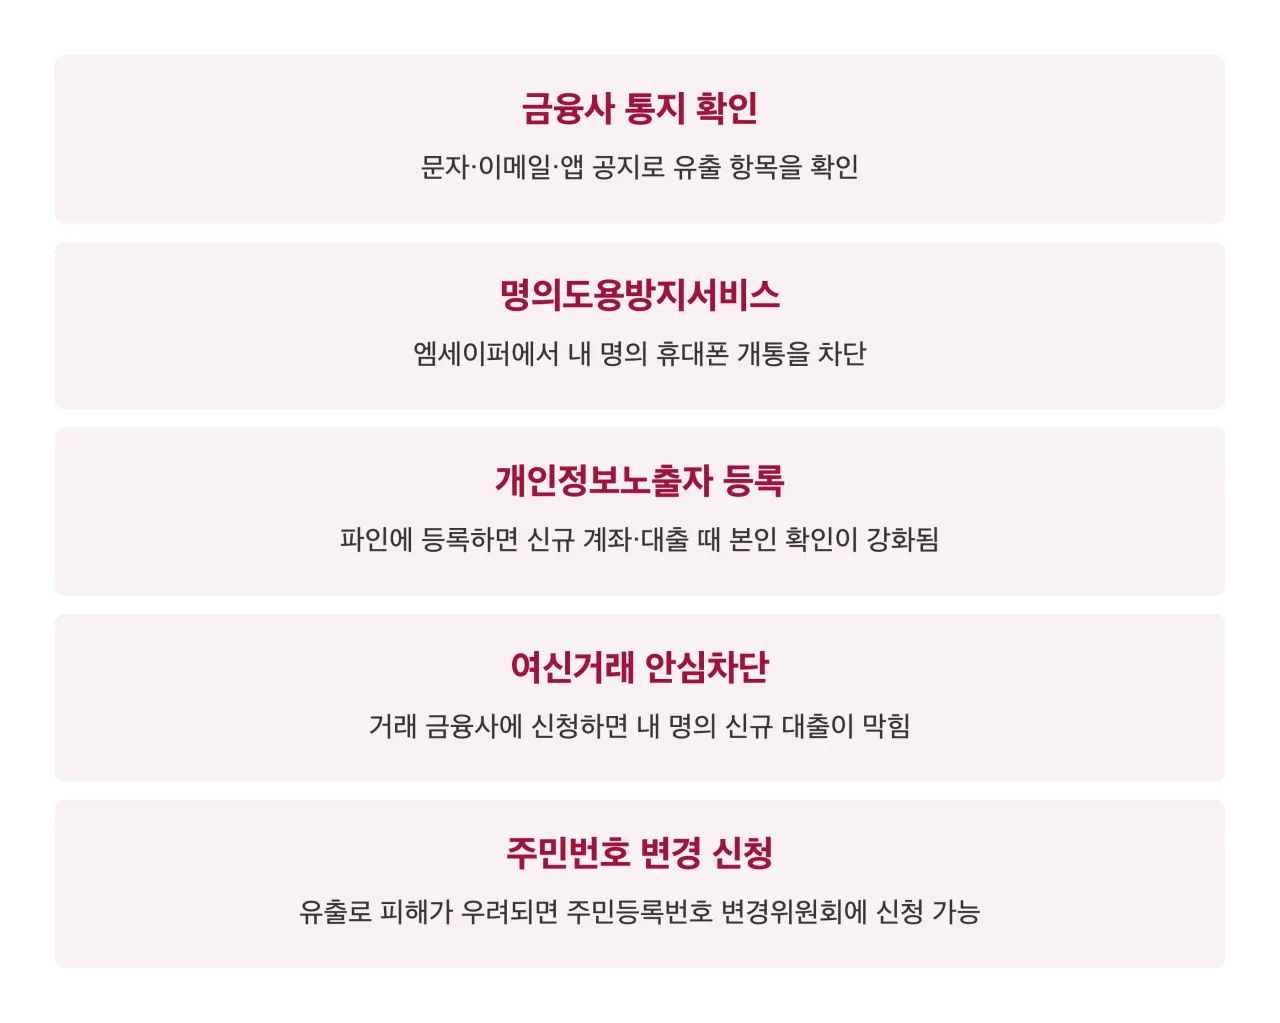 고객 조치 다섯 가지 정리 카드 — 출처: 금융위원회·각 기관 안내 기반 자가 렌더
명의도용방지서비스와 개인정보노출자 사고예방시스템은 아래에서 신청할 수 있습니다.
🔗 링크 첨부 - https://www.msafer.or.kr
🔗 링크 첨부 - https://fine.fss.or.kr
주민등록번호 변경은 유출로 생명·신체·재산 피해가 우려되는 경우 주소지 읍·면·동 주민센터에서 신청하고, 주민등록번호변경위원회가 심사합니다. 유출 보상이나 대출 한도를 안내하는 문자의 링크는 누르지 말고, 해당 금융사 대표번호로 직접 확인하는 것이 안전해요. 의심 문자는 KISA 118로 신고할 수 있습니다.
10월 5일까지의 7곳 사고 경위와 회사별 유출 항목은 지난 글에 정리돼 있어요.
🔗 링크 첨부 - https://blog.naver.com/rottensweetpotato/224432160846
앞으로 주목할 점
- 공유된 공격 IP로 자체 확인 중인 금융사에서 추가 피해가 나오는지
- 브라이트픽스·스트리미·프라뱅의 유출 규모와 항목 공개
- 16곳 공격이 같은 주체인지, AI 도구를 썼는지에 대한 조사 결과
- 전수점검 범위·일정과 대형사 취약점 점검 연 2회 이상 시행 시기
- 개인정보보호위원회 조사와 과징금 처분
참고 출처
- [금융위원회] 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다 (2026-10-14, 본문 이미지 3점 출처)
- [파이낸셜뉴스] 금융사 해킹 16개사 확인, 산은캐피탈·DB저축은행 입장 (2026-10-14)
- [머니투데이] 새마을금고·OK저축은행 2금융권 추가 공격 (2026-10-14)
- [이투데이] 새마을금고·OK저축은행 유출 규모 (2026-10-14)
- [아이뉴스24] 웰컴저축은행 법인고객 정보·온투업 2곳 침해 (2026-10)
- [ZDNet Korea] 가상자산사업자 스트리미·프라뱅 포함 (2026-10-14)