학교 원격수업용 Google 계정 11만 1,052개가 피해를 입었어요!! 비정상 로그인이나 비밀번호 무단 변경으로, 교육부 10월 18일 집계입니다
계정 주인의 이름, 학년과 반, 학교명이 노출됐을 가능성도 있어요 실제로 외부에 유출됐는지는 아직 확인되지 않았습니다
 열린 사물함 사이로 학생 계정 카드가 빠져나가는 장면을 표현한 개념 컷 — 출처: 개념 컷, agy 자가 생성
사건 경과
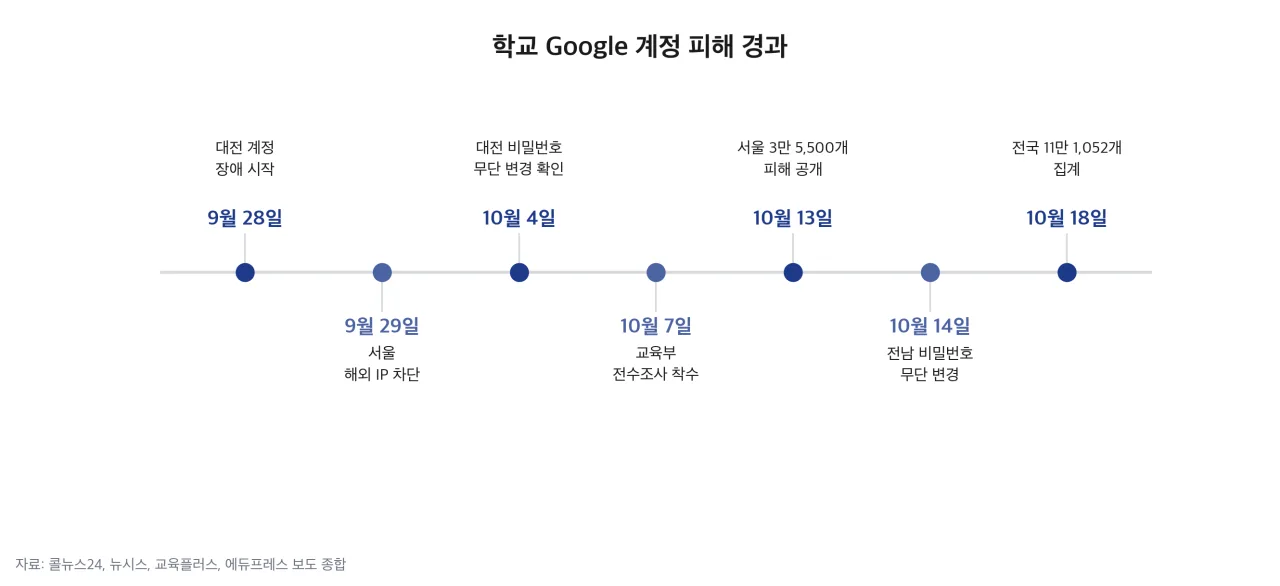 2026년 9월 말부터 10월 18일까지 학교 Google 계정 피해 경과 타임라인 — 출처: 콜뉴스24, 뉴시스, 교육플러스, 에듀프레스 보도 기반 자가 렌더
대전에서 먼저 계정 장애가 발생했어요 9월 28일부터 계정 장애가 이어졌고, 교육청은 10월 4일 비밀번호가 무단 변경된 사실을 확인했습니다
대전교육청은 10월 6일 학교와 기관 200곳의 계정 7만 4,246개가 피해를 봤다고 밝혔어요
서울은 9월 29일 해외 IP에서의 접속을 차단했어요 13일에는 73개 학교 계정 약 3만 5,500개의 피해 사실이 공개됐습니다
10월 14일에는 전남 학교 계정에서도 비밀번호 무단 변경이 발생했어요 교육부는 7일 전수조사를 시작했고, 18일 기준 전국 다섯 지역 11만 1,052개로 집계했습니다
피해 규모와 노출 범위
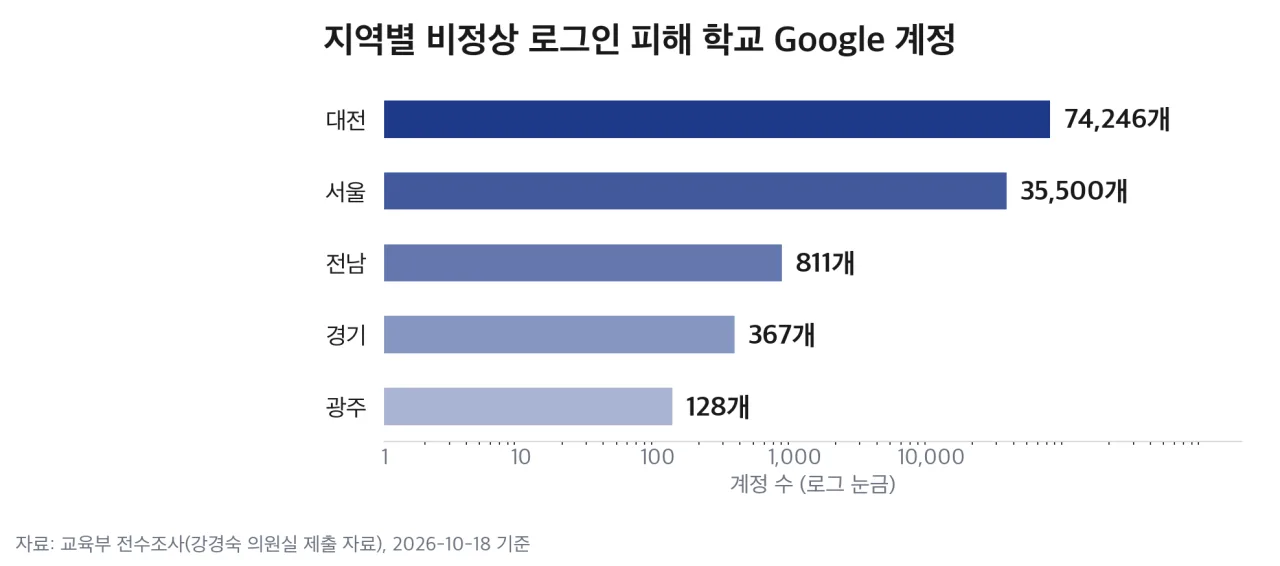 대전, 서울, 전남, 경기, 광주 지역별 피해 계정 수 가로 막대 — 출처: 교육부 전수조사(강경숙 의원실 제출 자료) 기반 자가 렌더
대전과 서울 두 곳이 전체의 98.8%를 차지해요 나머지 전남, 경기, 광주는 합쳐 1,306개입니다
📂 지역별로 노출됐을 수 있는 정보
교육부 자료에는 지역별로 계정에 포함된 정보가 다르게 적혀 있어요
| 지역 | 노출 가능 항목 |
|---|---|
| 서울 | 계정, 암호화된 비밀번호 |
| 대전 | 계정, 비밀번호, 이름 |
| 경기 | 계정, 비밀번호, 학년, 반 |
| 전남, 광주 | 계정, 비밀번호, 학교명, 학생명 |
계정으로 접근할 수 있는 자료도 노출될 가능성이 있어요 대전교육청은 탈취한 계정으로 개인정보 열람이 기술적으로 가능하다고 설명했습니다
수업 자료, 과제 제출물, 메일함에 무엇이 있었는지는 계정마다 다르고, 열람 여부는 로그 분석 중이에요
✅ 확인된 피해와 미확인 사항
[확인됨] 비정상 로그인 또는 비밀번호 무단 변경, 계정 11만 1,052개
[확인 안 됨] 개인정보의 실제 외부 유출 여부와 접근 범위
[확인 안 됨] 탈취 경로와 공격 주체
계정 탈취를 가능하게 한 조건
서울교육청은 해외 IP에서 아이디와 비밀번호로 로그인에 성공한 뒤 비밀번호를 바꾼 것으로 봤어요 자동화 도구로 로그인을 반복 시도한 흔적도 나왔습니다
교육청 측은 다크웹에서 유통되는 아이디와 비밀번호가 쓰였을 가능성을 언급했어요
다른 곳에서 유출된 계정 정보를 대입하는 크리덴셜 스터핑(credential stuffing)으로 보여요 다만 확정된 원인은 아닙니다
이 방식은 비밀번호가 이미 외부에 유출돼 있고 2단계 인증이 비활성화돼 있을 때 성공해요
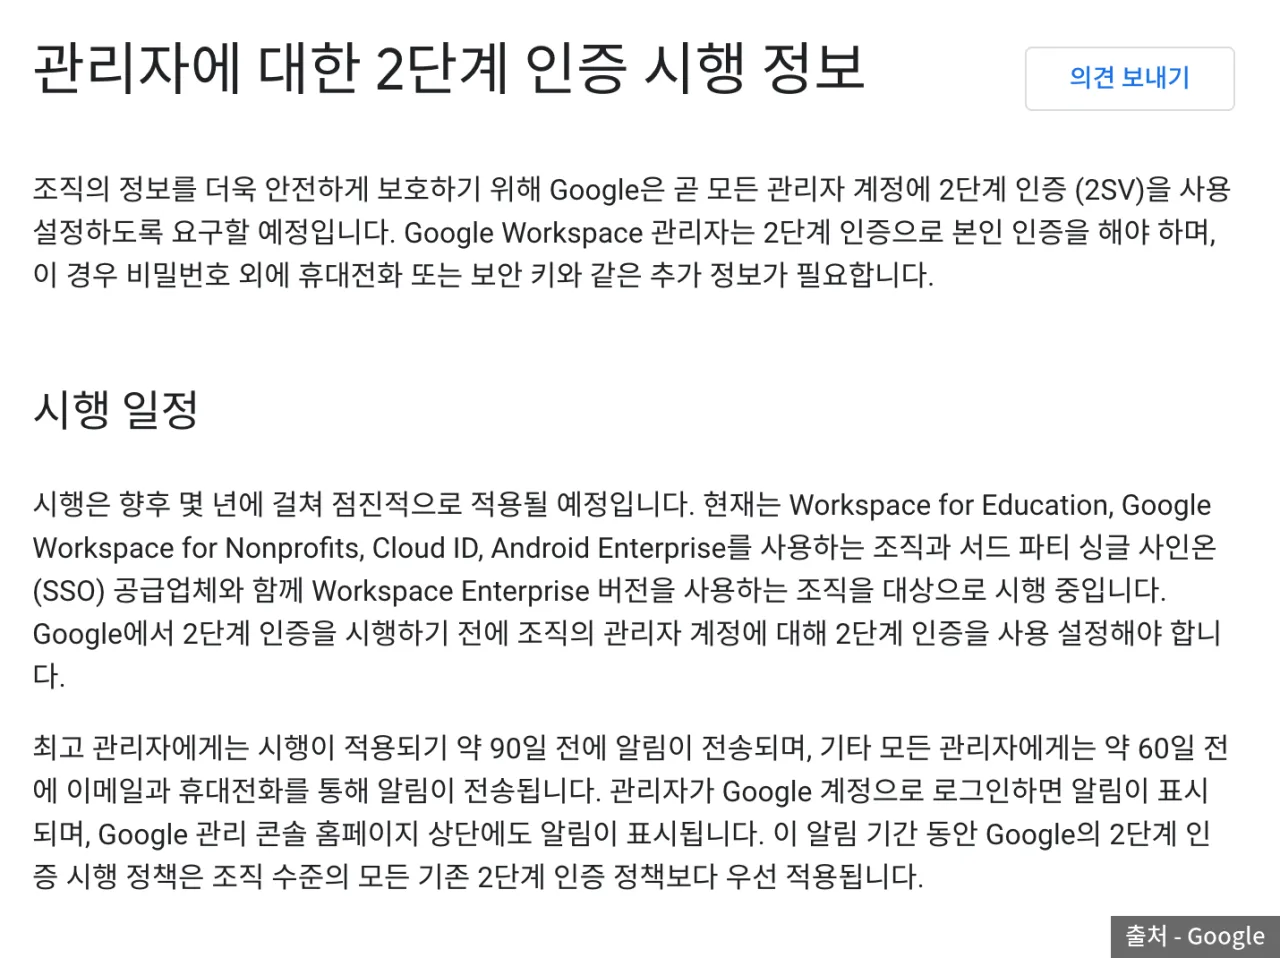 Google Workspace 관리자 2단계 인증 시행 안내 문서 — 출처: Google
Google은 Workspace for Education의 관리자 계정에 2단계 인증을 의무로 적용해요 학생과 교사 계정은 이 의무 대상이 아니라, 학교 관리자가 관리 콘솔에서 별도로 활성화해야 합니다
🗂️ 남아 있던 졸업생 계정
대전에서는 졸업생과 퇴직 교직원 계정이 삭제되지 않고 유지돼 있었어요 계정 삭제 시점을 정한 규정이 없어 학교 관리자 재량에 맡겨져 있었습니다
오래 사용하지 않은 계정은 비밀번호도 장기간 변경되지 않아 이런 공격에 노출될 수 있어요 대전교육청은 10월 8일 연수에서 졸업생 계정 비활성화와 삭제를 안내했습니다
학교 계정과 AIEP 연계 규모
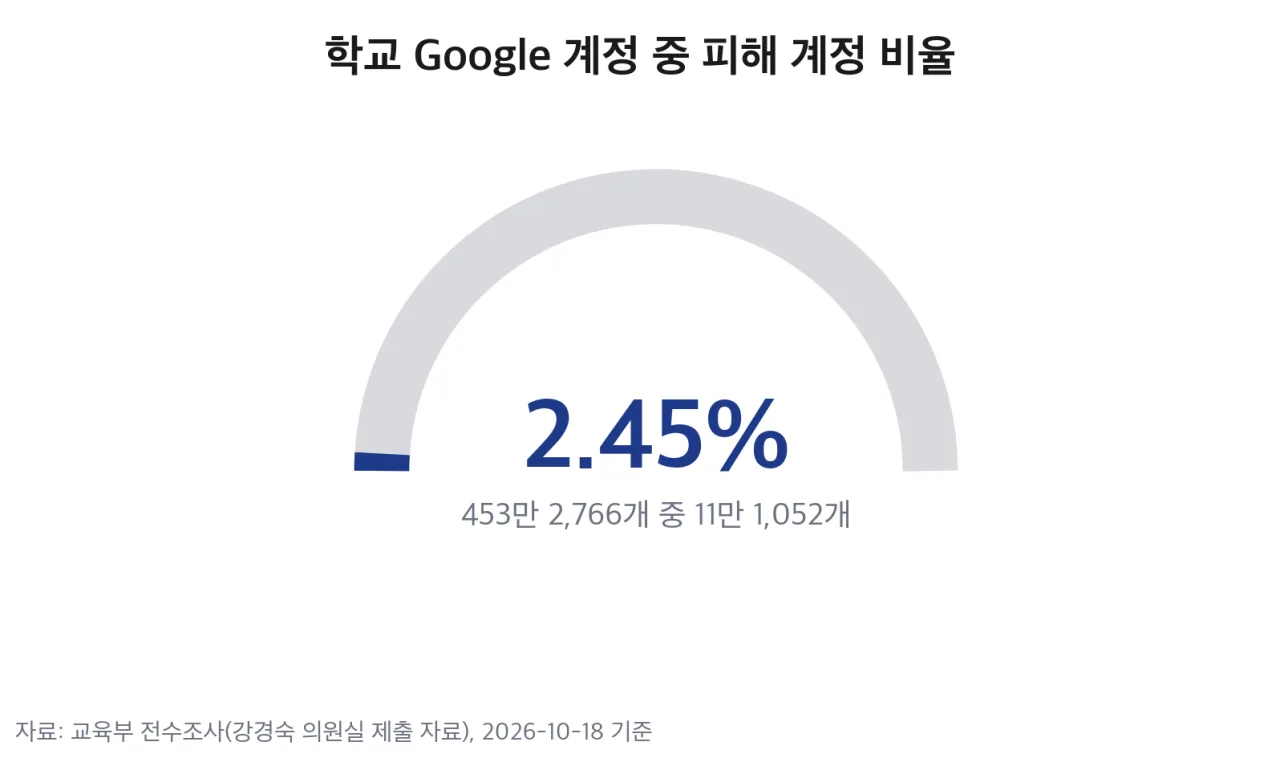 전국 학교 Google 계정 453만 개 중 피해 계정 비율 게이지 — 출처: 교육부 전수조사(강경숙 의원실 제출 자료) 기반 자가 렌더
전국 1만 1,637개 학교가 Google Workspace 계정 453만 2,766개를 쓰고 있어요 피해 계정은 그중 2.45%입니다
시도교육청이 공동 추진하는 AIEP(인공지능 맞춤형 교수학습 플랫폼)도 Google 같은 외부 서비스와 연계돼요
교육플러스에 따르면 AIEP 관련 Google 계정은 185만 5,349개, 이용 학교는 6,383곳입니다
이번 사고에서 AIEP 계정이나 플랫폼이 직접 침해된 정황은 확인되지 않았어요 다만 통합 인증으로 외부 서비스에 로그인하는 구조라 연계 계정 보안 점검 요구가 나왔습니다
지금 할 일
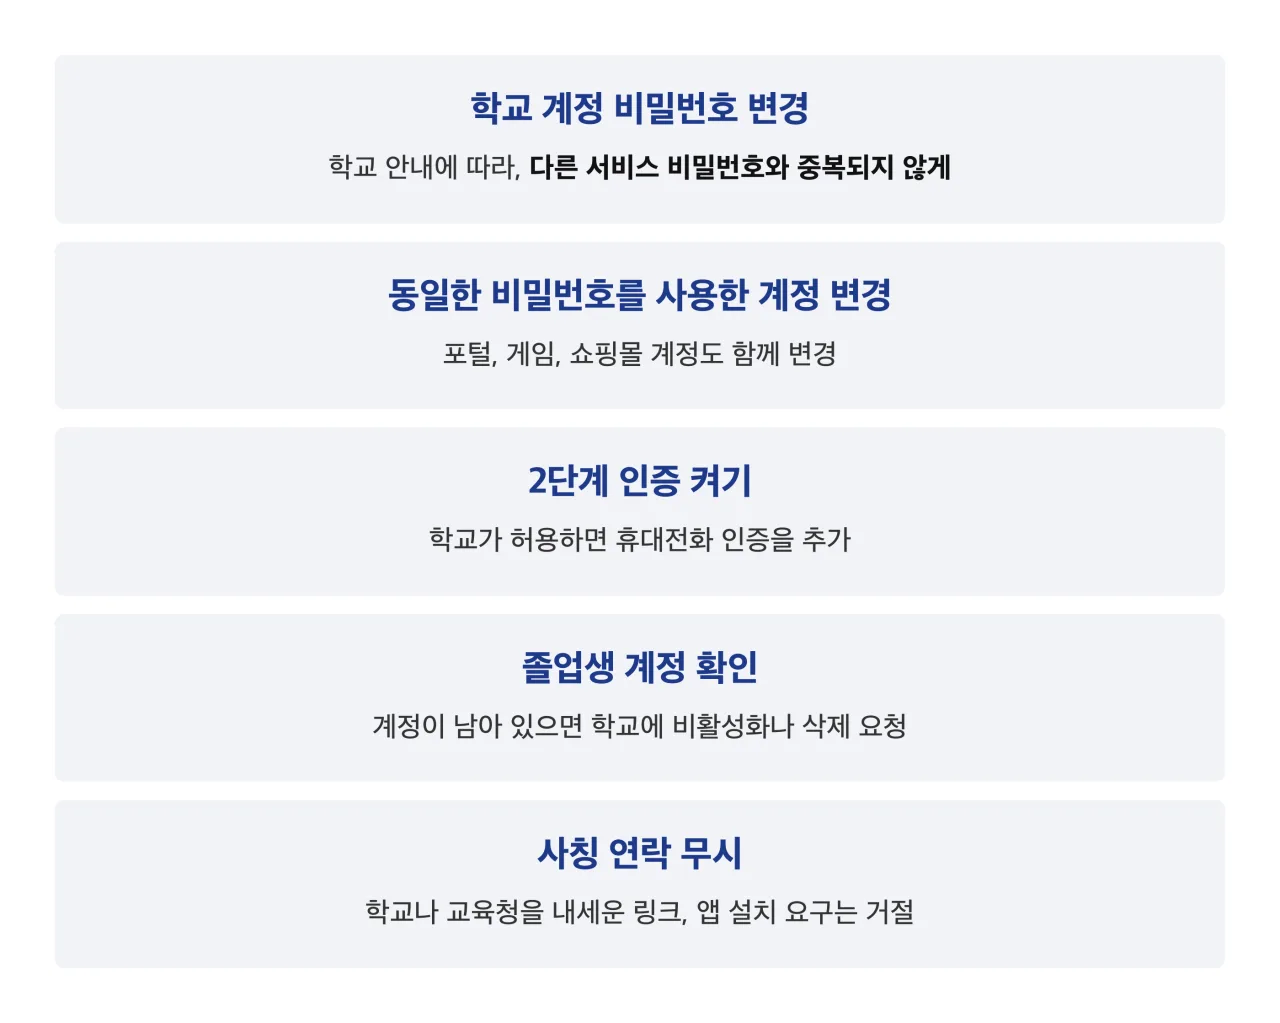 학생, 학부모, 졸업생이 지금 할 조치 다섯 가지 — 출처: 교육부 공문, 대전교육청 안내 기반 자가 렌더
교육부는 전체 학교와 기관에 비밀번호 전면 변경과 2단계 인증 적용을 요청하는 공문을 보냈어요 학교에서 비밀번호 변경 안내를 받으면 그대로 따르면 됩니다
유출 여부를 개인이 직접 확인할 방법은 아직 없어요
전남교육청은 유출 항목이 확인되면 다시 알리겠다고 밝혔어요 학교 안내 문자와 가정통신문을 확인해 주세요~
학교 계정과 같은 비밀번호를 쓴다면 다른 서비스 계정도 추가 공격 대상이 될 수 있어요 내 비밀번호가 유출 목록에 있는지는 아래 글의 방법으로 확인할 수 있습니다
🔗 링크 첨부 - https://blog.naver.com/rottensweetpotato/224378507343
🏫 학교와 교육청이 할 일
[2단계 인증 의무화] 관리 콘솔에서 학생과 교사 조직 단위까지 적용
[휴면 계정 정리] 졸업생, 퇴직자 계정의 보관 기한과 파기 기준 마련
[로그인 정책] 해외 로그인 제한, 로그인 기록 정기 점검
개인정보 피해가 의심되면 개인정보침해 신고센터(국번 없이 118)에 상담할 수 있어요
🔗 링크 첨부 - https://privacy.kisa.or.kr
앞으로 주목할 점
- 교육부와 Google의 공동 원인 조사 결과
- 실제 개인정보 유출 범위 확정과 재통지
- 교육용 계정 보관, 파기 기준 마련 여부
- AIEP 연계 계정의 보안 점검 결과
강경숙 의원은 유출 범위와 사고 원인 규명, 교육용 계정 보안 관리체계 마련을 교육부에 요구했어요
참고 출처
- [에듀프레스] 학교 구글 계정 전국서 11만 건 털렸다 (2026-10-19, 지역별 피해 계정, 노출 가능 항목, 453만 계정)
- [교육플러스] 학교 구글 계정 11만 건 해킹, AIEP 등 교육 보안체계 빨간불 (2026-10-19, AIEP 연계 계정 185만, 이용 학교 1만 1,637곳)
- [뉴시스, 네이트 뉴스] 서울 학교 구글 비번 3만 개 무단 변경, 뒤늦게 해외 IP 차단 (2026-10-16, 해외 IP 로그인, 교육부 공문)
- [콜뉴스24] 졸업생 계정 지울 규정 없었다 (2026-10-14, 대전 경과, 졸업생 계정)
- [교육플러스] 대전, 서울 이어 전남까지 교육계 구글 계정 도미노 해킹 (전남 사례)
- [Google Workspace 고객센터] 관리자에 대한 2단계 인증 시행 정보 (교육용 관리자 계정 의무 적용)